Punti di forza
- I controlli KYC confermano che un documento è stato presentato nel formato previsto, non che l'identità a esso associata sia reale
- La frode d’identità sintetica combina dati reali rubati – nella maggior parte dei casi numeri di previdenza sociale sottratti a minori o a persone che controllano raramente il proprio credito – con dettagli inventati, creati appositamente per superare le procedure di registrazione nel corso del tempo
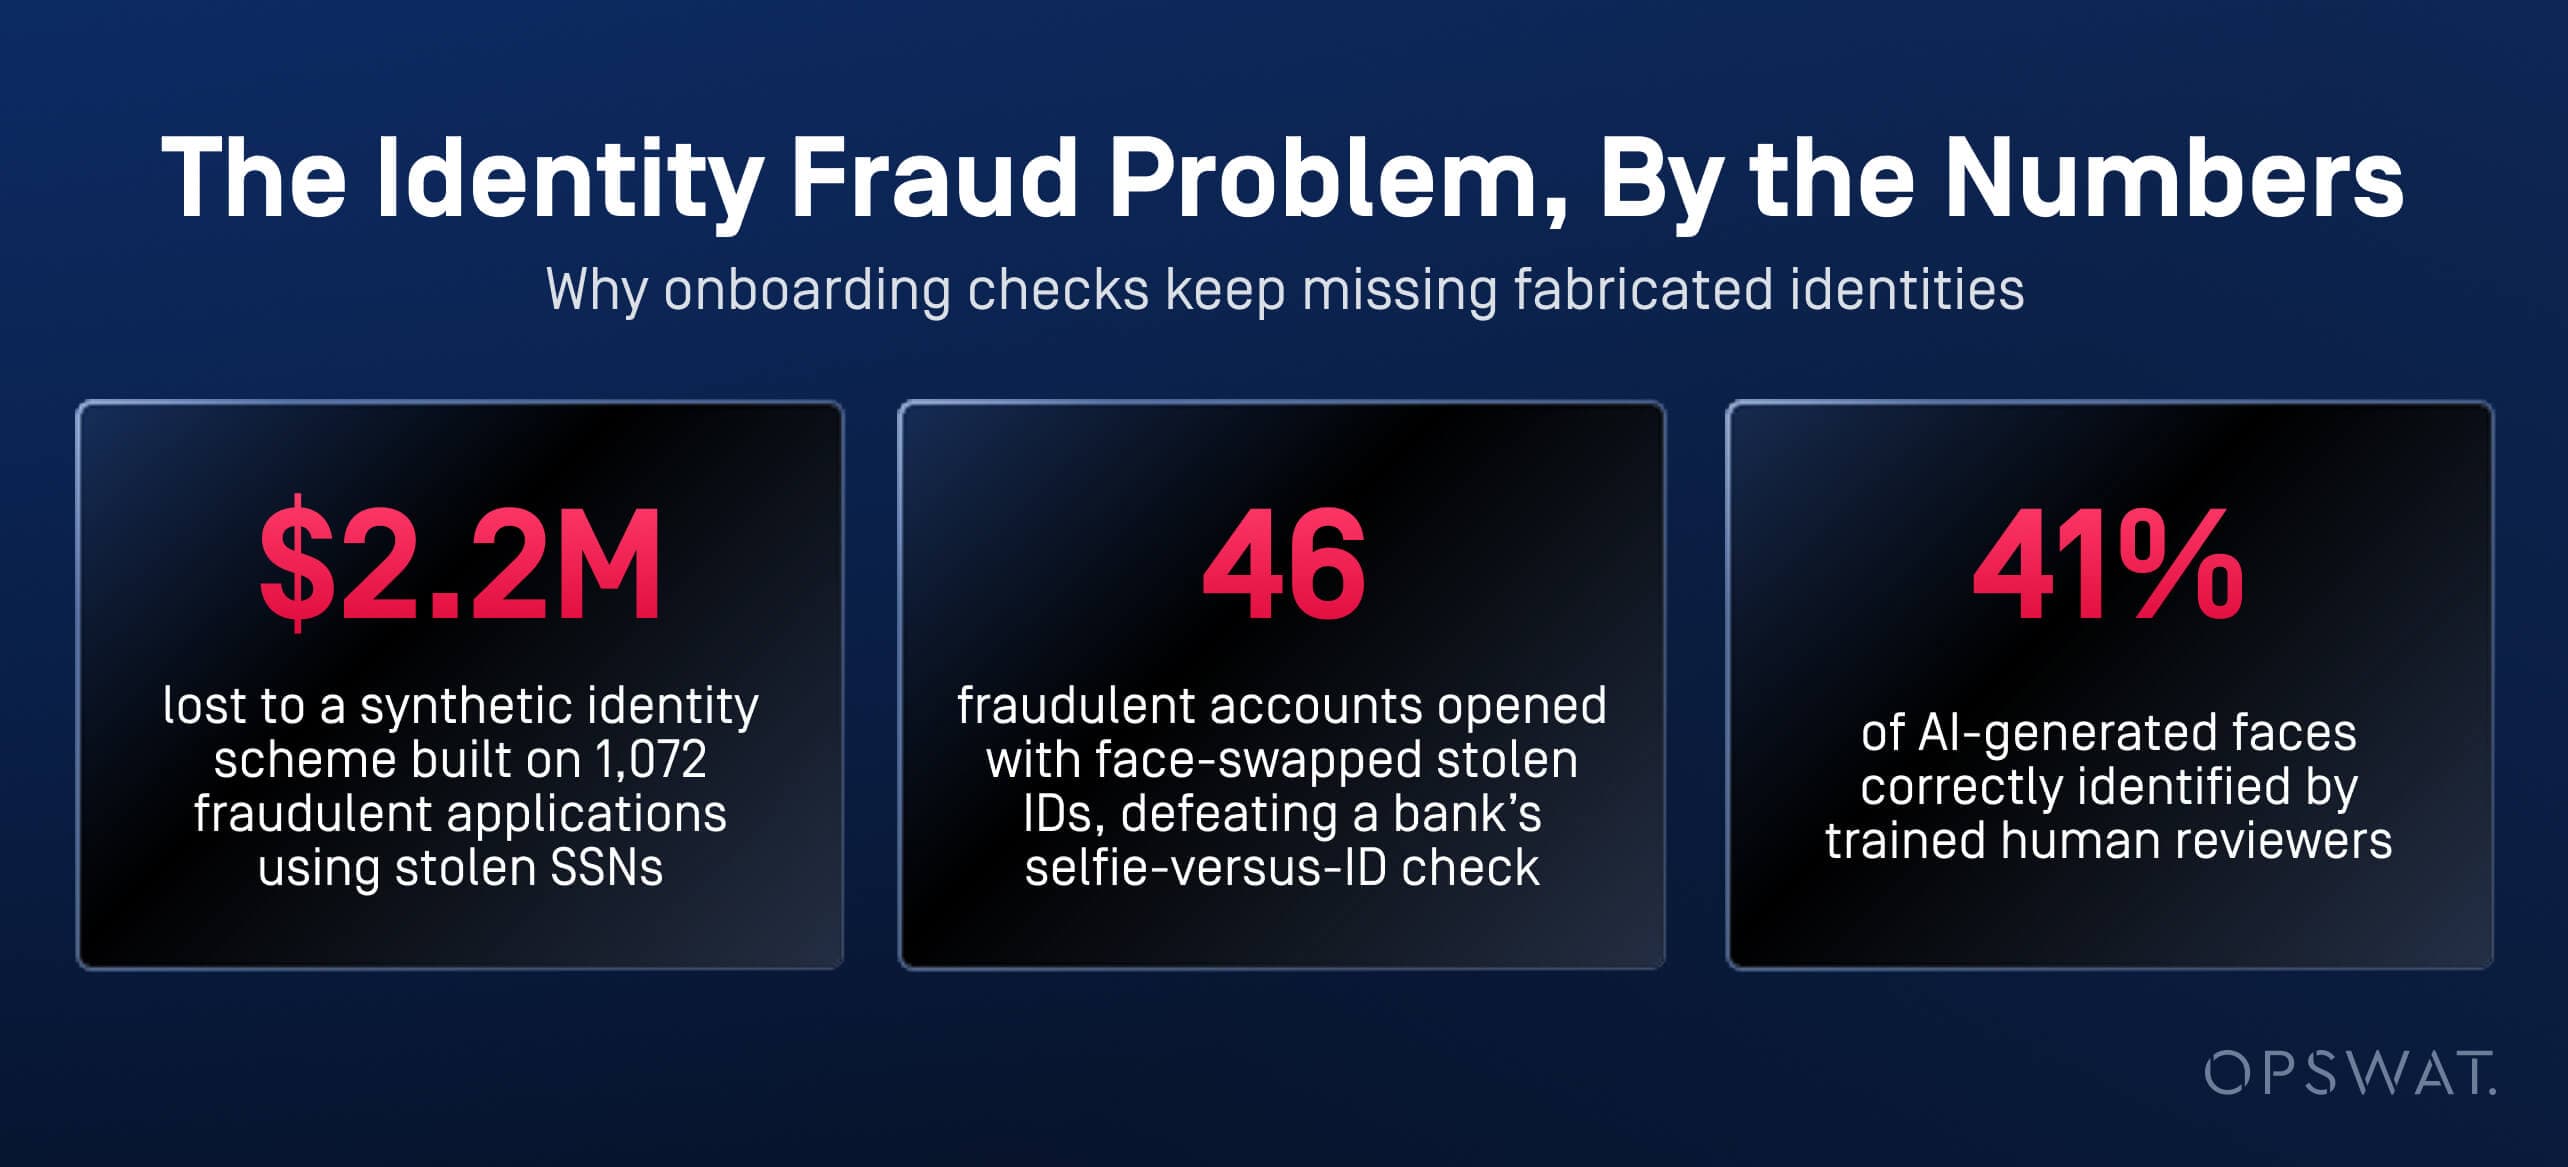
- Un atto di accusa federale reso pubblico nell’agosto 2026 ha incriminato due persone per una truffa basata su identità sintetiche del valore di 2,2 milioni di dollari, fondata su oltre 1.072 richieste fraudolente di carte di credito
- Un uomo condannato nel giugno 2026 è riuscito a eludere il controllo “selfie contro documento d’identità” di una banca olandese sostituendo il volto presente sui documenti d’identità rubati con la propria foto, aprendo così 46 conti fraudolenti
- AI Content Inspector applica gli stessi criteri di rilevamento di immagini, testi e metadati utilizzati per individuare le frodi relative a fatture e richieste di risarcimento alle immagini di identificazione, ai selfie e ai documenti di supporto per la registrazione
Come si presenta la frode d’identità generata dall’intelligenza artificiale nel processo di onboarding finanziario
Le frodi relative all’identità generate dall’intelligenza artificiale assumono due forme nel processo di onboarding: identità sintetiche create a partire da dati reali rubati e immagini deepfake sovrapposte a documenti rubati. Entrambe sono progettate per superare un controllo di sicurezza, non per resistere a un’indagine.
Identità sintetiche create a partire da numeri di previdenza sociale reali rubati
Nell’agosto 2026, un gran giurì federale ha reso pubblica un’accusa composta da 19 capi d’imputazione nei confronti di due persone accusate di aver gestito un sistema di identità sintetiche dal 2012 circa al 2024. Secondo i pubblici ministeri, i due avrebbero utilizzato numeri di previdenza sociale validi, molti dei quali appartenenti a minori, per presentare circa 1.072 richieste online di carte di credito e di debito, causando perdite stimate in 2,2 milioni di dollari.
Selfie deepfake inviati durante la procedura di registrazione digitale
Un altro caso illustra il lato "visivo" del problema. Un uomo condannato nel giugno 2026 ha utilizzato un software di sostituzione del volto per sovrapporre i propri tratti fisici a documenti d'identità rubati, aggirando il controllo " mobile " di una banca olandese che confronta il selfie con l'immagine sul documento d'identità e aprendo 46 conti fraudolenti.
La portata del problema
Secondo Biometric Update, un istituto finanziario ha registrato 8.065 tentativi di verifica tramite deepfake in otto mesi, che hanno comportato perdite pari a 347 milioni di dollari. Il rapporto “AI Security Report 2026” di Check Point ha rilevato che i revisori addestrati hanno identificato correttamente solo circa il 41% dei volti generati dall’intelligenza artificiale, confermando che la sola revisione umana non è più in grado di individuare ciò che i modelli generativi producono.
In che modo queste identità vengono integrate nei flussi di lavoro relativi all’onboarding e all’apertura dei conti
Le identità fittizie entrano attraverso gli stessi canali dei richiedenti legittimi: portali digitali di registrazione, creazione di account tramite app mobile e code di caricamento dei documenti collegate ai sistemi KYC. L’identità entra nel flusso di revisione prima che qualsiasi controllo verifichi se i dati sottostanti siano reali.
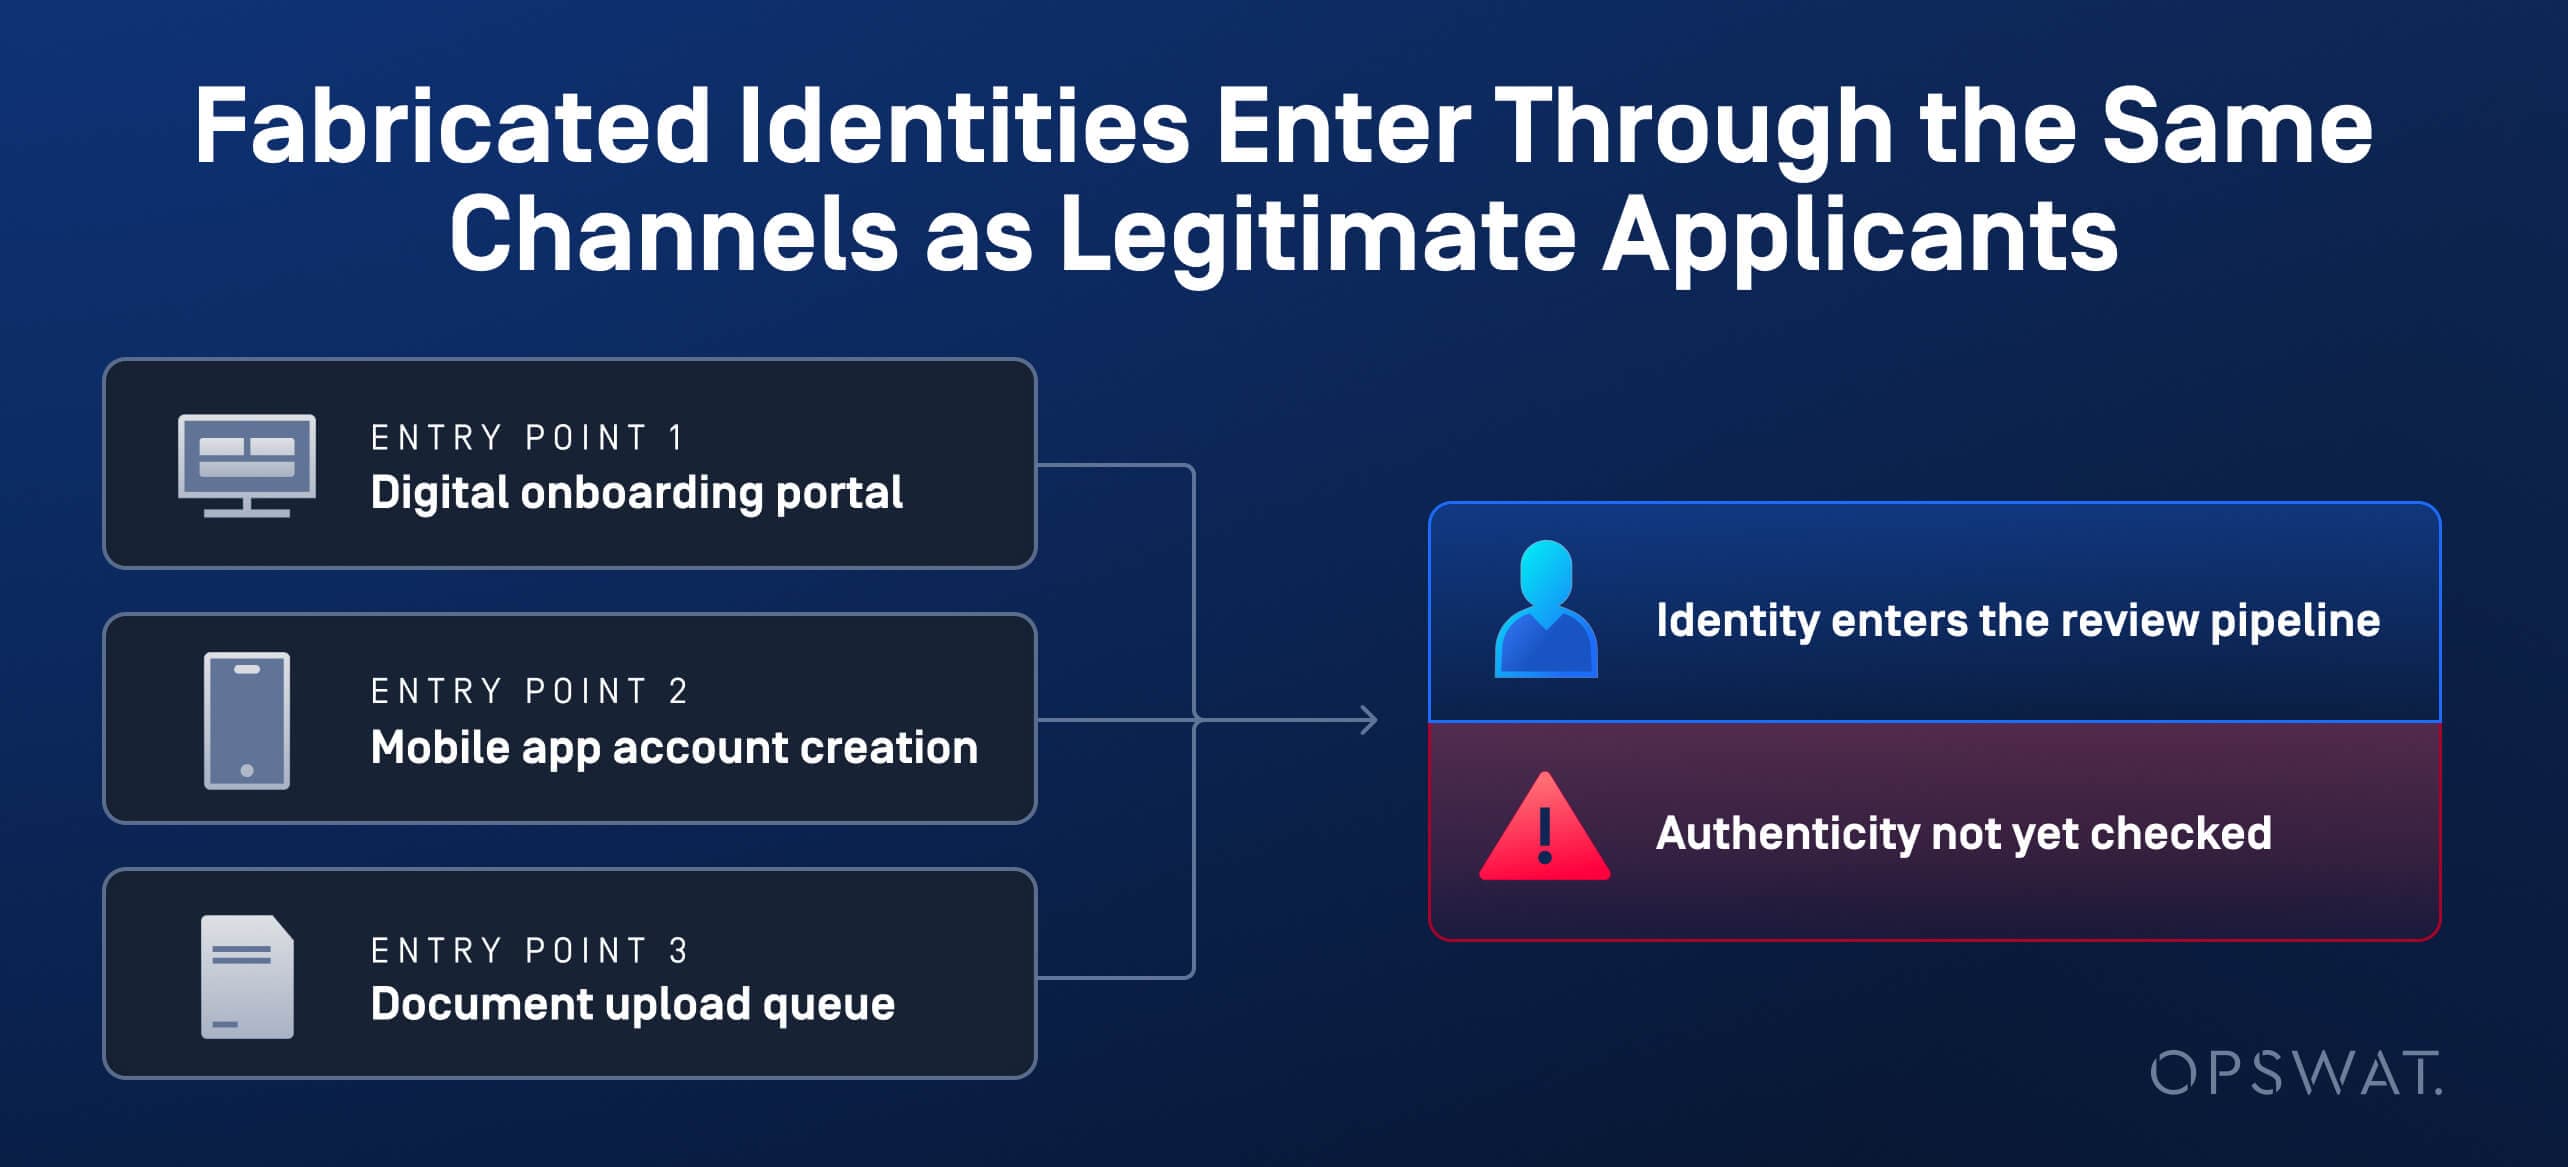
Il caso della banca olandese illustra il meccanismo dall’inizio alla fine. I documenti di identità sono stati raccolti tramite un annuncio di affitto falso e i social media, per poi essere inviati attraverso la procedura standard della banca mobile che prevede l’invio di una foto e di un selfie, la stessa utilizzata dai richiedenti legittimi.
Tre motivi per cui i controlli KYC standard non riescono a individuare identità fittizie o sintetiche
I controlli sul caricamento dei documenti verificano che un file sia completo e formattato correttamente, non che l’identità in esso contenuta sia autentica. Questa lacuna consente il passaggio di identità sintetiche e generate dall’intelligenza artificiale.
Il confronto tra selfie e documento d’identità presuppone che la foto inviata sia un’immagine non alterata di un volto reale. Non è stato progettato per individuare immagini con volti sostituiti o generate dall’intelligenza artificiale sovrapposte a un documento rubato, ed è proprio questo che ha aggirato il controllo “ mobile ” della banca olandese.
Anche le identità sintetiche si comportano come candidati reali, la cui profilazione avviene gradualmente. Nulla in una singola candidatura sembra urgente, poiché la frode viene messa in atto gradualmente nel corso di mesi di attività apparentemente normali, piuttosto che attraverso un singolo evento sospetto. Il “AI Security Report 2026” di Check Point inquadra questo fenomeno come parte di un cambiamento più ampio, in cui l’intelligenza artificiale sta passando dal semplice supporto ai tentativi di frode alla loro diretta esecuzione.
Segnali che rivelano documenti d’identità e selfie generati dall’intelligenza artificiale
AI Content Inspector è il motore basato sull'intelligenza artificiale di OPSWAT per la verifica dell'autenticità dei contenuti e il rilevamento delle frodi documentali per la piattaforma MetaDefender™. Applica la stessa architettura di ispezione utilizzata per le frodi relative a fatture e richieste di risarcimento alle foto identificative, ai selfie e ai documenti di registrazione, analizzando contemporaneamente più segnali indipendenti per ogni file anziché affidarsi a un unico controllo.
Il sistema di rilevamento delle immagini generate dall'IA esamina le foto identificative e i selfie inviati allo stesso modo in cui esamina le immagini allegate alle richieste di risarcimento: alla ricerca di incongruenze nelle impronte digitali dei sensori, artefatti di compressione e segnali a livello di pixel e nel dominio della frequenza che distinguono uno scatto fotografico da un'immagine generata o manipolata.
Il controllo antifrode dei documenti si applica ai file relativi alla prova di residenza e ai documenti giustificativi di registrazione, verificando i metadati e la coerenza strutturale rispetto a come dovrebbe presentarsi un documento legittimo proveniente da quella fonte.
Il rilevamento della filigrana SynthID di Google verifica la presenza della filigrana incorporata generata da alcuni generatori di immagini basati sull'intelligenza artificiale. Durante i test, OPSWAT ha rimosso i marcatori SynthID da oltre 21.000 immagini generate dall'intelligenza artificiale; il rilevatore di filigrane non li ha individuati, ma i segnali forensi e di classificazione approfondita hanno comunque restituito un'accuratezza di rilevamento superiore al 90%, confermando che il motore non si basa esclusivamente sulle filigrane.
Ogni risultato viene restituito sotto forma di verdetto con un punteggio di affidabilità, anziché come semplice “superato” o “non superato”; in questo modo, i team incaricati dell’onboarding possono stabilire il livello di certezza necessario affinché un file venga automaticamente approvato, segnalato o inoltrato per la revisione manuale.
Come verificare l'autenticità dell'identità prima dell'apertura del conto
La verifica dell’autenticità dell’identità prima dell’apertura di un conto richiede due controlli effettuati contemporaneamente, nessuno dei quali, da solo, avrebbe permesso di individuare il caso olandese o l’accusa relativa all’identità sintetica.
L'analisi dell'autenticità dei documenti verifica se il documento d'identità, il selfie e il documento comprovante l'indirizzo siano autentici e coerenti tra loro.
La verifica dei dati del richiedente consiste nel confrontare l'identità dichiarata con le informazioni già note: si controlla se il numero di previdenza sociale (SSN), l'indirizzo e i recapiti corrispondono a un profilo già consolidato piuttosto che a uno creato di recente.
I verdetti incerti dovrebbero essere sottoposti a revisione umana anziché essere approvati o respinti automaticamente. I team addetti all’onboarding dovrebbero inoltre considerare i segnali di rischio cumulativi, quali l’apertura di un nuovo account, la modifica dei dati di contatto e una frequenza di richiesta insolitamente elevata, come un unico elemento decisionale combinato, anziché come controlli isolati che, presi singolarmente, potrebbero sembrare accettabili.
Come creare un flusso di lavoro di inserimento che dia priorità alla prevenzione
Un flusso di lavoro di onboarding incentrato sulla prevenzione prevede controlli di autenticità in ogni fase di inserimento di documenti e immagini prima della creazione dell'account, non dopo che una transazione sospetta ha dato luogo a una verifica.
Livelli di controllo dell'onboarding per la prevenzione delle frodi relative all'identità
Livello di controllo | Collocamento | Cosa valuta | Vettori di frode affrontati |
Acquisizione di documenti e immagini | Portale di onboarding o caricamento tramite mobile | Formato, completezza, malware | File dannosi camuffati da file di identificazione caricati |
Analisi dell'autenticità dei contenuti | Punto di acquisizione, prima della decisione relativa al KYC | Segnali generati dall'intelligenza artificiale, metadati, manipolazione | Selfie generati dall’intelligenza artificiale, documenti d’identità con volti scambiati |
Confronto tra selfie e documento d'identità | Fase di verifica KYC | Somiglianza facciale | Documenti d’identità rubati o non corrispondenti |
Convalida dei dati del richiedente | Prima dell'approvazione dell'account | Numero di previdenza sociale e cronologia degli indirizzi | Identità fittizie basate su numeri di previdenza sociale rubati |
Inoltro delle eccezioni e revisione manuale | Coda delle decisioni ad alto rischio | Verdetti incerti, rischio crescente | Casi che non possono essere risolti con un unico controllo |
AI Content Inspector aggiunge il rilevamento dell'autenticità degli ID
AI Content Inspector integra il rilevamento dell’autenticità dei documenti d’identità direttamente nella pipeline “ MetaDefender ”, evitando così di ricorrere a uno strumento separato per la verifica dei documenti d’identità e dei selfie. Per i team addetti all’onboarding soggetti a regolamentazione, ciò significa poter individuare identità sintetiche e volti generati dall’intelligenza artificiale proprio nel punto in cui, altrimenti, un controllo “selfie contro documento d’identità” li lascerebbe passare.
AI Content Inspector opera come motore indipendente all’interno di MetaDefender™ Core e MetaDefender™ Cloud, insieme a Metascan™ Multiscanning, alla tecnologia Deep CDR™ e alle tecnologie Proactive DLP™. Le organizzazioni che già utilizzano MetaDefender possono aggiungere valutazioni sull’autenticità dei documenti di identità senza dover ricorrere a un nuovo fornitore o a un progetto di integrazione separato.
Aggiungi AI Content Inspector alla tua implementazione di MetaDefender per applicare lo stesso sistema di rilevamento dell’autenticità dei contenuti utilizzato per individuare le frodi relative a fatture e richieste di risarcimento anche alle immagini dei documenti d’identità, ai selfie e ai documenti di registrazione.
Domande frequenti
Che cos’è la frode d’identità sintetica?
La frode d’identità sintetica combina dati reali rubati, molto spesso un numero di previdenza sociale, con dettagli personali inventati per creare un’identità che non corrisponde a un richiedente reale, concepita per superare i controlli di registrazione nel corso del tempo piuttosto che far scattare un singolo sospetto su una singola richiesta.
Come funziona la frode d’identità generata dall’intelligenza artificiale durante la procedura di registrazione?
I truffatori inviano foto identificative, selfie e documenti giustificativi generati dall’intelligenza artificiale o manipolati attraverso gli stessi portali utilizzati dai richiedenti legittimi. Poiché i file non contengono malware, gli strumenti standard di sicurezza li autorizzano e la frode viene alla luce solo se il contenuto stesso viene autenticato.
I controlli KYC sono in grado di individuare documenti d’identità deepfake o generati dall’intelligenza artificiale?
I controlli KYC standard verificano il formato e la completezza dell'immagine e confrontano un selfie con la foto presente sul documento d'identità. Nessuna delle due fasi è stata concepita per rilevare se l'immagine inviata sia stata generata dall'intelligenza artificiale o manipolata; ecco perché un selfie con i volti scambiati può superare il confronto tra selfie e foto del documento d'identità.
Quali sono gli indizi che rivelano che un documento d'identità o un selfie sono stati generati dall'intelligenza artificiale?
Le incongruenze nei dati delle impronte digitali dei sensori, gli artefatti di compressione, le discrepanze nei metadati e le anomalie strutturali forniscono ciascuno un segnale parziale. AI Content Inspector combina questi elementi con il rilevamento delle filigrane, come Google SynthID, in un unico verdetto con un punteggio di affidabilità.
In che modo la frode d'identità si differenzia dalla frode relativa alle fatture trattata nel nostro precedente articolo sul blog dedicato alle frodi relative alle fatture generate dall'intelligenza artificiale?
La frode relativa alle fatture mira a influenzare una decisione di pagamento utilizzando un documento falsificato, come una fattura o una ricevuta. La frode relativa all’identità mira a influenzare una decisione di verifica utilizzando un documento di identità, un selfie o un documento comprovante l’indirizzo falsificato o manomesso. Entrambe sfruttano la stessa lacuna: un file può essere privo di malware e tuttavia essere fraudolento in ciò che dichiara di rappresentare.
