Le infrastrutture critiche, il settore manifatturiero e le organizzazioni governative devono affrontare una sfida comune: garantire la sicurezza di un numero sempre maggiore di sedi distribuite, rispettando al contempo requisiti di conformità sempre più rigorosi e contenendo i costi operativi.
Per gli amministratori della sicurezza che gestiscono le implementazioni di MetaDefender™ in queste sedi, tale sfida si estende alle operazioni quotidiane. Attività di routine quali la risoluzione dei problemi, la manutenzione del software e il monitoraggio della sicurezza possono richiedere il passaggio da una console all’altra, il coordinamento manuale e l’accesso in loco.
My OPSWAT™ Central Management introduce funzionalità di gestione centralizzata che semplificano queste sfide quotidiane, consentendo agli amministratori di monitorare, gestire e controllare le implementazioni in ambienti IT e OT distribuiti da un’unica console.
Se la vostra organizzazione sta pianificando di passare da una versione 7 o 8 di “ Central Management ”, questo articolo illustra cinque funzionalità che potrete sfruttare con la versione 10, spiega come queste possano semplificare le operazioni quotidiane e fornisce risorse per la migrazione che vi aiuteranno a prepararvi al passaggio.
- Cinque funzionalità progettate per la scalabilità
- Recupero dei pacchetti di assistenza senza visita in loco
- Aggiornamento delle applicazioni da remoto con percorso di rollback
- Report centralizzati per l'intera implementazione
- Traccia il percorso di ogni file con File Audit Trail
- Individuare e correggere le patch mancanti
- Un'interfaccia riprogettata per una gestione più semplice della sicurezza
- Sei pronto a unificare le tue operazioni di sicurezza con My OPSWAT Central Management ?
Cinque funzionalità progettate per la scalabilità
My OPSWAT Central Management offre cinque funzionalità per aiutare i team a gestire le implementazioni riducendo il lavoro manuale:
- Ritiro del pacchetto di assistenza remota senza sopralluogo in loco
- Aggiornamenti delle applicazioni da remoto con finestre di manutenzione e rollback
- Report centralizzati relativi a tutti i prodotti collegati
- Cronologia di controllo dei file nei flussi di lavoro supportati di OPSWAT
- Individuazione e risoluzione delle patch mancanti sugli endpoint
Nel loro insieme, queste funzionalità offrono agli amministratori una gestione centralizzata della sicurezza delle implementazioni supportate di OPSWAT in tutti i siti, riducendo la necessità di passare da una console all’altra per monitorare e gestire le operazioni.
Recupero dei pacchetti di assistenza senza visita in loco
Quando un problema richiede l'intervento del supporto tecnico di OPSWAT , gli amministratori devono innanzitutto raccogliere i file di diagnostica.
Negli ambienti distribuiti, ciò può comportare la necessità di recarsi presso i singoli siti e di accedere manualmente a ciascun dispositivo. Se sono coinvolte più istanze, il processo può comportare un aumento dei costi di viaggio e di personale, ritardando al contempo la risoluzione dei problemi.
Grazie a My OPSWAT Central Management , ora è possibile eseguire il collection dei pacchetti di supporto in remoto sia nelle distribuzioni Cloud che in quelle on-premises.
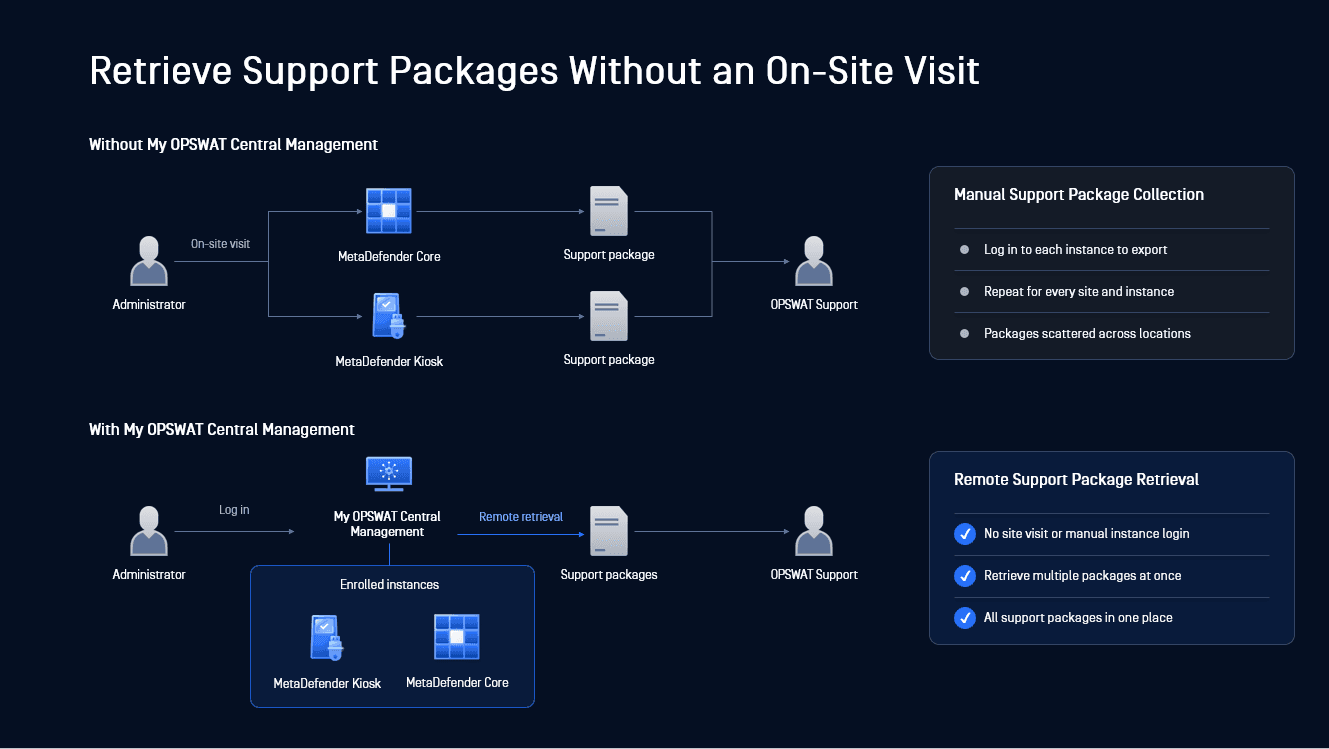
Da un'unica console è possibile:
- Recupera i pacchetti di supporto per i dispositivi collegati MetaDefender Core e MetaDefender Kiosk istanze
- Generare pacchetti di supporto per una o più istanze in un'unica operazione
- Monitorare lo stato della generazione e scaricare i pacchetti da un'unica posizione
I team possono esaminare i dati diagnostici senza dover attendere un intervento in loco, e il fatto di conservare tutti i pacchetti esportati in un unico posto rende più facile individuare e esaminare i file durante la risoluzione dei problemi.
Aggiornamento delle applicazioni da remoto con percorso di rollback
L'aggiornamento del software non si limita alla semplice distribuzione dell'ultima versione. Gli amministratori devono adeguarsi ai programmi operativi, tenere traccia dei dispositivi che sono stati aggiornati e predisporre le opzioni di ripristino.
My OPSWAT Central Management consente agli amministratori di gestire gli aggiornamenti software e di monitorarne lo stato di avanzamento su tutte le istanze collegate, il tutto in remoto da un’unica console.
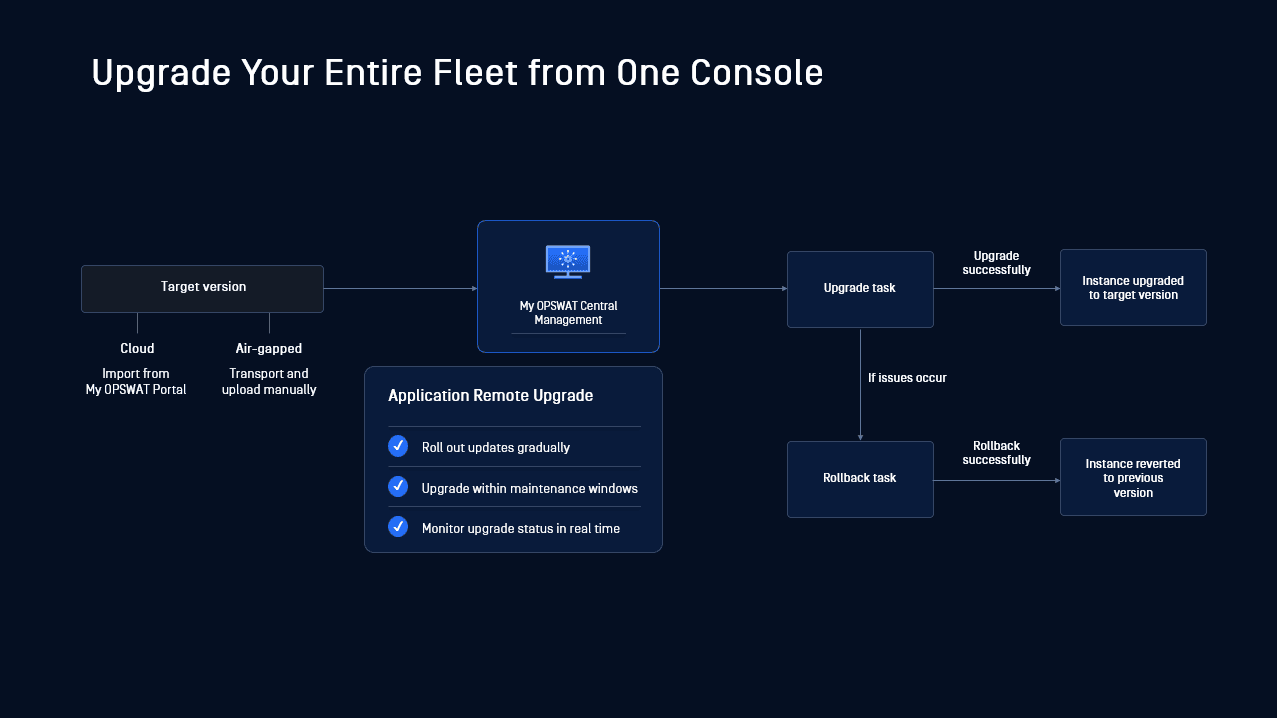
Ciò consente agli amministratori di:
- Pianificare gli aggiornamenti per i dispositivi selezionati durante le finestre di manutenzione programmata
- Ripristinare un'istanza a una versione precedente se un aggiornamento causa problemi
- Monitora in tempo reale lo stato di avanzamento degli aggiornamenti e dei rollback, con informazioni chiare sullo stato dei processi, sulla versione del software e sui dettagli delle istanze
Questi controlli garantiscono che gli aggiornamenti siano coordinati a livello centrale, eliminando la necessità di un coordinamento sito per sito e assicurando al contempo una chiara visibilità e governance durante l'intero processo.
Scopri di più su distribuzione centralizzata degli aggiornamenti di MetaDefender Kiosk in ambienti remoti, regolamentati o soggetti a restrizioni.
Report centralizzati per l'intera implementazione
Quando i dati relativi alla sicurezza sono distribuiti su più interfacce di prodotto, gli amministratori devono perdere tempo a passare da una console all’altra per capire cosa sta succedendo nel proprio ambiente. Un report centralizzato
My OPSWAT Central Management raccoglie i dati relativi alla sicurezza e al funzionamento dei prodotti connessi in dashboard unificate, facilitando l'analisi delle attività in tutte le implementazioni senza dover controllare i prodotti singolarmente.
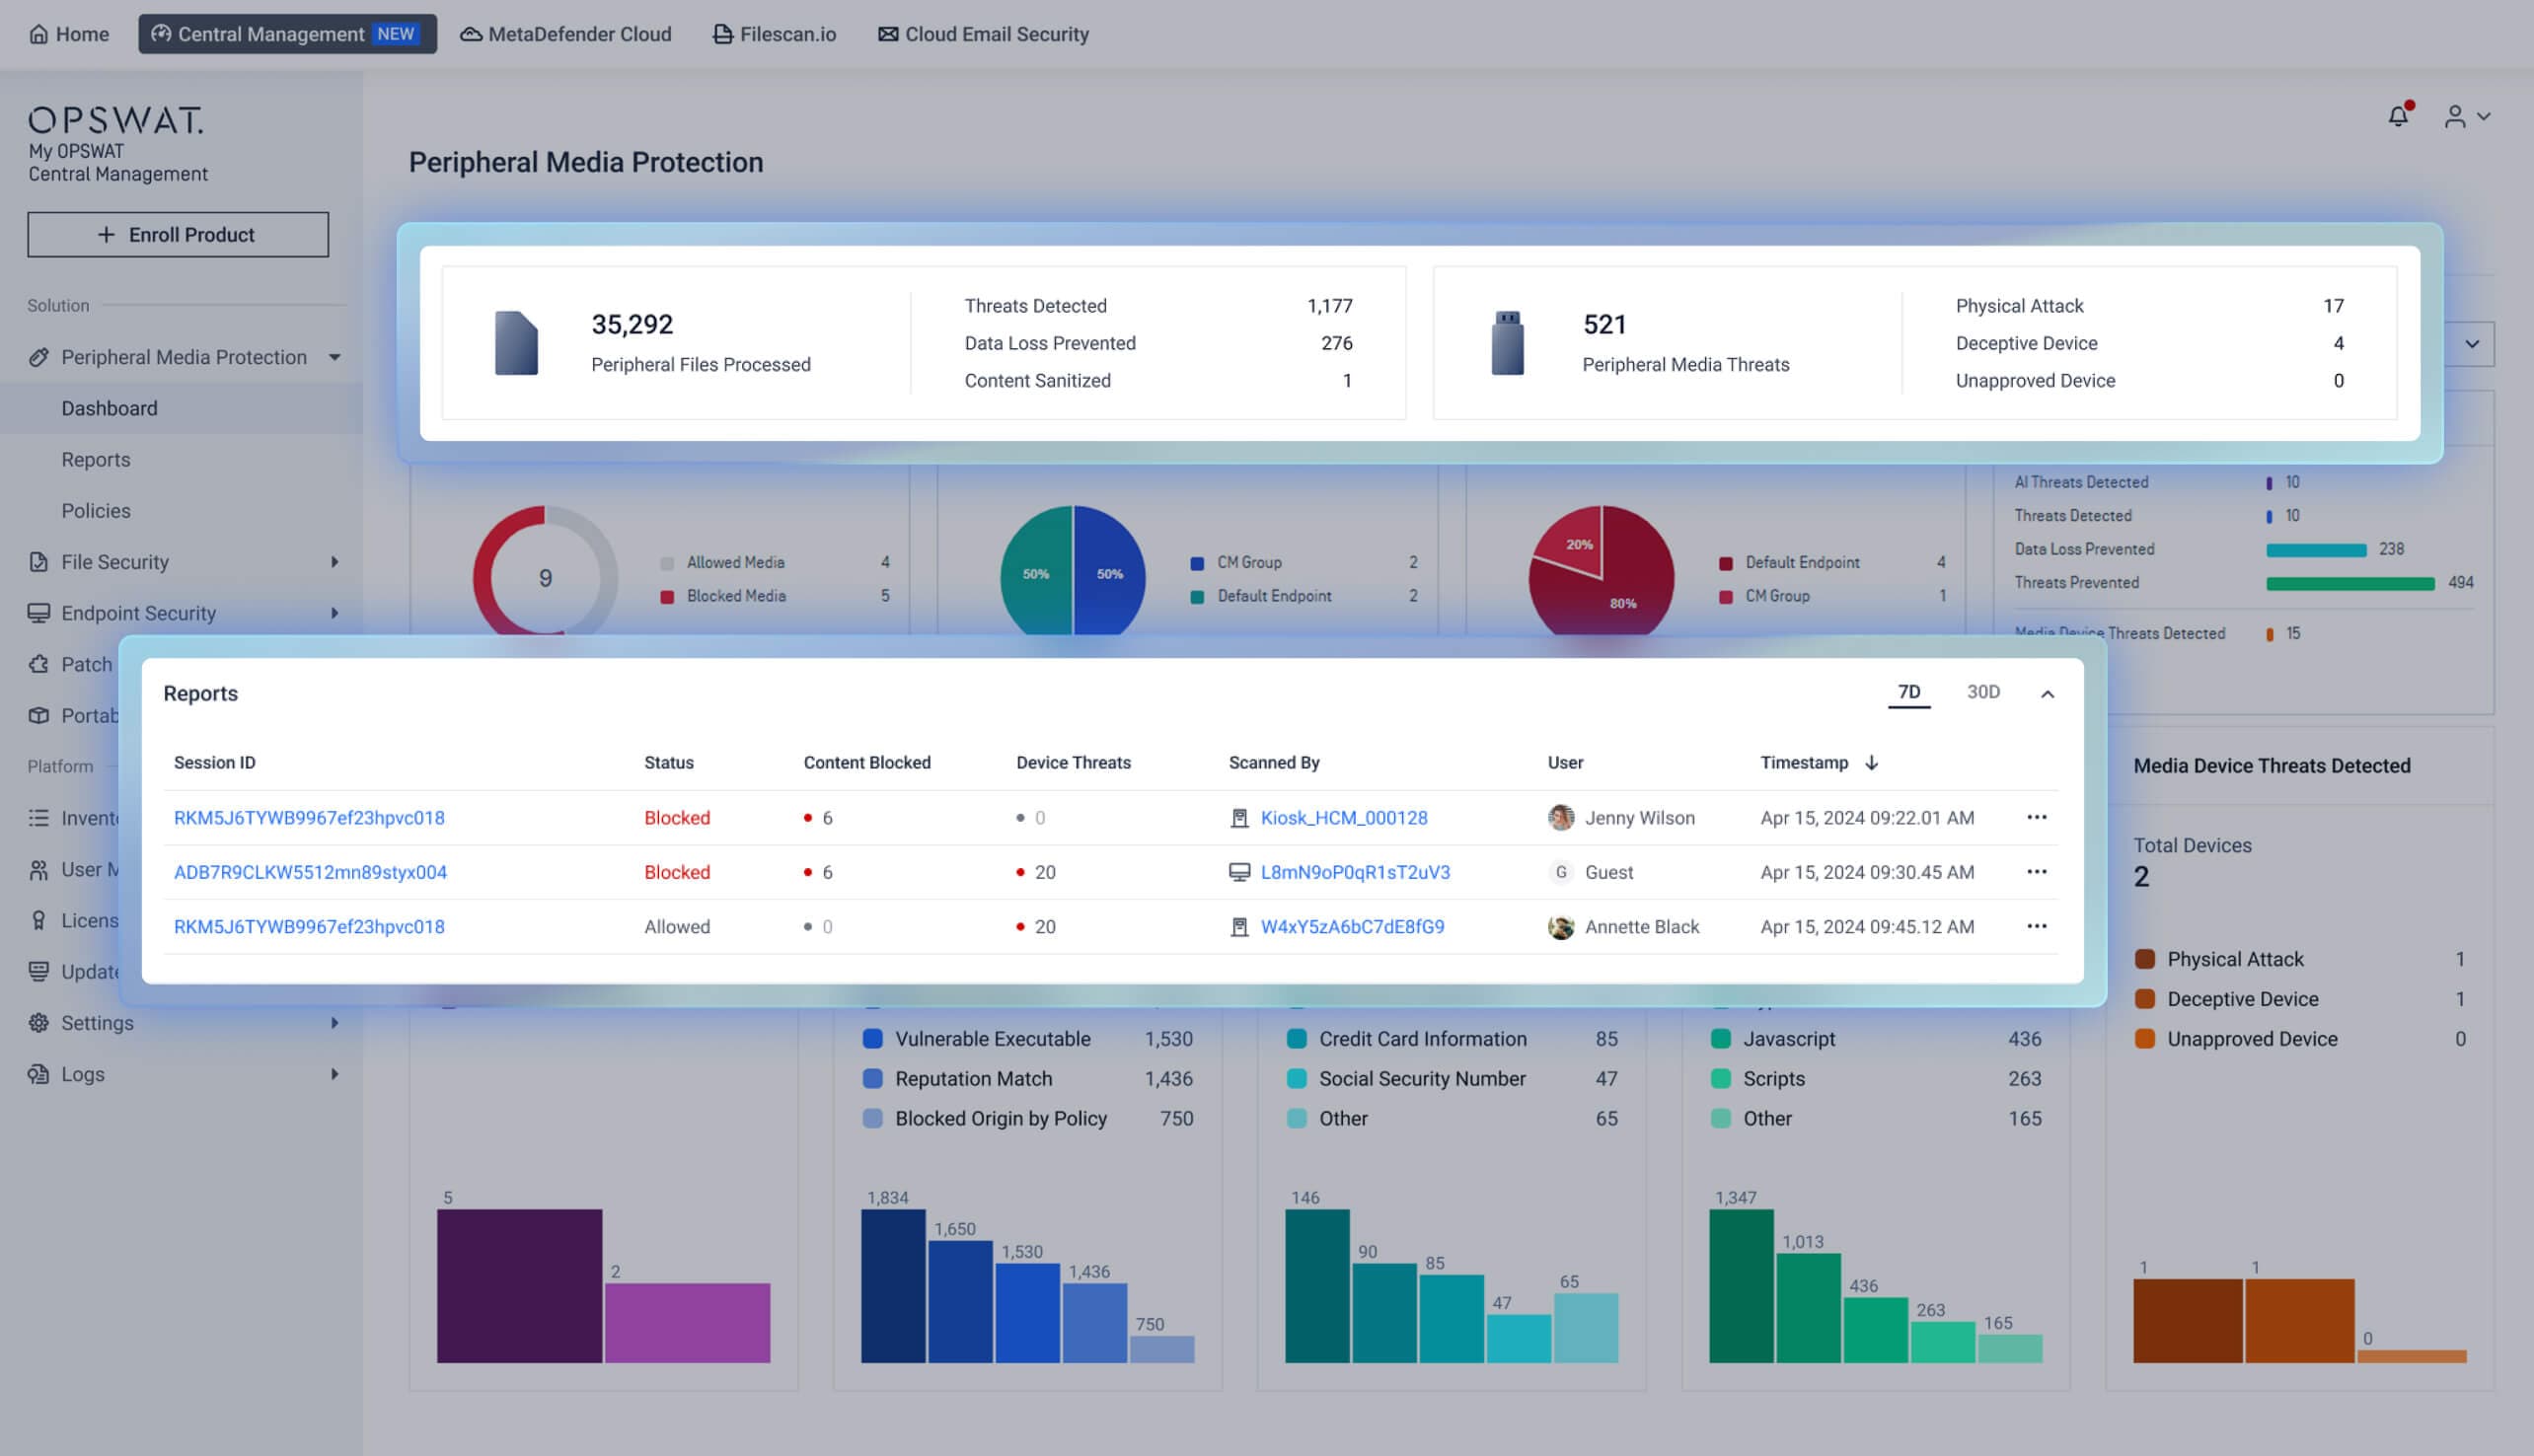
Da un'unica piattaforma, gli amministratori possono monitorare lo stato di salute del sistema, esaminare gli eventi di sicurezza e identificare potenziali rischi in tutte le implementazioni. Quando è necessario approfondire l'analisi, possono passare dai riepiloghi a livello aziendale ai dettagli esatti degli incidenti, come le sessioni multimediali bloccate e i relativi rapporti di scansione dettagliati, senza dover passare da una console all'altra.
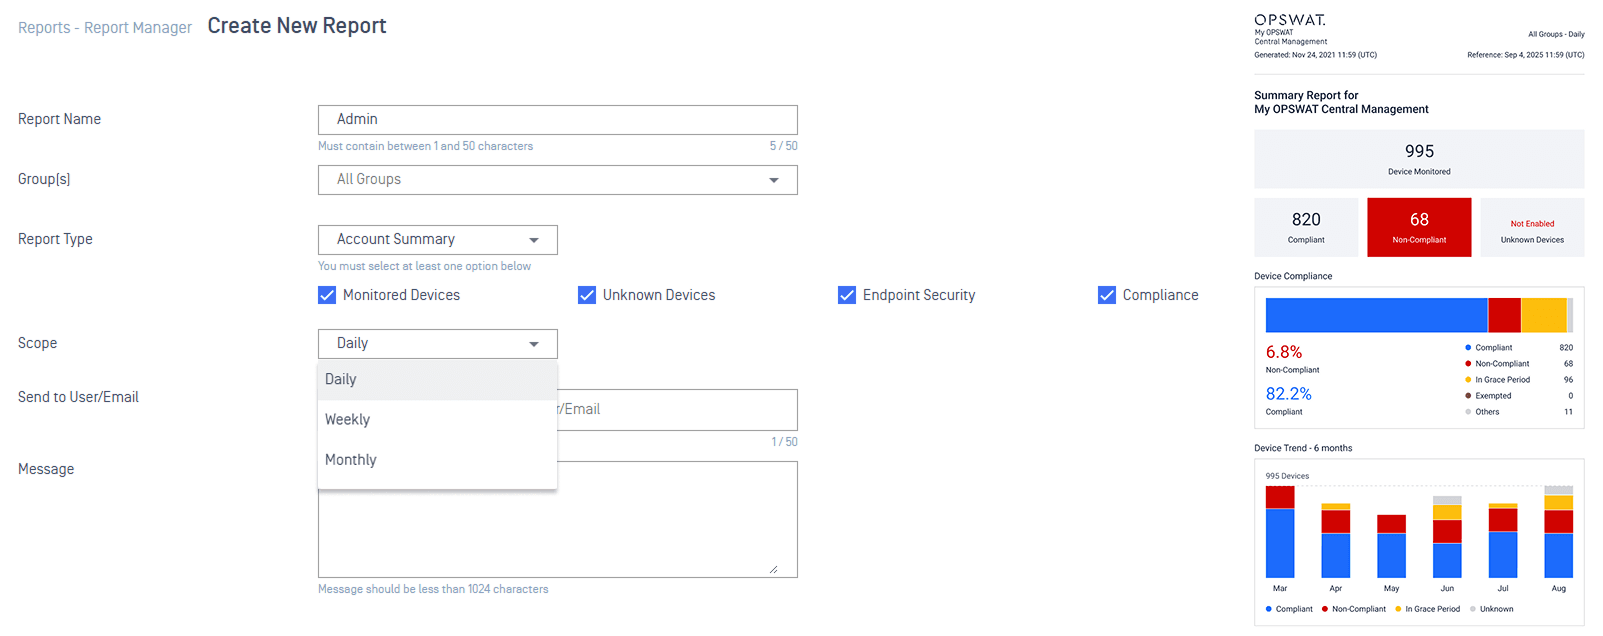
La piattaforma supporta anche la generazione di report programmati, riducendo la raccolta manuale dei dati, e fornendo informazioni operative e di sicurezza coerenti per le verifiche di conformità e gli audit.
Traccia il percorso di ogni file con File Audit Trail
Quando un file passa attraverso diversi prodotti di sicurezza, per individuare da dove è entrato, quali prodotti lo hanno gestito e se è stato modificato, è necessario controllare registri distinti.
Cronologia dei file in My OPSWAT Central Management raccoglie queste informazioni per i flussi di lavoro supportati da OPSWAT , come ad esempio lo spostamento di un file da MetaDefender Kiosk → MetaDefender Managed File Transfer → MetaDefender Core .
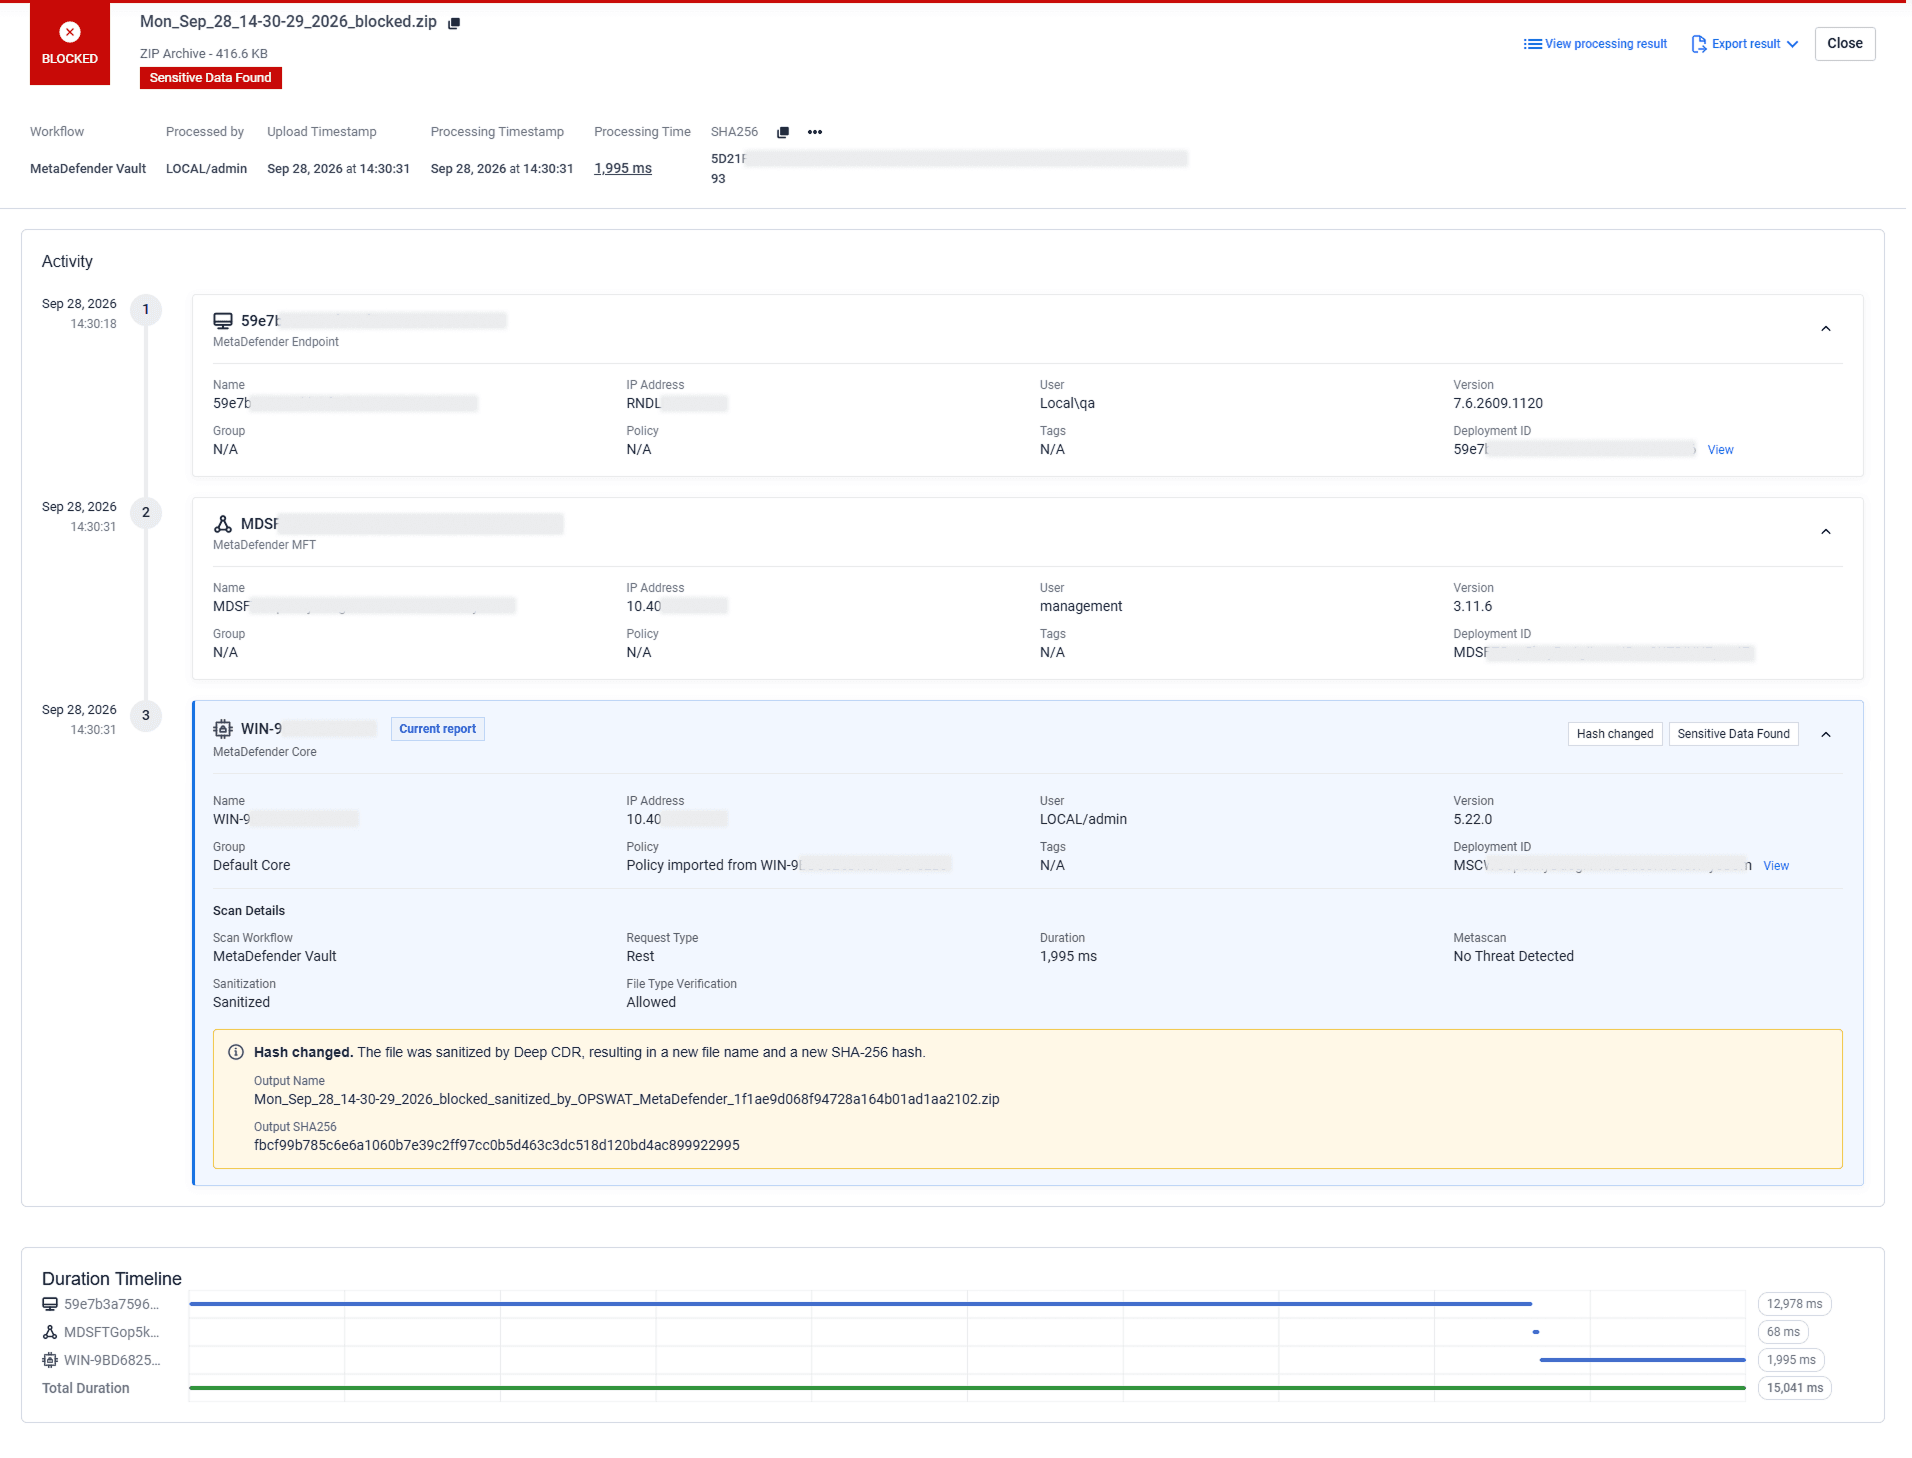
Per ogni file, gli amministratori possono verificare da dove il file è entrato nell'ambiente, quali prodotti lo hanno gestito e in quale ordine, l'esito della scansione in ciascuna fase rilevante e se il file ha subito modifiche durante l'elaborazione.
Anziché mettere insieme i dati provenienti da prodotti diversi, i team possono seguire il percorso del file in un’unica vista, in ordine cronologico. Ciò semplifica l’analisi dell’attività del file e la comprensione di come esso si sia mosso durante l’implementazione.
Individuare e correggere le patch mancanti
I sistemi privi di patch potrebbero rimanere esposti a minacce note. I team di sicurezza devono sapere quali endpoint non dispongono degli aggiornamenti, quanto siano gravi le lacune e a quali patch dare la priorità.
La soluzione "Patch Management " monitora gli endpoint per individuare eventuali aggiornamenti mancanti del sistema operativo e delle applicazioni di terze parti. Per i dispositivi Windows Dell e Lenovo, la copertura include anche gli aggiornamenti dei driver, del firmware e del BIOS.
Gli amministratori possono verificare il livello di gravità delle patch, i dispositivi interessati, lo stato di conformità e la prontezza alla distribuzione da un'unica interfaccia.
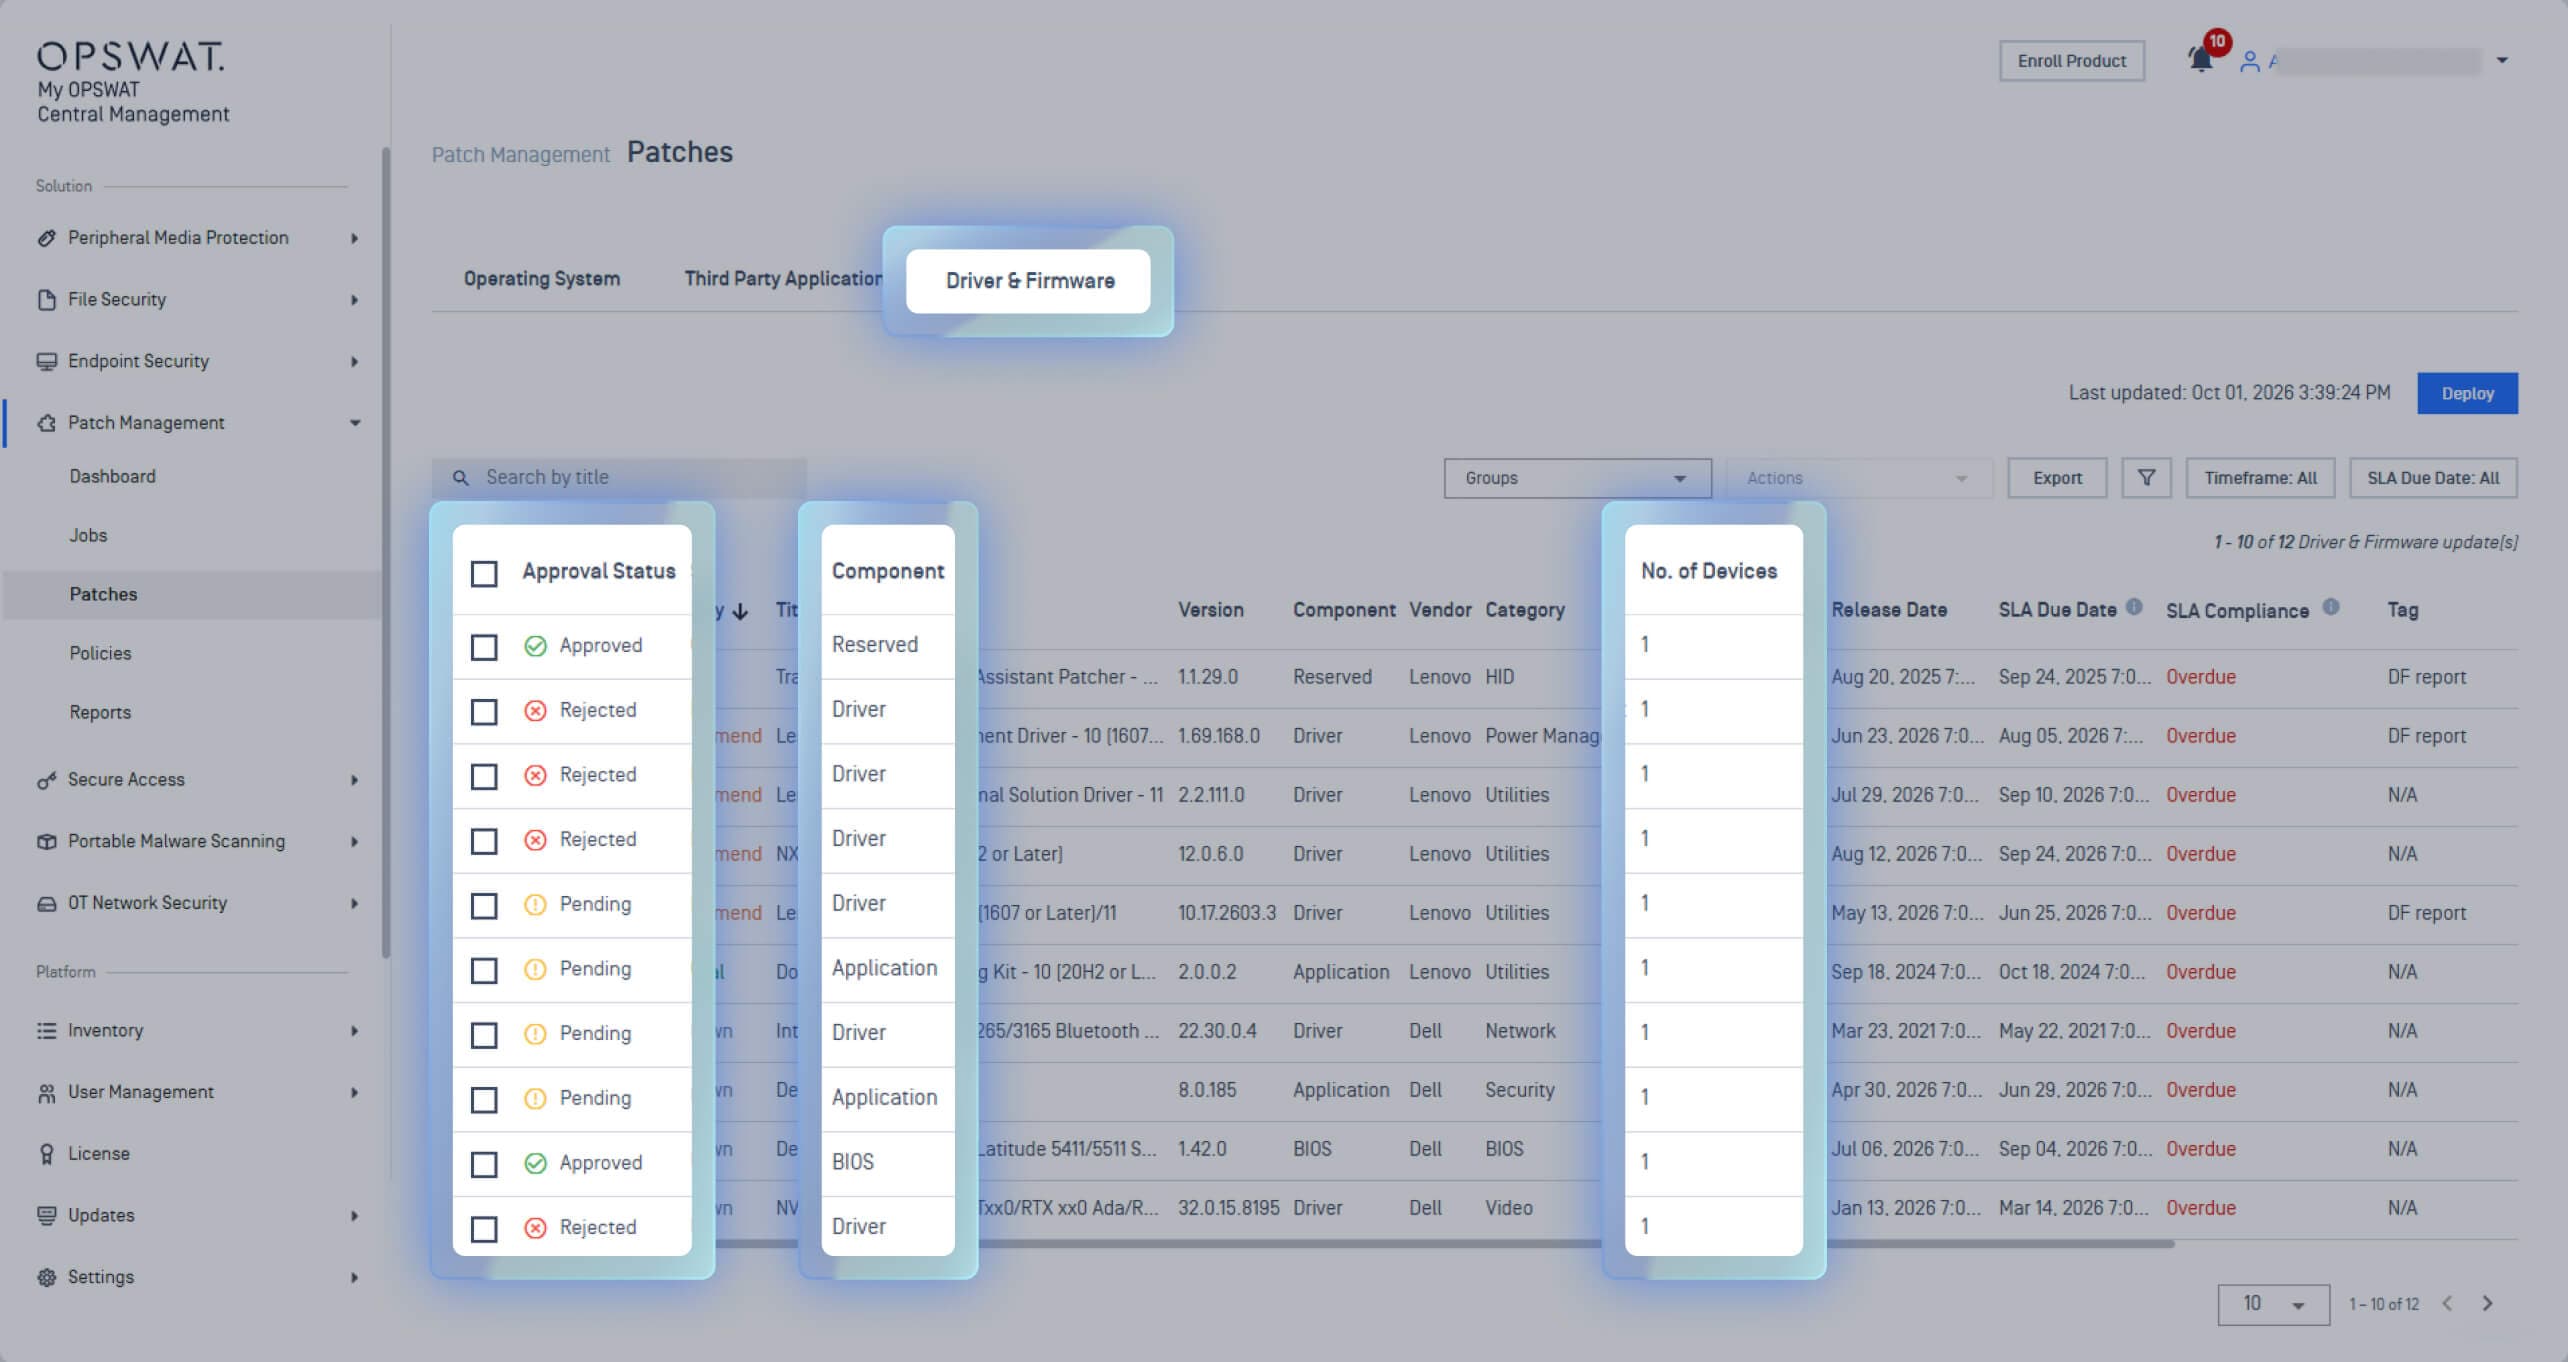
Una volta individuate le patch mancanti, i team possono scegliere come distribuirle:
- Distribuzione su richiesta degli aggiornamenti approvati quando è necessario intervenire per risolvere un problema
- Distribuzione pianificata tramite pianificazioni basate su criteri
- Anelli di distribuzione per un’implementazione graduale su gruppi di dispositivi selezionati
- Per gli ambienti “air-gapped”, gli amministratori possono implementare l’applicazione delle patch offline: caricare le patch in un repository locale e distribuirle tramite i nodi di cache
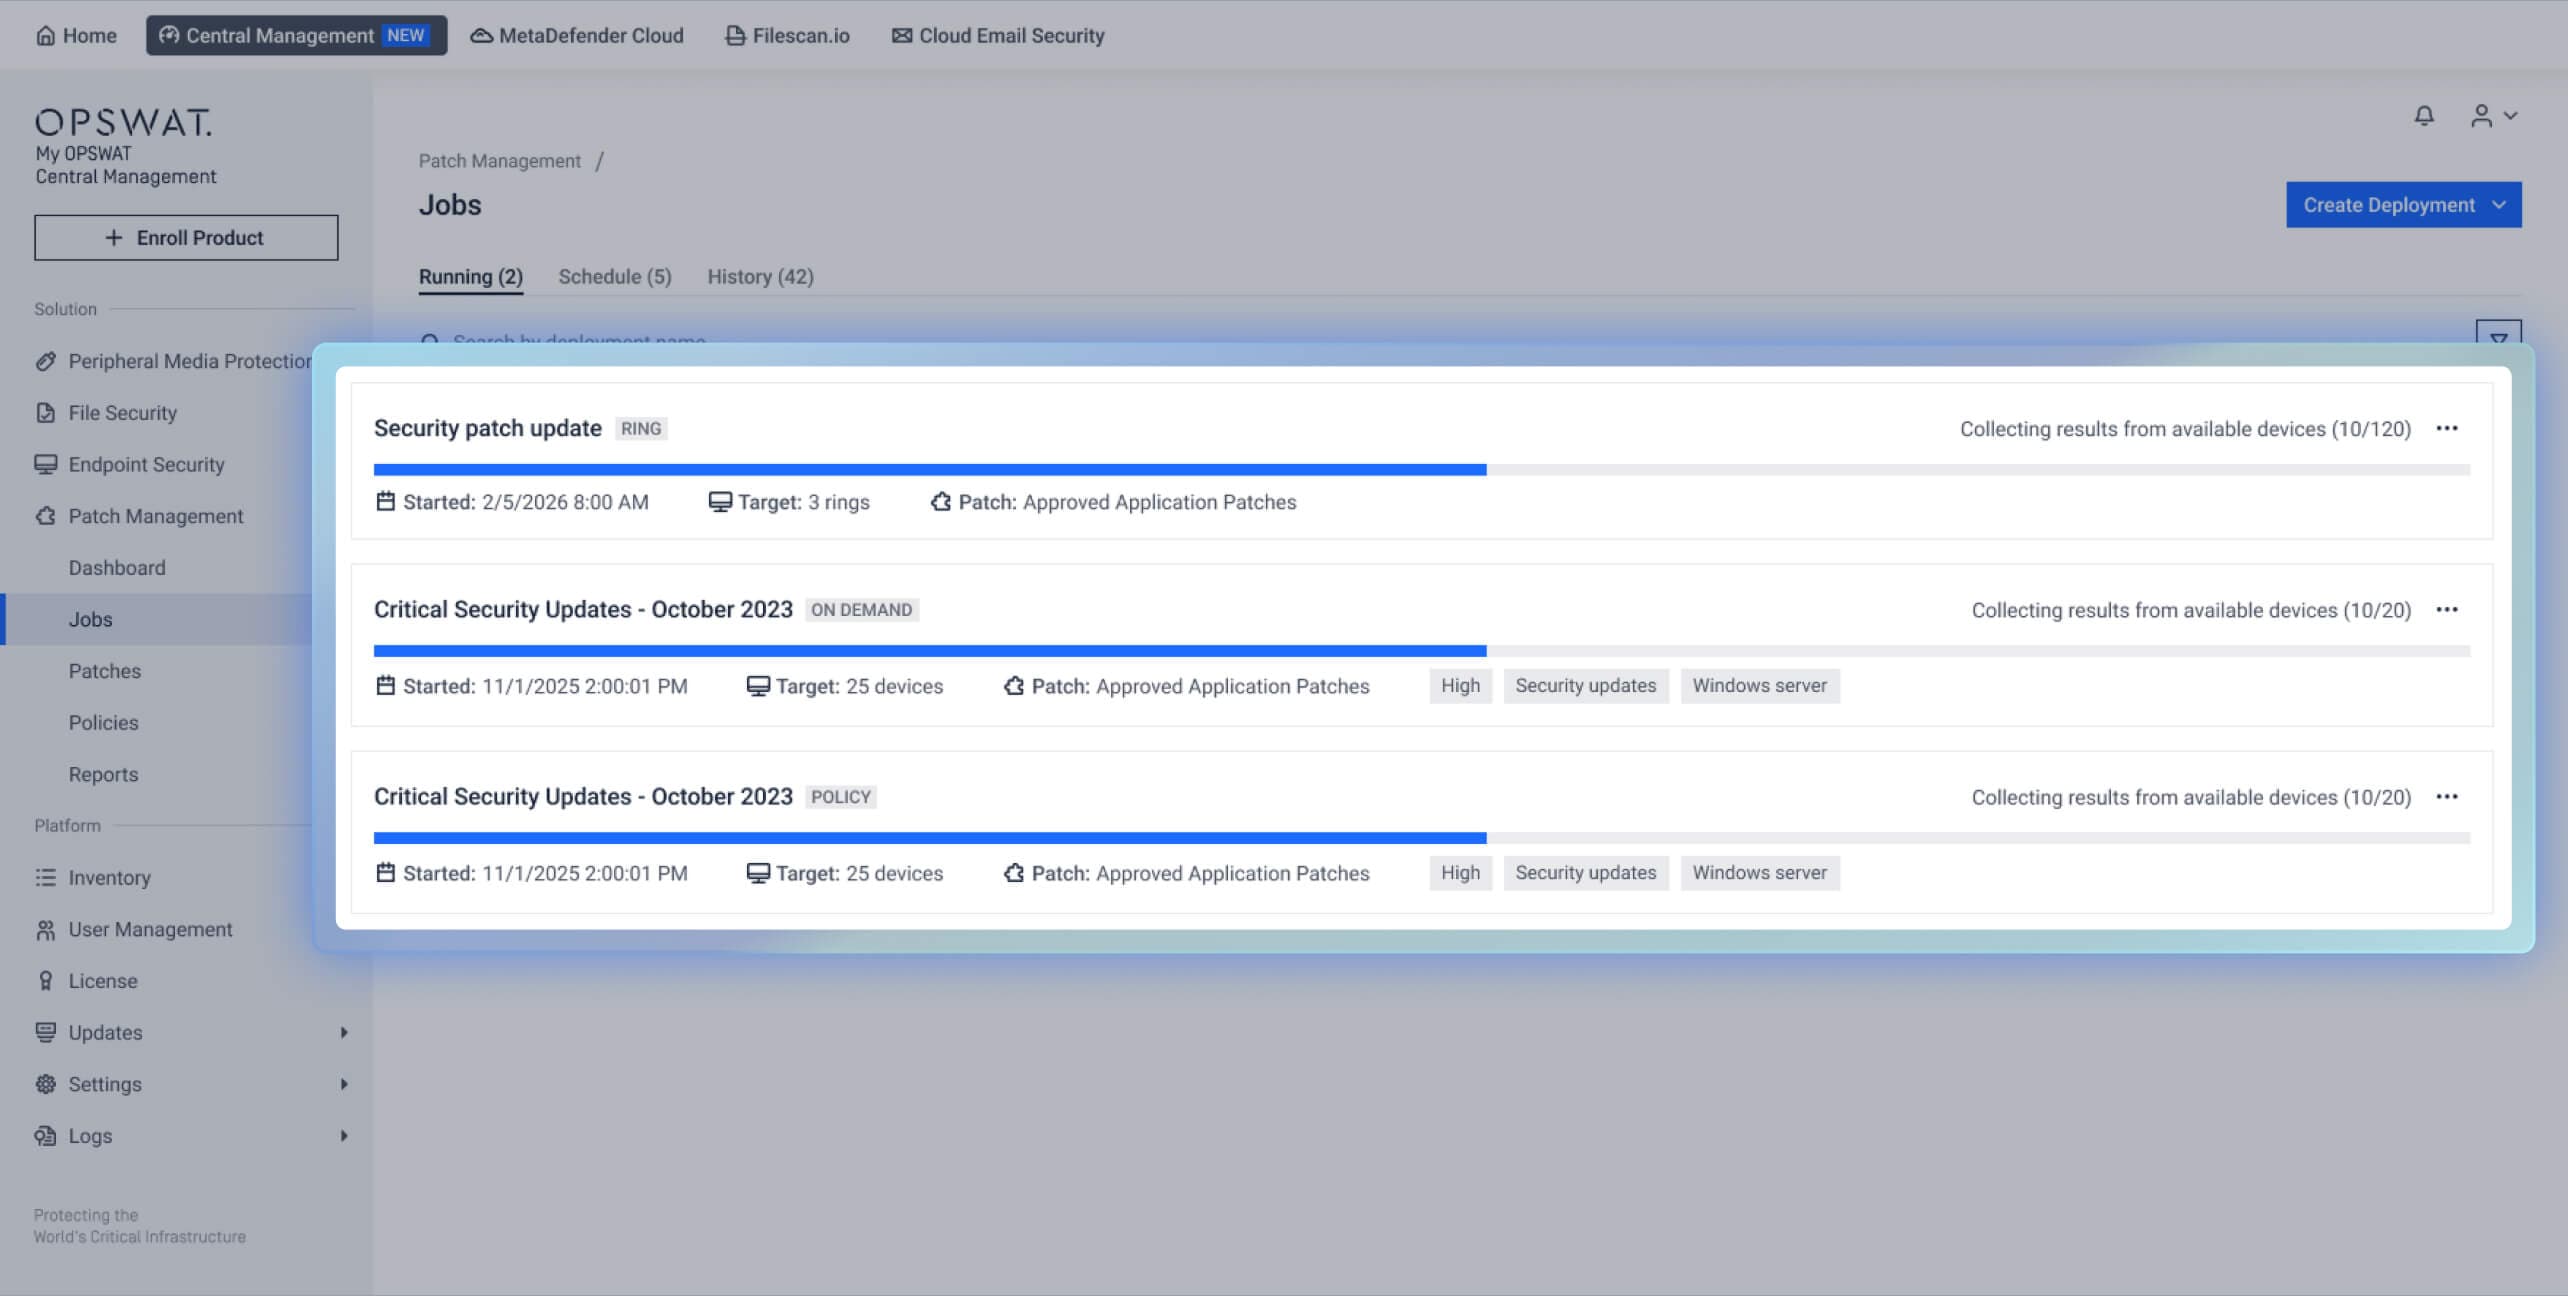
Ciò offre ai team un flusso di lavoro end-to-end per individuare le patch mancanti, stabilire le priorità degli aggiornamenti e distribuire le misure correttive su tutti gli endpoint gestiti, compresi quelli in ambienti con restrizioni.
Un'interfaccia riprogettata per una gestione più semplice della sicurezza
La nuova versione di My OPSWAT Central Management presenta un'interfaccia utente riprogettata che rende la gestione delle soluzioni di sicurezza più semplice e intuitiva rispetto alle versioni precedenti.
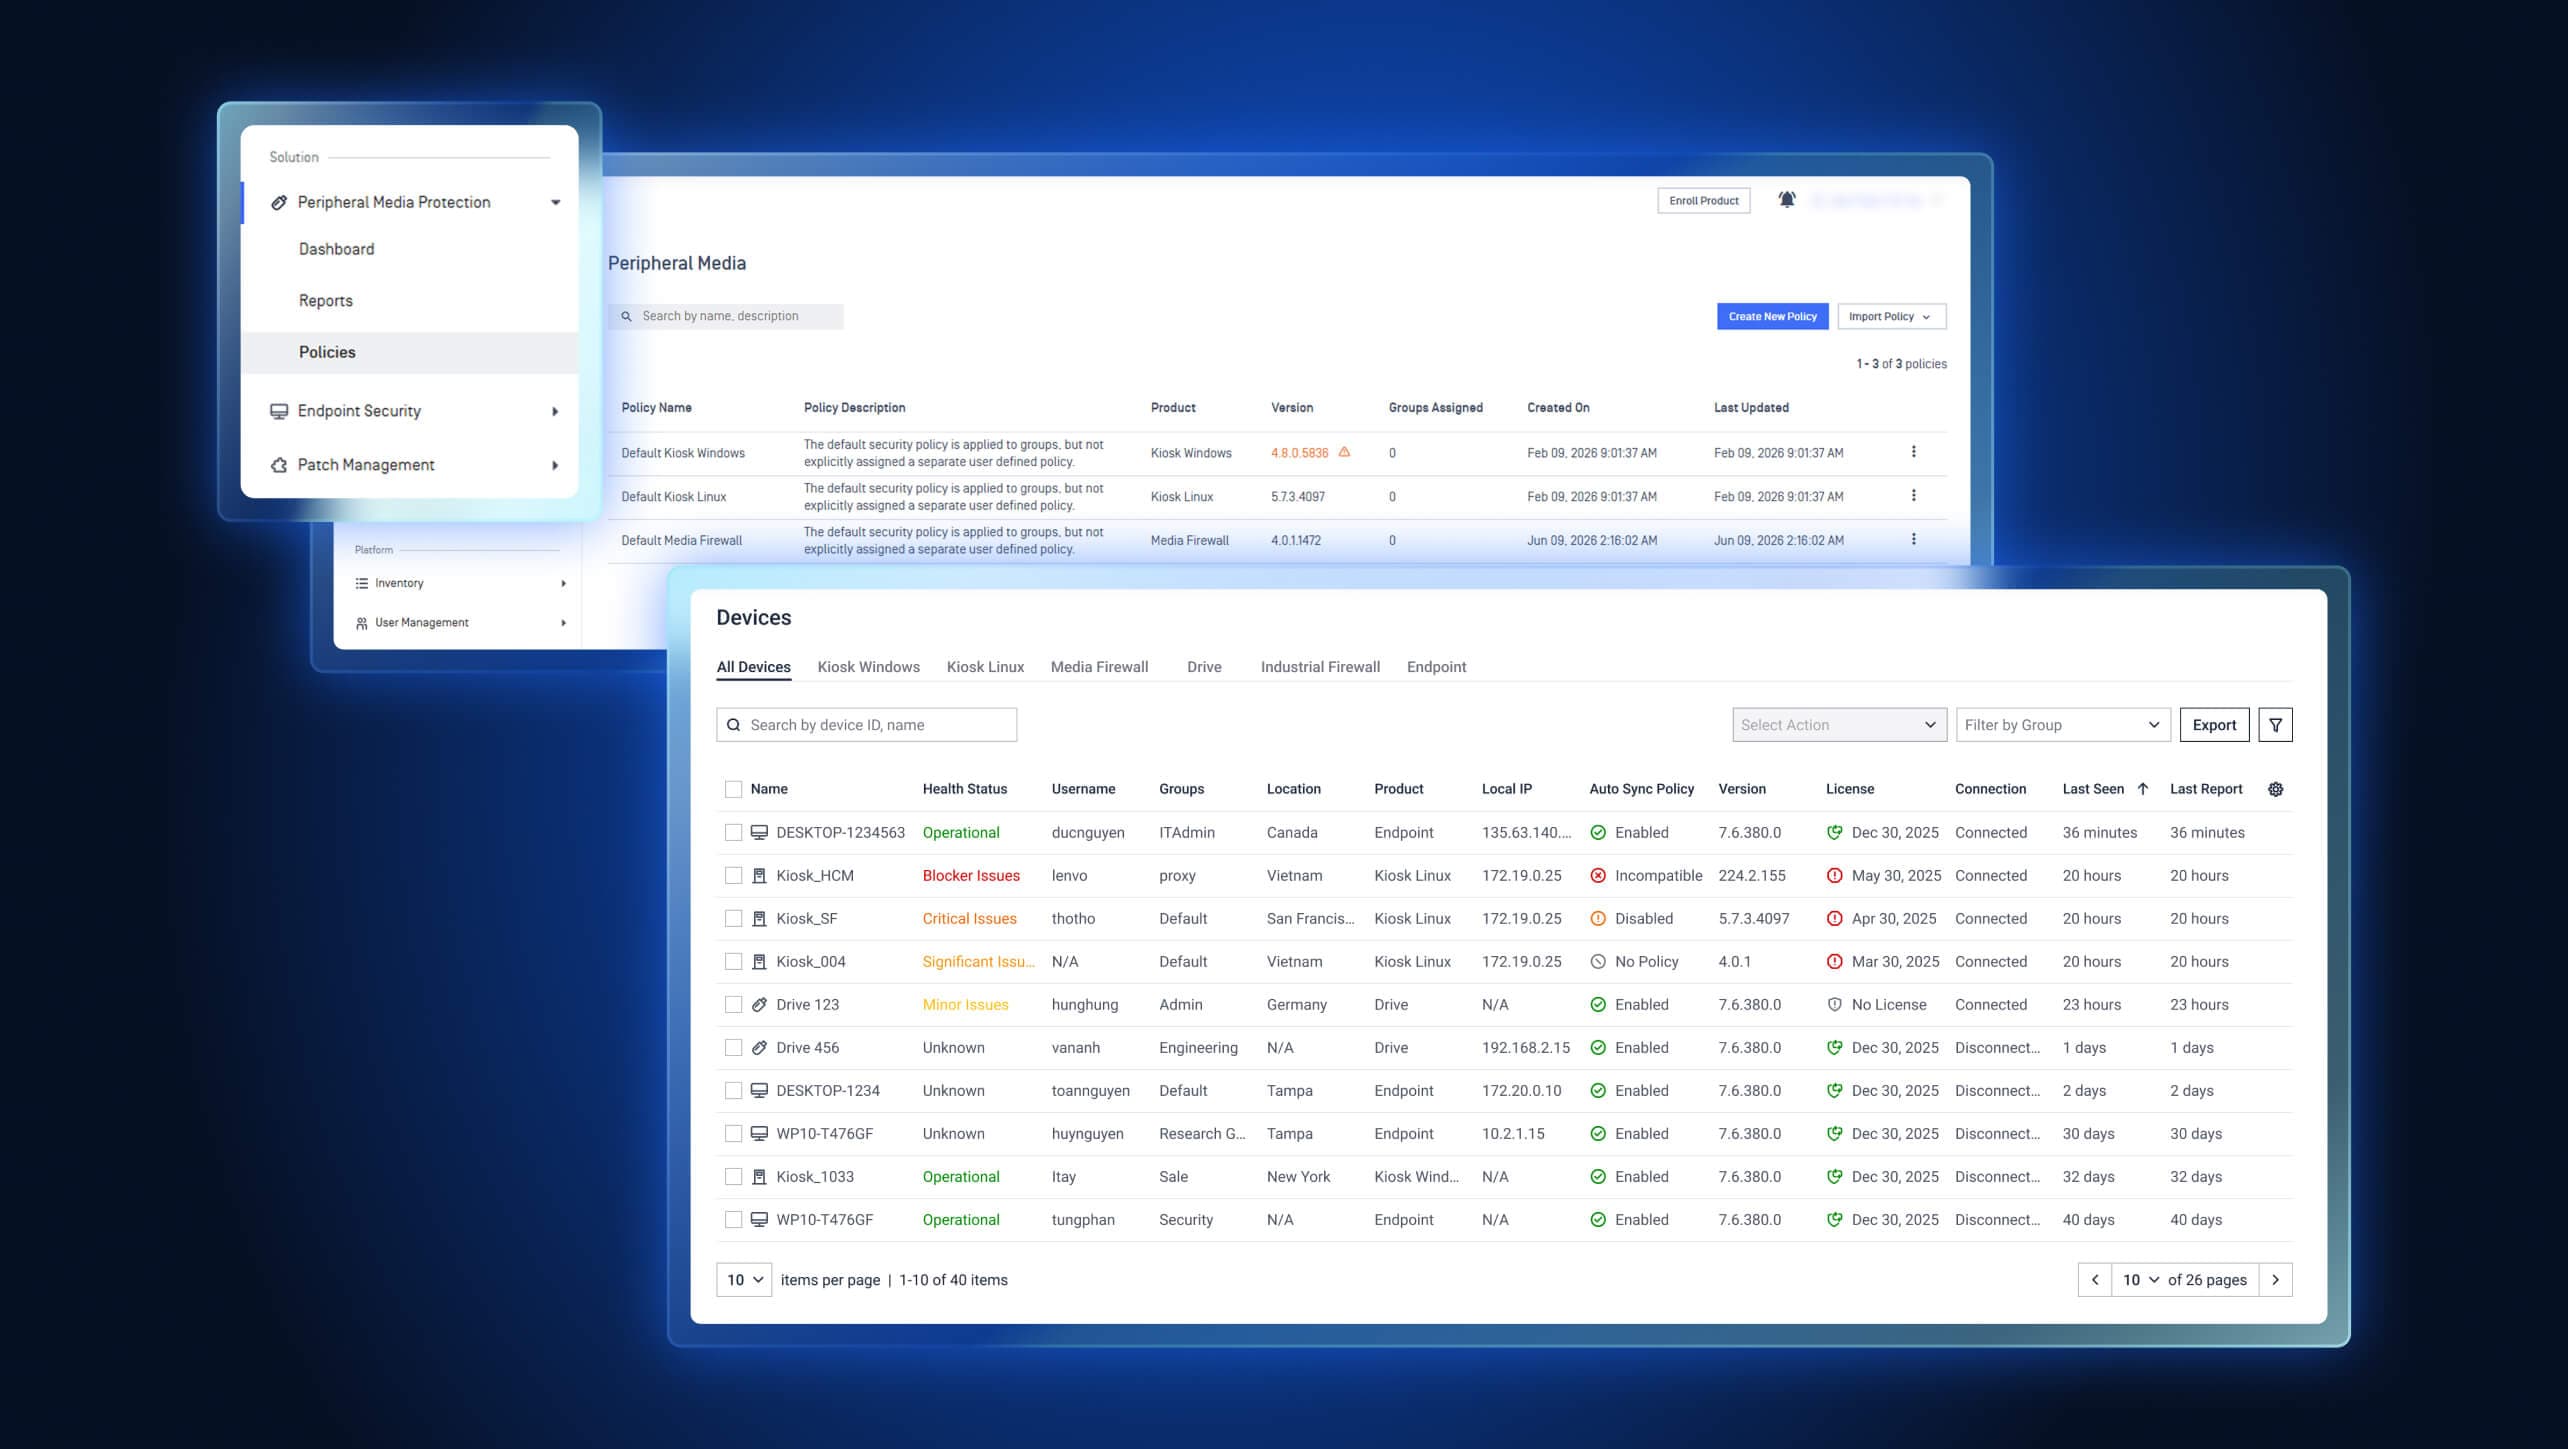
Grazie alla console riprogettata, gli amministratori possono:
- È possibile navigare per soluzione di sicurezza, con i relativi dashboard e controlli raggruppati nelle sezioni “Protezione delle periferiche” ( Media ), “Protezione delle reti” ( Endpoint ) e altre soluzioni.
- Gestisci dispositivi e servizi da un unico inventario, con informazioni sullo stato di funzionamento, versioni software, tag, filtri e opzioni di esportazione.
- Personalizza i dashboard per concentrarti sulle metriche operative e di sicurezza rilevanti.
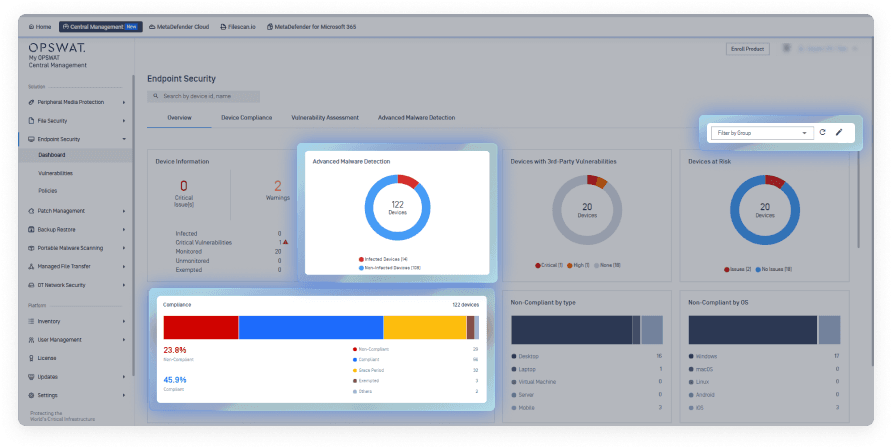
Grazie alla navigazione e all'interfaccia migliorate, gli amministratori possono trovare più facilmente le informazioni di cui hanno bisogno, passare da un'attività all'altra con meno sforzo e gestire il proprio ambiente di sicurezza attraverso un'esperienza più snella.
Sei pronto a unificare le tue operazioni di sicurezza con My OPSWAT Central Management ?
My OPSWAT Central Management è progettato per fungere da pannello di controllo unico per le soluzioni di " OPSWAT ", aiutando i team a ottimizzare le operazioni di sicurezza, ridurre i costi e rafforzare la conformità in ambienti IT e OT distribuiti.
Per le organizzazioni che utilizzano ancora le versioni 7 o 8 di “ Central Management ”, la data di fine del ciclo di vita fissata al 31 gennaio 2027 rende prioritaria la pianificazione della migrazione.
Utilizza queste risorse per pianificare la migrazione:
- Piano di migrazione: aggiornamento dalla versione 7 alla versione 10
- Piano di migrazione: aggiornamento dalla versione 8 alla versione 10
Chatta con un esperto di OPSWAT oppure visita la My OPSWAT Central Management pagina dedicata alle soluzioni per saperne di più.
