Punto chiave: MetaDefender™ Aether amplia il sandboxing di MetaDefender™ Cloudtrasformandolo in una pipeline di rilevamento a cinque livelli che combina reputazione, analisi statica basata sull'intelligenza artificiale, analisi dinamica, valutazione delle minacce e ricerca delle minacce. L'integrazione consente di ottenere informazioni più approfondite, valutazioni dei rischi e un contesto più ampio riguardo ai file e alle campagne dannose.
A partire dal 1° ottobre, MetaDefender™ Aether sarà completamente integrato in MetaDefender™ Cloud; l'integrazione consente di ricavare informazioni e analisi più approfondite da un file infetto, una volta che questo viene rilevato dalla sandbox.
La fase di sandboxing ora integra il contesto di reputazione, l’analisi pre-esecuzione, un verdetto con punteggio e informazioni a livello di campagna relative a tale fase.
Che cos’è l’Ether d MetaDefender ?
MetaDefender Aether è la soluzione di rilevamento malware basata sull'intelligenza artificiale di OPSWAT, progettata per individuare minacce basate su file note, sconosciute, evasive e zero-day. MetaDefender Aether integra la reputazione delle minacce, l'intelligenza artificiale predittiva, Adaptive Sandbox , il punteggio delle minacce e la ricerca delle minacce basata sul machine learning in un unico verdetto, consentendo ai team SOC di agire più rapidamente, evitare falsi allarmi e assegnare le priorità alle proprie risorse in diversi ambienti.
MetaDefender Aether offre analisi più approfondite e un contesto più ampio ai cacciatori di minacce e ai team SOC
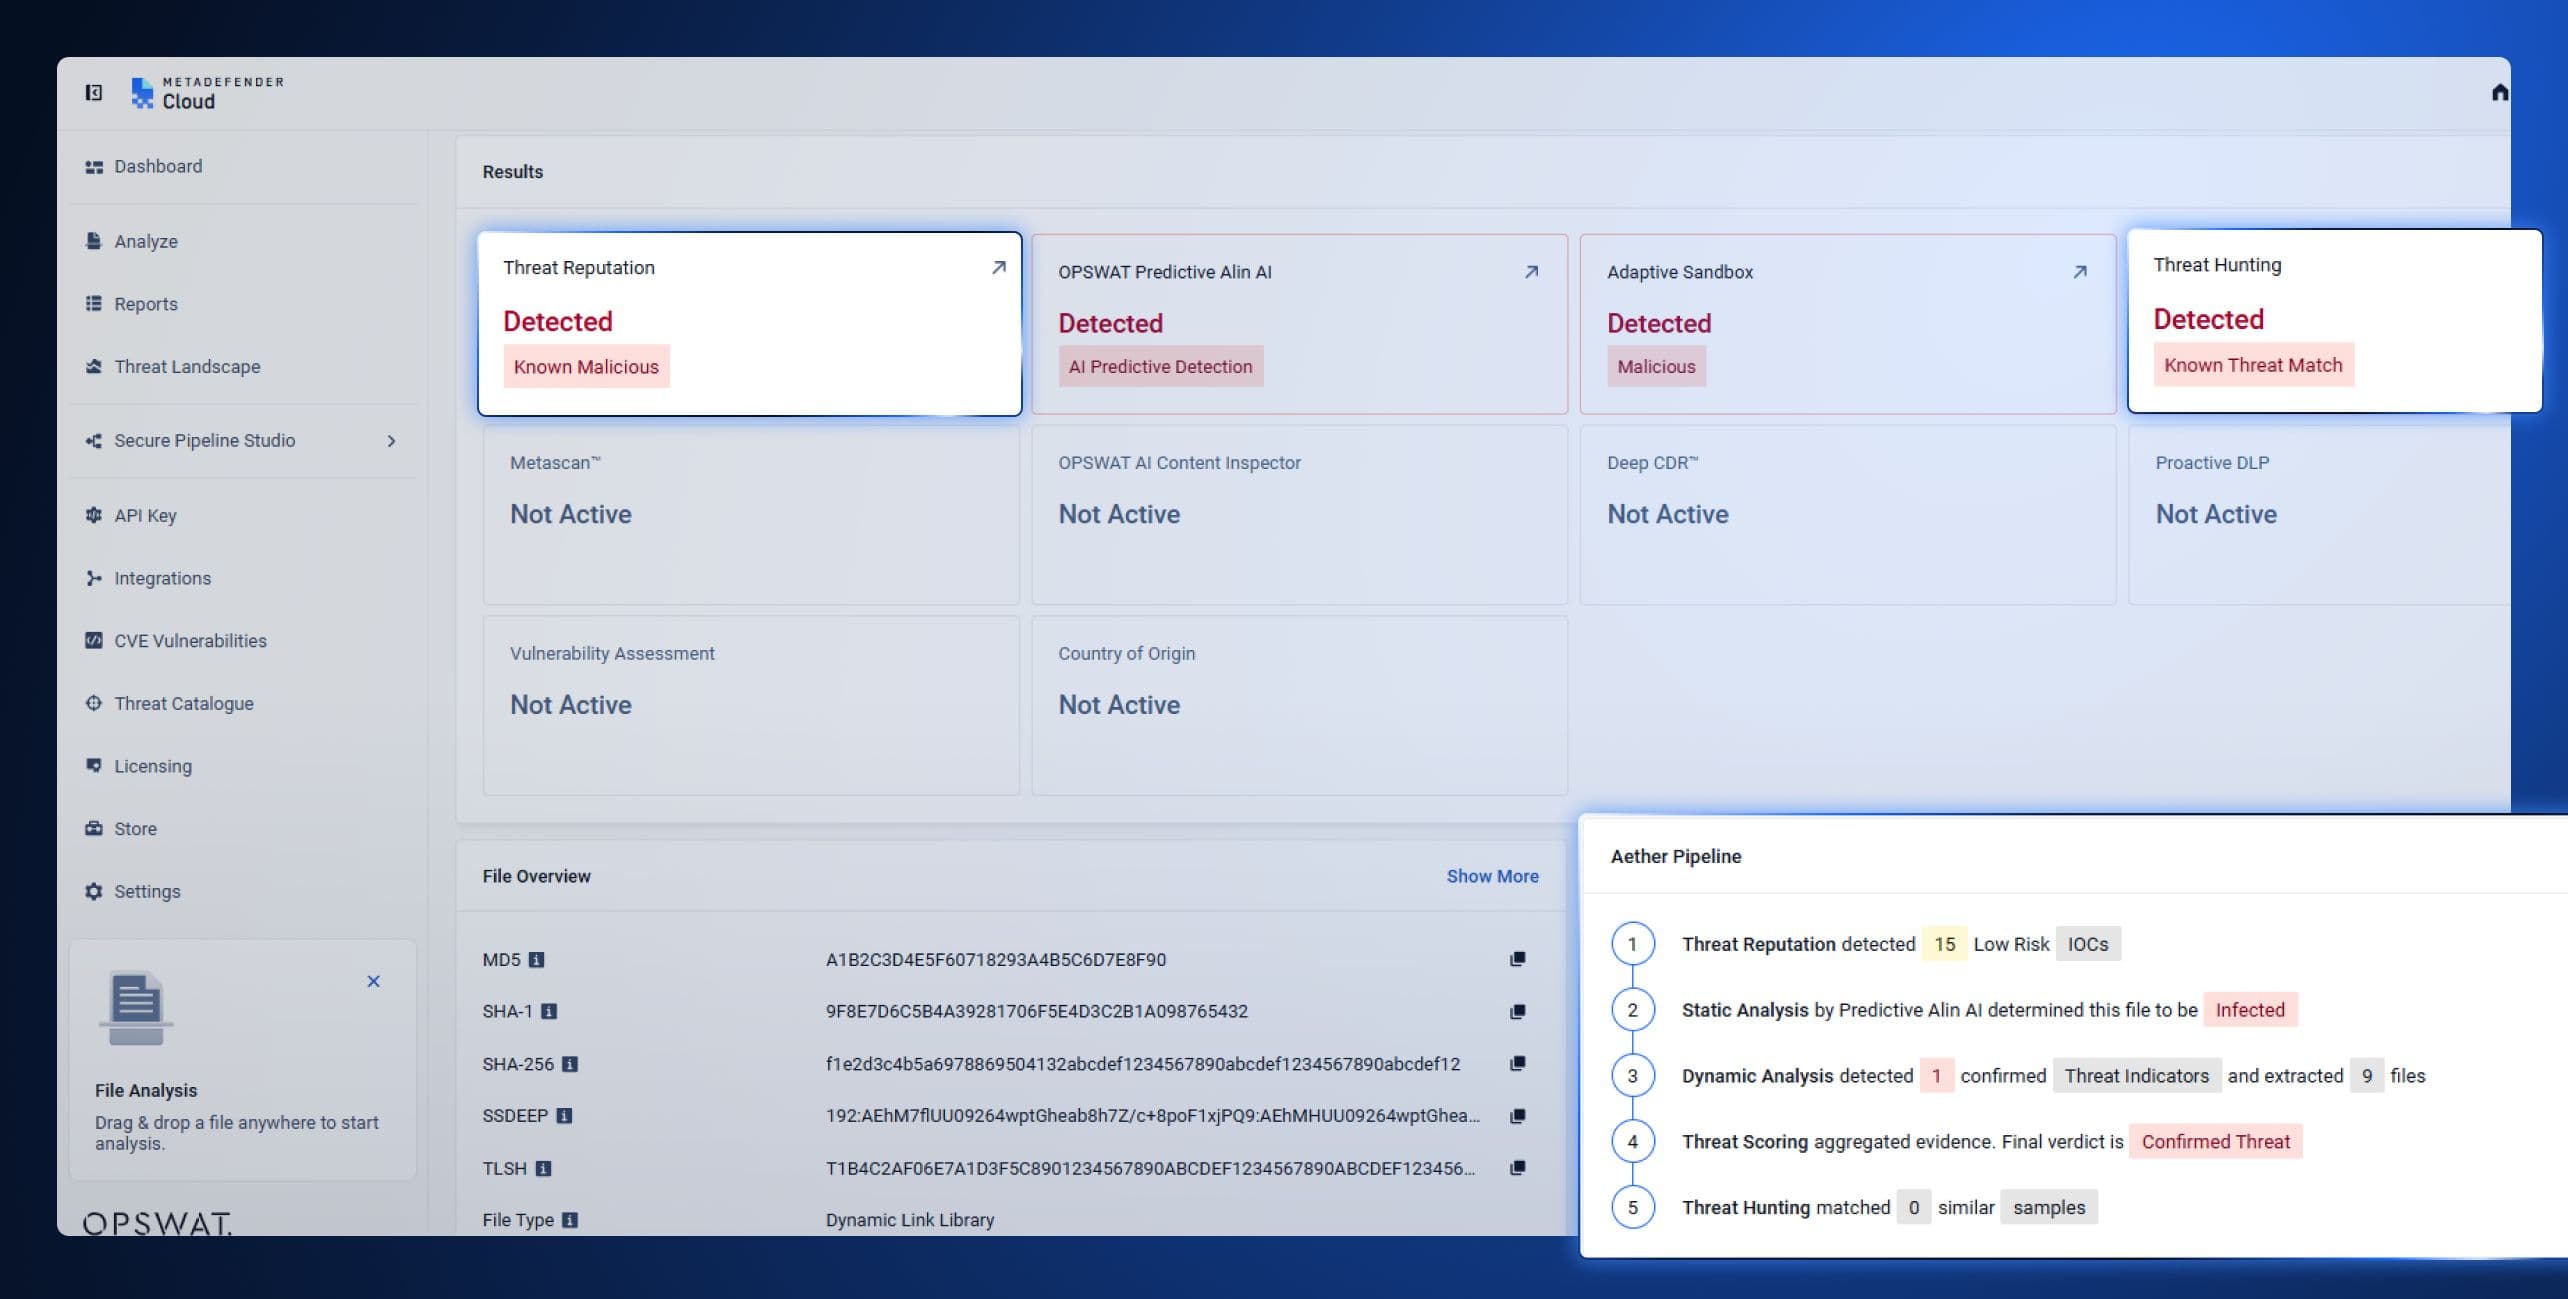
Grazie all'integrazione di Aether di MetaDefender , la detonazione in ambiente sandbox genera MetaDefender . I risultati diCloud sono arricchiti con informazioni sulla reputazione delle minacce, previsioni pre-esecuzione, valutazione delle minacce e ricerca delle minacce con attribuzione, grazie alla pipeline a cinque livelli di Aether di MetaDefender .
Ogni file inviato a MetaDefender Cloud passa ora attraverso questa pipeline, e il risultato è un unico verdetto consolidato anziché cinque rapporti separati che un analista deve mettere insieme manualmente. Ecco cosa aggiunge MetaDefender Aether all’analisi:
Livello | Azione | Risultato |
1. Reputazione delle minacce | Verifica file, URL, indirizzi IP e domini confrontandoli con dati sulla reputazione aggiornati continuamente, sia online che offline | Individua il malware riutilizzato e le infrastrutture note degli autori degli attacchi prima che venga dedicata loro un’analisi più approfondita; costringe gli autori degli attacchi a eliminare più rapidamente gli indicatori. |
2. Analisi statica | Alin AI, una soluzione predittiva, analizza i file prima dell’esecuzione, senza bisogno di ispezionarli. Esamina la struttura dei file, gli oggetti incorporati, gli script e le caratteristiche del payload per prevedere la presenza di intenti malevoli in pochi millisecondi, senza ricorrere a firme né a operazioni di detonazione. | Rileva malware mai visto prima e malware che muta ad ogni infezione. |
3. Analisi dinamica | Utilizza l'emulazione a livello di istruzione per forzare l'esecuzione di percorsi di codice evasivi, mettendo in evidenza i registri di comportamento, le modifiche al Registro di sistema, i file rilasciati, l'iniezione di processi, i callback C2 e le tecniche anti-analisi | Fornisce prove comportamentali approfondite che la reputazione e i controlli statici non sono in grado di fornire da soli. Aiuta gli analisti a documentare gli attacchi e ad arricchire le informazioni sulle minacce. |
4. Valutazione del rischio | Combina i dati provenienti dall'analisi della reputazione, dall'analisi statica e da quella dinamica — tra cui il flusso di esecuzione, l'offuscamento, le tecniche di persistenza e le mappature con il MITRE ATT&CK e il Malware Behavior Catalog — in un unico punteggio di rischio basato sul livello di affidabilità | Trasforma le segnalazioni separate in un unico verdetto gerarchizzato su cui un analista può agire immediatamente. I punteggi di gravità in tempo reale consentono di risparmiare risorse e ridurre il rumore degli avvisi. |
5. Ricerca delle minacce | La ricerca di somiglianze basata sull'intelligenza artificiale (ML) e la correlazione dei modelli di minaccia consentono di collegare un campione sconosciuto a famiglie di malware note, infrastrutture, tattiche e varianti correlate | Passa dal rilevamento basato su un singolo file segnalato a informazioni strategiche a livello di campagna. Mette in luce le varianti di malware, costringendo gli autori degli attacchi a ripensare i propri strumenti, la propria infrastruttura e le proprie tecniche operative |
Cosa significa questo per gli utenti di MetaDefender eCloud
Aether introduce un nuovo flusso di lavoro che i clienti possono utilizzare direttamente sia tramite la dashboard dell'interfaccia utente che all'indirizzo API. I file possono essere inviati tramite entrambe le interfacce, mentre la sandbox continua a eseguire le operazioni di detonazione come ha sempre fatto. Dietro le quinte, il flusso di lavoro apporta modifiche a ciò che emerge dall'analisi e al modo in cui tali risultati vengono presentati.
Verdetto con valutazione del rischio / File anziché output grezzo
Una volta che la sandbox segnala un file, il livello di valutazione delle minacce lo mette in correlazione con la reputazione e i risultati statici, generando un unico punteggio di rischio basato sul livello di affidabilità. L’analista riceve un verdetto con punteggio invece dei dati grezzi della sandbox da interpretare manualmente.
Approfondimenti a livello di campagna
Il Threat Hunting mette in correlazione il file segnalato e lo collega a famiglie di malware, infrastrutture e campagne già note. Un rilevamento che in passato si limitava a indicare che “questo file è dannoso” ora si estende fino a specificare che “questo file appartiene a questa famiglia, utilizza questi strumenti e corrisponde a questo modello di attività”.
Cosa ricevono gli analisti
La pipeline genera un verdetto consolidato con un punteggio di rischio basato sul livello di confidenza, supportato da indicatori sia statici che di runtime. Tale verdetto include mappature con il MITRE ATT&CK e il Malware Behavior Catalog, payload decompressi e configurazioni del malware estratte. Un analista che esamina un file segnalato riceve, oltre al punteggio stesso, anche il ragionamento alla base di esso, non solo un numero.
Nessuna di queste funzionalità richiede uno strumento separato o un secondo accesso. Sono tutte visibili nella stessa dashboard di MetaDefender Cloud che gli analisti utilizzano già.
Integrazione ed ecosistema
L'integrazione è integrata nella piattaforma. Supporta le API pubbliche di MetaDefender Cloud per file, hash e URL, API REST esterne per l'invio di file, URL, indirizzi IP e domini, nonché connessioni dirette a piattaforme SIEM e di registrazione tramite API o l'esportazione di eventi. Si integra con strumenti CI/CD, repository, SDK e plugin, e funziona con piattaforme di orchestrazione SOAR per la risposta automatizzata.
Modello di accesso
L'accesso completo a MetaDefender Aether viene concesso da un rappresentante di OPSWAT nell'ambito dell'attivazione del pacchetto.
Una volta attivata, non è necessario imparare a utilizzare un'interfaccia separata. I verdetti, i punteggi di rischio e gli IOC vengono visualizzati direttamente nella dashboard di MetaDefender Cloud che i clienti utilizzano già per inviare e esaminare i file.
Aggiungere contesto al rilevamento dell’ Sandbox
MetaDefender CloudLa sandbox di ' è sempre stata in grado di individuare ciò che gli strumenti statici non riescono a rilevare. MetaDefender Aether fornisce ulteriori informazioni di contesto: permette di capire se il file è collegato a qualcosa già individuato, di valutare il grado di affidabilità del rilevamento e di identificare a quale famiglia o campagna appartiene.
Scopri il rilevamento delle vulnerabilità zero-day su MetaDefender Cloud . Crea un account gratuito sulla Community all’indirizzo metadefender.com per eseguire la scansione dei file e vedere in azione l’analisi della reputazione e quella in sandbox.
Per avere pieno accesso alla pipeline di rilevamento a cinque livelli di MetaDefender Aether, contatta il reparto vendite.
Risorse aggiuntive
MetaDefender Aether per " Cloud " (pagina del prodotto)
MetaDefender Aether (pagina del prodotto)
MetaDefender Aether per " Cloud " - Scheda informativa (PDF)
MetaDefender Aether - Scheda informativa (PDF)
Domande frequenti: MetaDefender Integrazione di Aether con MetaDefender Cloud
Che cos’è MetaDefender™ Aether?
MetaDefender™ Aether è la soluzione di rilevamento del malware e sandboxing basata sull'intelligenza artificiale di OPSWAT che combina Threat Reputation, Predictive AI, Adaptive Sandbox , Threat Scoring e Threat Hunting basato sul machine learning in un unico verdetto. È progettata per individuare minacce basate su file note, sconosciute, evasive e zero-day.
In che modo MetaDefender™ Aether migliora il sandboxing di MetaDefender™ Cloud ?
MetaDefender™ Aether aggiunge informazioni sul contesto di reputazione, previsioni pre-esecuzione, valutazione del rischio e attribuzione a livello di campagna per ogni test di esecuzione in sandbox. Anziché cinque report separati da mettere insieme manualmente, gli analisti ottengono un unico verdetto consolidato e corredato di valutazione del rischio, con mappature MITRE ATT&CK e configurazioni del malware estratte.
Quali sono i cinque livelli di rilevamento?
Il processo comprende la valutazione della reputazione delle minacce (verifica rispetto a indicatori noti), l’analisi statica (previsione basata sull’intelligenza artificiale prima dell’esecuzione), l’analisi dinamica (emulazione in sandbox del codice evasivo), l’assegnazione di un punteggio di minaccia (che combina tutte le prove in un unico punteggio di affidabilità) e la ricerca delle minacce (che collega i campioni a famiglie di malware e campagne note). Ogni livello aggiunge un diverso tipo di prova al verdetto finale.
MetaDefender™ Aether si integra con le API esistenti e con i flussi di lavoro SIEM e SOAR?
Sì. Supporta le API pubbliche di MetaDefender Cloud , le API REST esterne per l’invio di file, URL, indirizzi IP e domini, le integrazioni con sistemi SIEM e di registrazione, gli strumenti CI/CD e le piattaforme SOAR per la risposta automatizzata, il tutto all’interno della dashboard esistente.
MetaDefender™ Aether è disponibile nei piani Free e/o Community?
Un account Community gratuito offre funzionalità di scansione dei file di base con analisi della reputazione e in ambiente sandbox. Per ottenere l'accesso completo alla pipeline a cinque livelli è necessaria l'attivazione del pacchetto tramite un rappresentante commerciale di OPSWAT .