Sicurezza informatica per i servizi finanziari
Secure sistemi relativi ai dati dei clienti e alle transazioni, garantendo al contempo la conformità normativa grazie a una prevenzione multilivello delle minacce a file e dati.
- Rilevamento delle minacce nei file
- Fiducia nelle autorità di regolamentazione
- Resilienza operativa
OPSWAT della fiducia di
7 su 10
2,100+
100+
Che cos’è la sicurezza informatica nel settore dei servizi finanziari?
La sicurezza informatica nel settore dei servizi finanziari consiste nella protezione dei dati, dei file e dei sistemi di transazione da cui dipendono banche, assicuratori e società operanti nei mercati dei capitali, nel rispetto dei requisiti di conformità applicabili, tra cui quelli previsti da DORA, PCI DSS, GLBA, SOX e NYDFS Parte 500.
Poiché gli istituti finanziari scambiano costantemente documenti con clienti, fornitori e autorità di regolamentazione, ogni file caricato rappresenta un potenziale punto di ingresso per il malware.
OPSWAT offre soluzioni di sicurezza informatica basate sull'intelligenza artificiale per le infrastrutture critiche. La nostra piattaforma MetaDefender™ protegge il livello dei file e dei dati dello stack finanziario, ispezionando e sanificando ogni file che entra nell'ambiente dell'istituto finanziario, a integrazione dei controlli già in atto a livello di endpoint, rete e identità.
Perché il rischio legato ai documenti è un rischio finanziario
I documenti KYC, i file relativi alle operazioni di trading e i documenti di pagamento possono contenere malware o informazioni alterate. I file dannosi possono compromettere i sistemi finanziari, mentre i documenti di identità falsificati possono favorire le frodi basate su identità sintetiche e compromettere la verifica dei clienti.
DORA, PCI DSS, GLBA, GDPR e la Parte 500 del NYDFS stabiliscono obblighi in materia di sicurezza e protezione dei dati, con requisiti di documentazione e prova che variano a seconda del quadro normativo. La prevenzione del malware aiuta le organizzazioni ad adempiere a tali obblighi.
L'utilizzo di strumenti di sicurezza distinti per il caricamento, il trasferimento e l'archiviazione dei dati può portare a politiche incoerenti e a una visibilità frammentata. Gli istituti finanziari necessitano di una protezione coordinata dei file, indipendentemente da dove si trovino i loro dati.
Non fidarti di nessun file durante l'intero ciclo di vita dei file finanziari
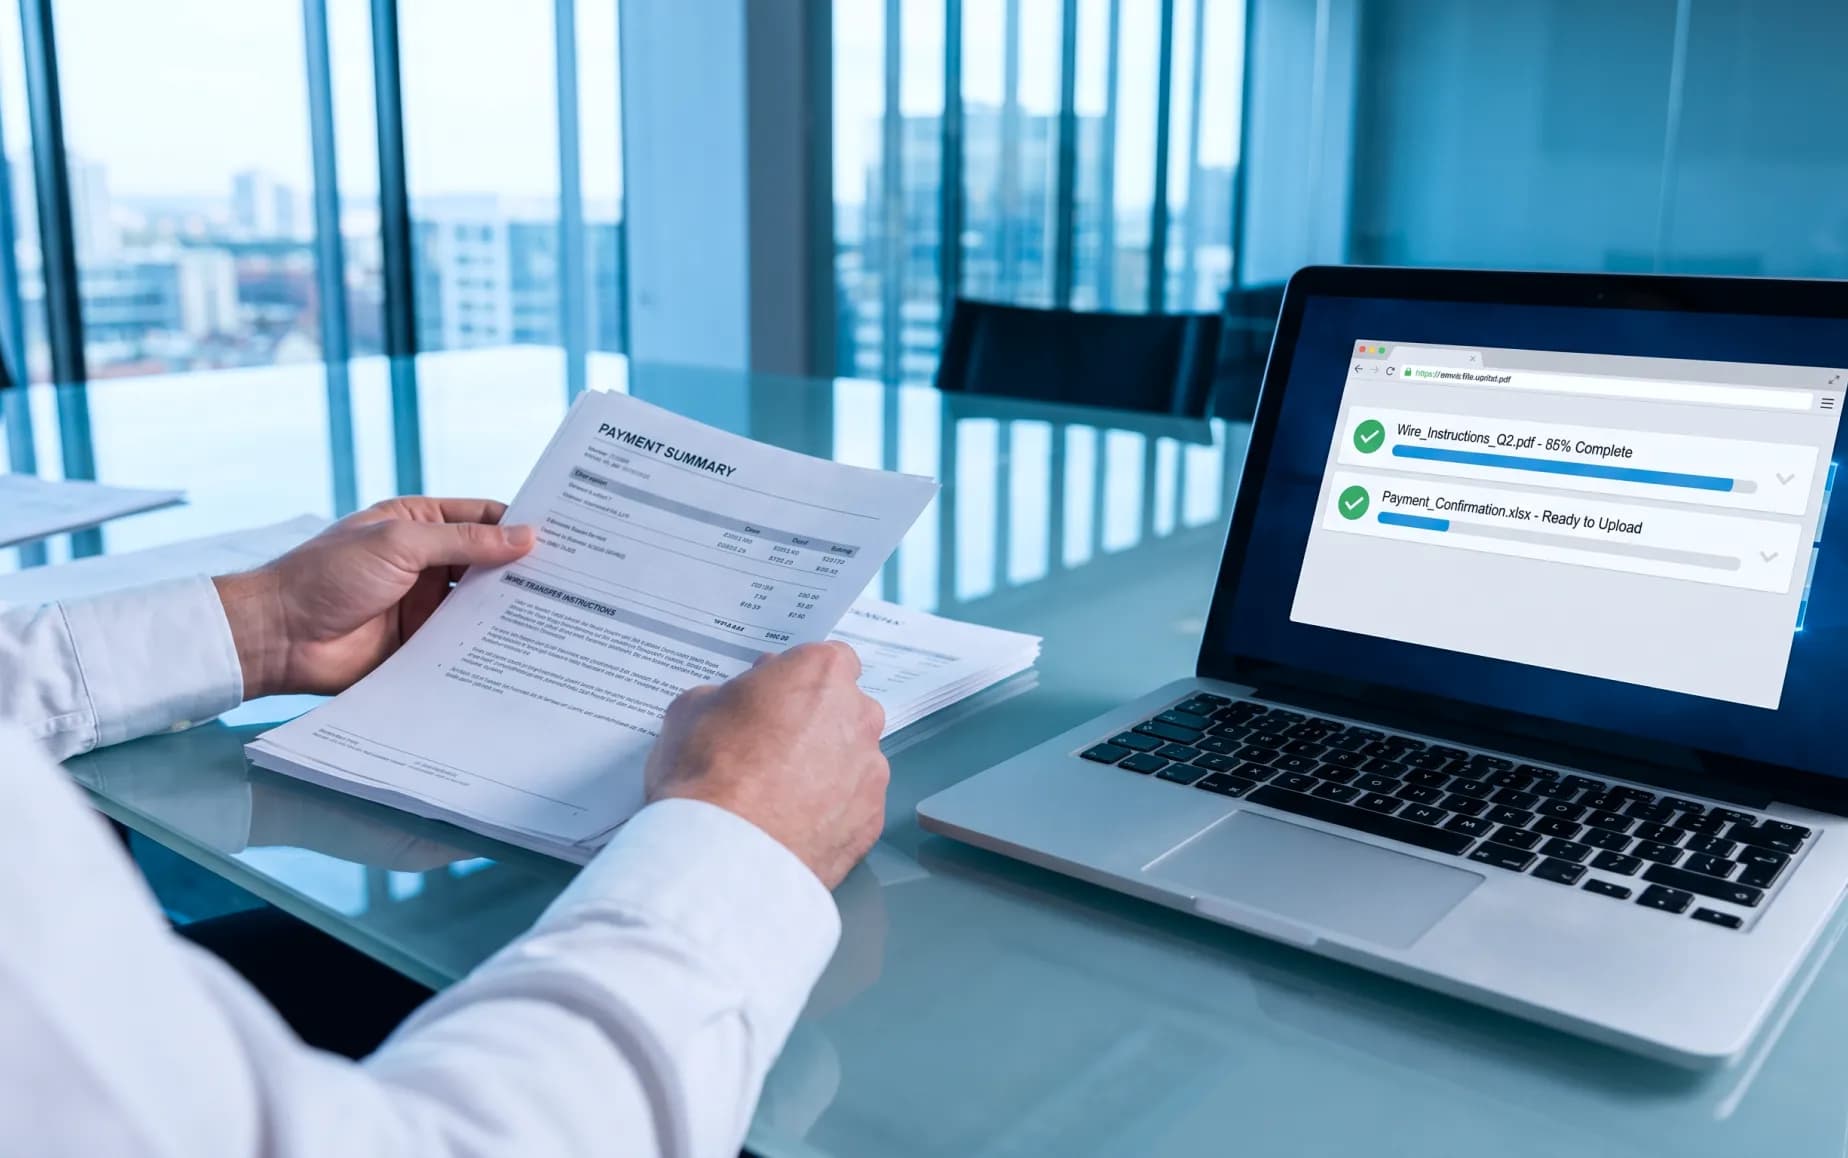
OPSWAT controlla, sanifica e registra ogni file prima, durante e dopo il suo passaggio attraverso i flussi di lavoro finanziari.
Ispezione approfondita dei contenuti
Il rilevamento del malware basato su più motori, l’analisi predittiva basata sull’intelligenza artificiale e le informazioni sulle minacce identificano e bloccano le minacce note e sconosciute basate su file prima che vengano eseguite.
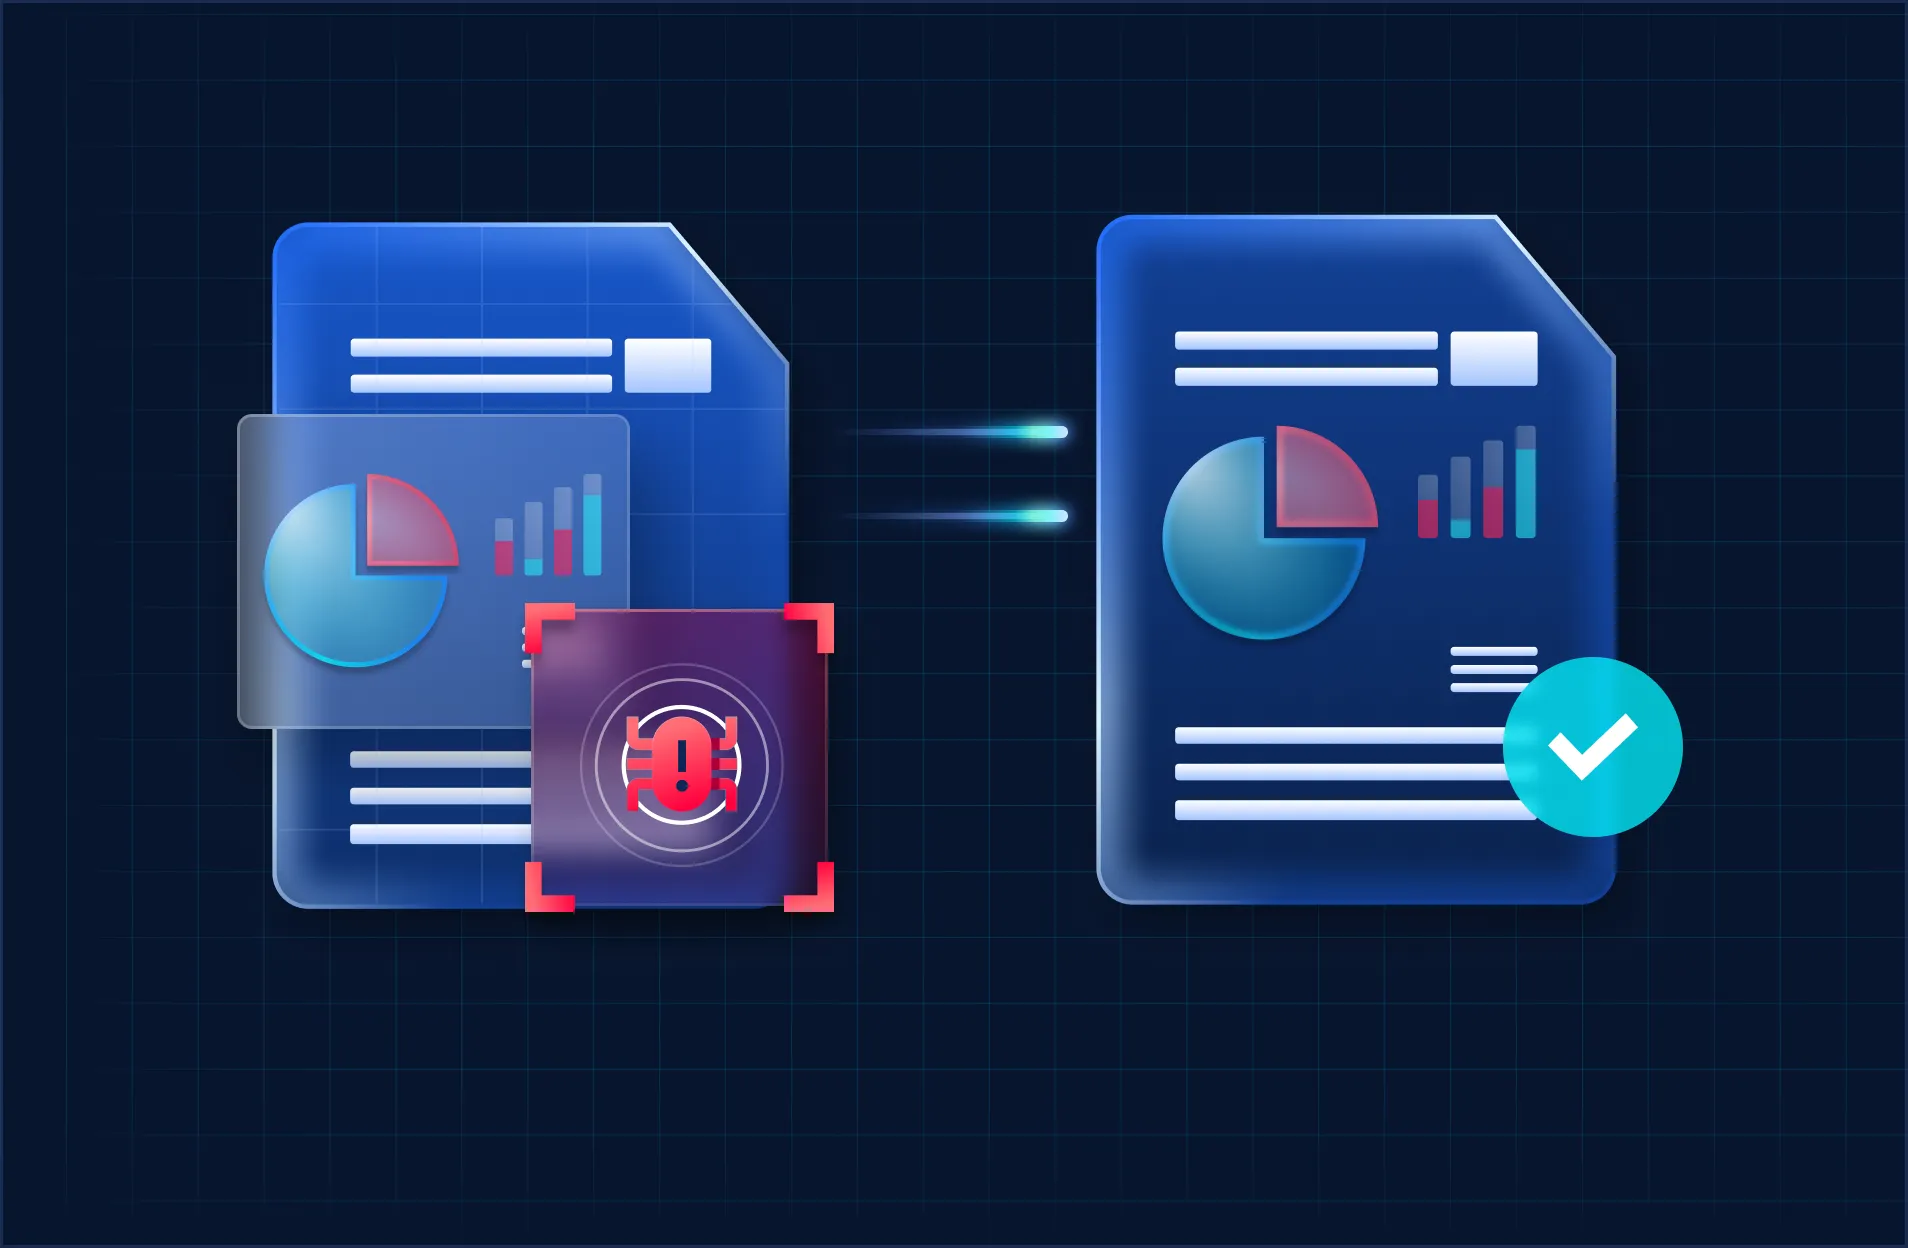
Protezione prioritaria per le aziende
La tecnologia Deep CDR™ elimina le minacce preservando al contempo l'usabilità dei file, consentendo così il proseguimento delle operazioni in modo sicuro e senza interruzioni. La tecnologia Proactive DLP™ impedisce che i dati sensibili dei clienti escano dall'istituzione.

Integrazione indipendente dal fornitore
Implementa la soluzione in ambienti on-premise, ibridi e cloud utilizzando l'ICAP e e le API, senza dover riprogettare i sistemi finanziari esistenti.
Il ruolo di “ OPSWAT ” nella tua strategia di sicurezza finanziaria
OPSWAT garantisce la sicurezza del file e del livello dati, integrandosi con gli strumenti per gli endpoint, la rete e la gestione delle identità già presenti nel vostro stack.
Gli istituti finanziari implementano solitamente sistemi di rilevamento e risposta agli incidenti sugli endpoint, di sicurezza di rete e di gestione delle identità e degli accessi. Tali misure di controllo proteggono i dispositivi, il traffico e gli utenti.
OPSWAT li integra con funzioni dedicate di ispezione dei file e sanificazione dei contenuti. MetaDefender ispeziona i file in entrata presso un istituto finanziario, indipendentemente dal fatto che provengano da caricamenti effettuati dai clienti, allegati e-mail, trasferimenti gestiti di file, archiviazione cloud o supporti rimovibili.
Le minacce incorporate vengono rimosse prima che il file raggiunga un sistema centrale, e la piattaforma MetaDefender™ opera in sinergia con le soluzioni EDR, i firewall e i sistemi di gestione delle identità già in uso, aiutando i clienti a proteggere i dati ovunque essi si trovino.
| Endpoint (EDR) | Rileva e reagisce alle minacce in esecuzione sui dispositivi |
|---|---|
| Rete | Gestisce il traffico e suddivide gli ambienti in segmenti |
| Identità (IAM) | Chi può accedere a quali sistemi |
| File e dati (OPSWAT) | Verifica, sanifica e registra i contenuti all’interno dei flussi di lavoro finanziari |
Casi d'uso
Caricamento dei file
Caricamento Secure di file Secure e del pubblico
Verificare e sanificare i documenti inviati dai clienti, inclusi i file KYC, le richieste di prestito, i moduli fiscali e i contratti, al fine di rimuovere malware, vulnerabilità zero-day e dati sensibili esposti al momento del caricamento, senza interrompere il processo di onboarding.
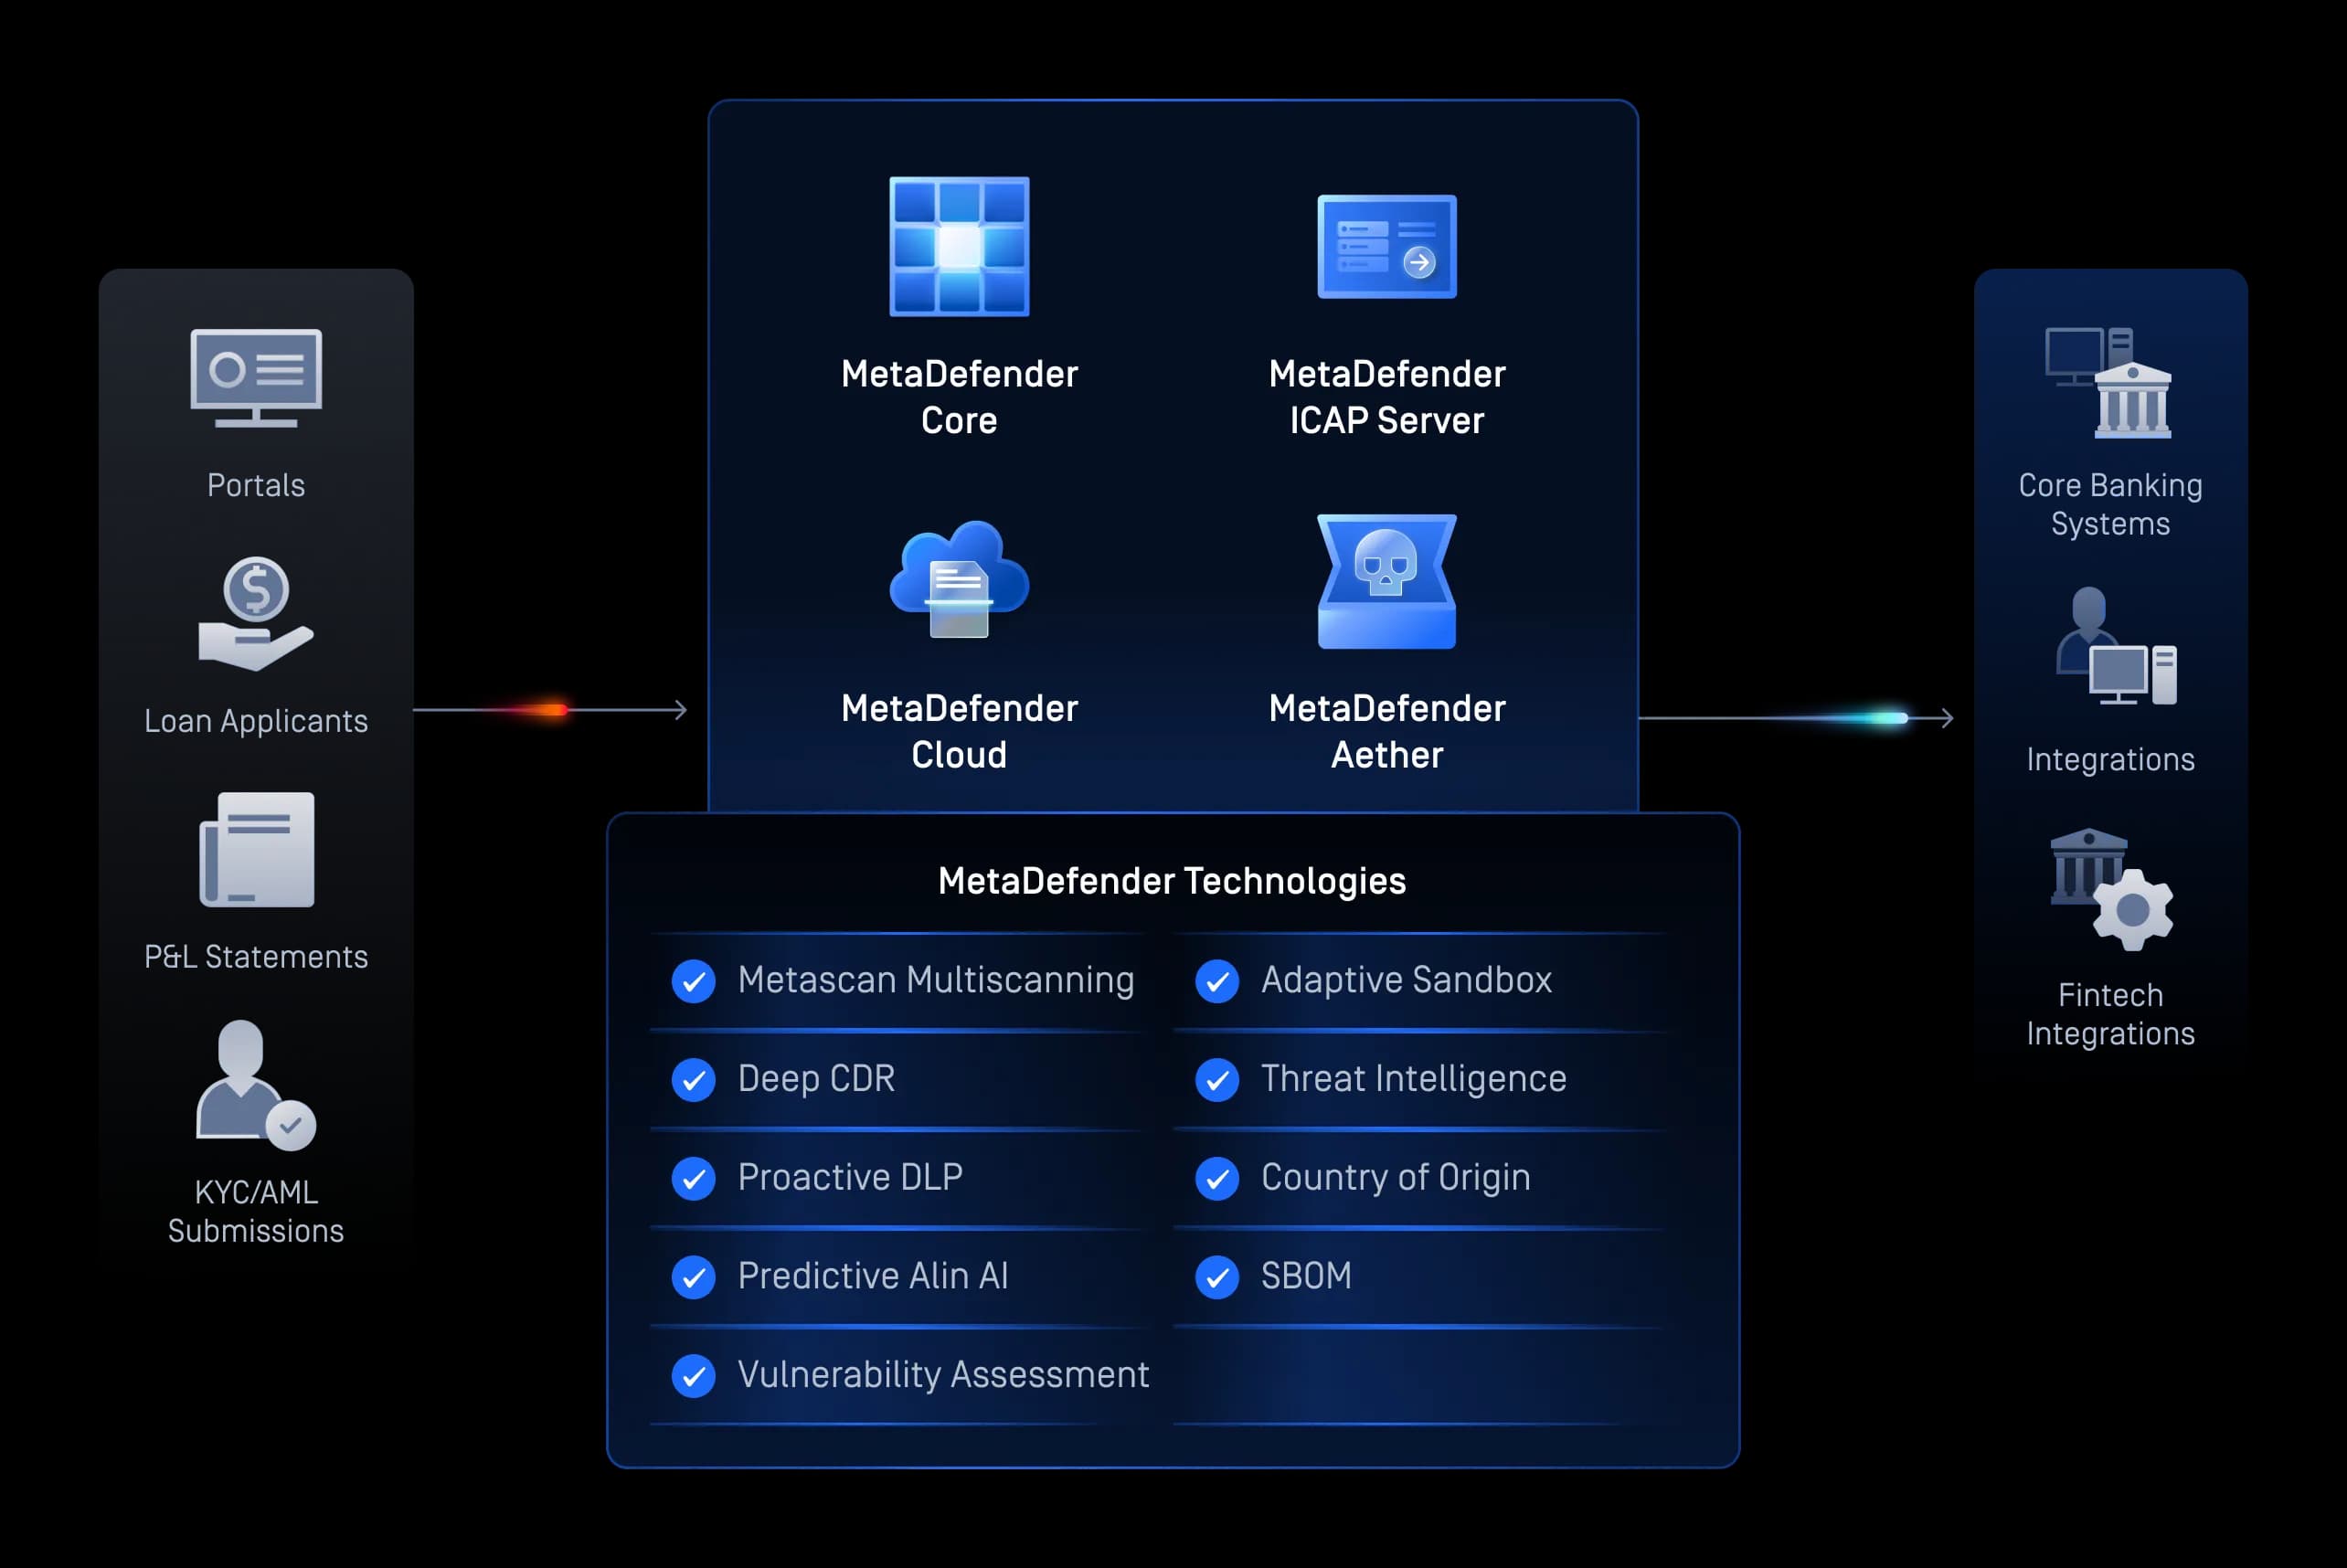
Trasferimenti di file
Trasferimenti Secure e collaborazione via e-mail
Proteggi i trasferimenti e gli allegati e-mail da malware, attacchi di phishing e fughe di dati lungo l'intero flusso di lavoro dello scambio di dati finanziari.
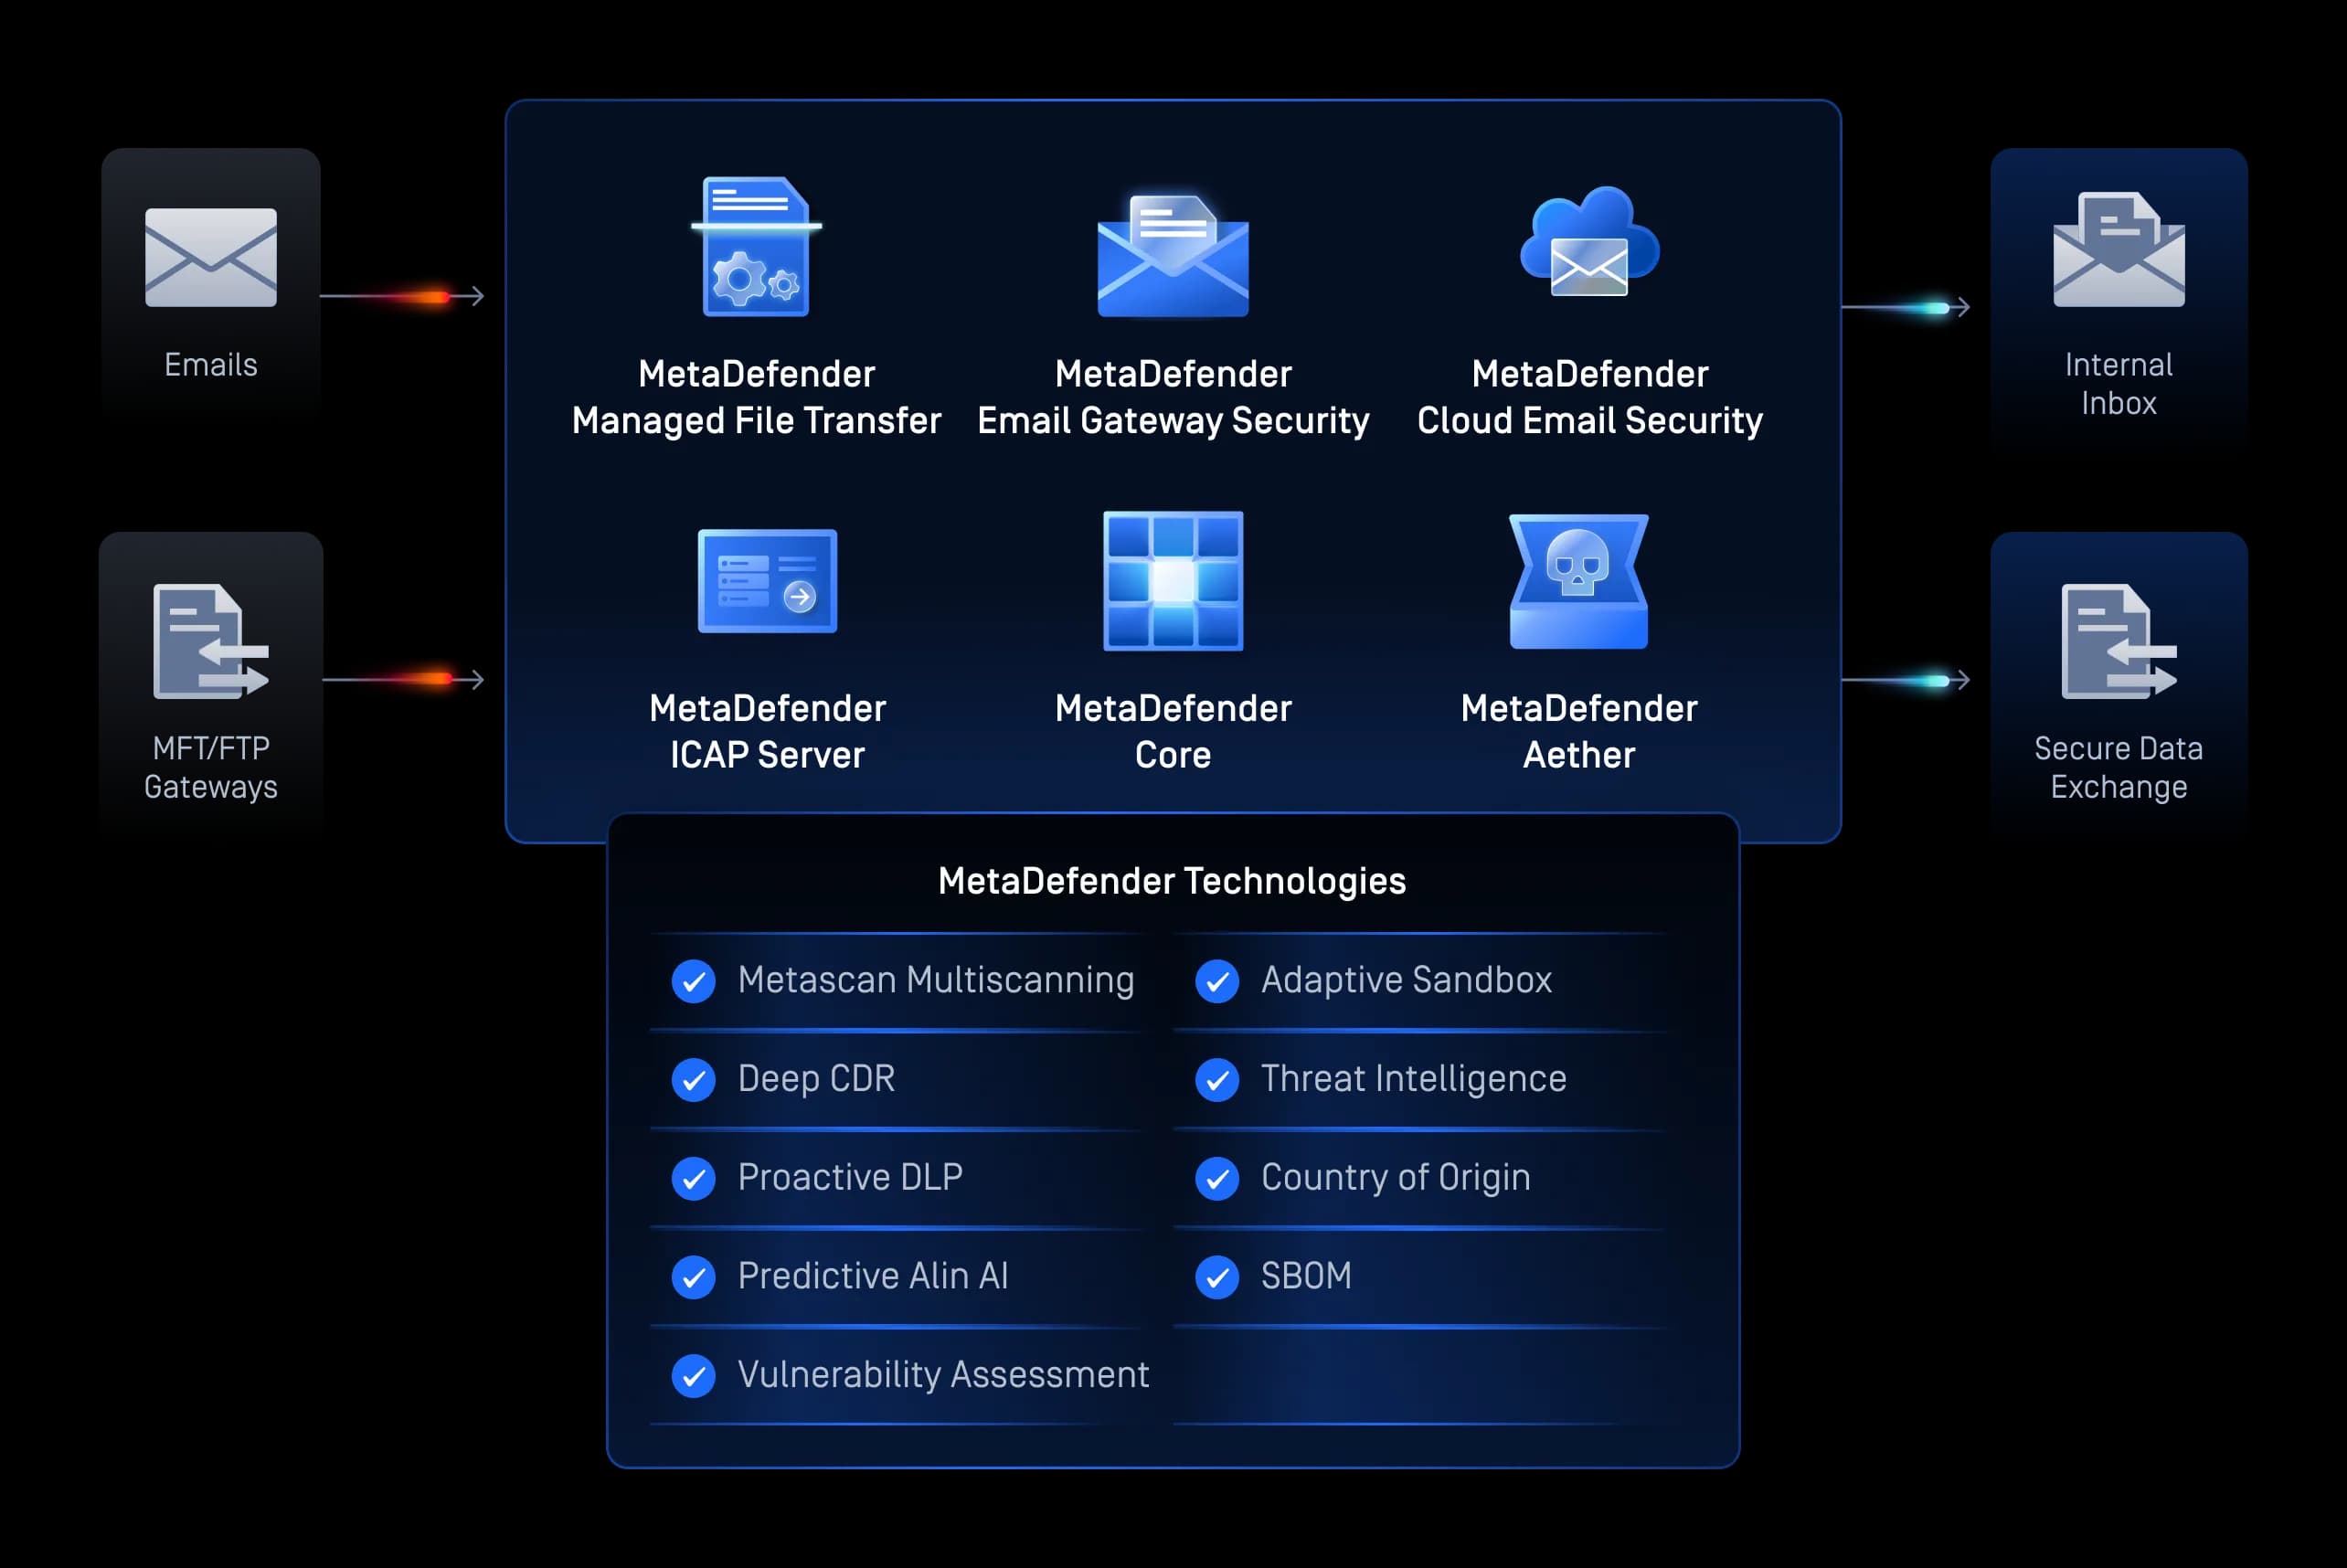
Archiviazione dei file
Archiviazione Secure e backup
Controllare costantemente i documenti finanziari archiviati, gli archivi cloud e i file di backup per prevenire minacce latenti e soddisfare i requisiti di revisione contabile e conservazione a lungo termine.
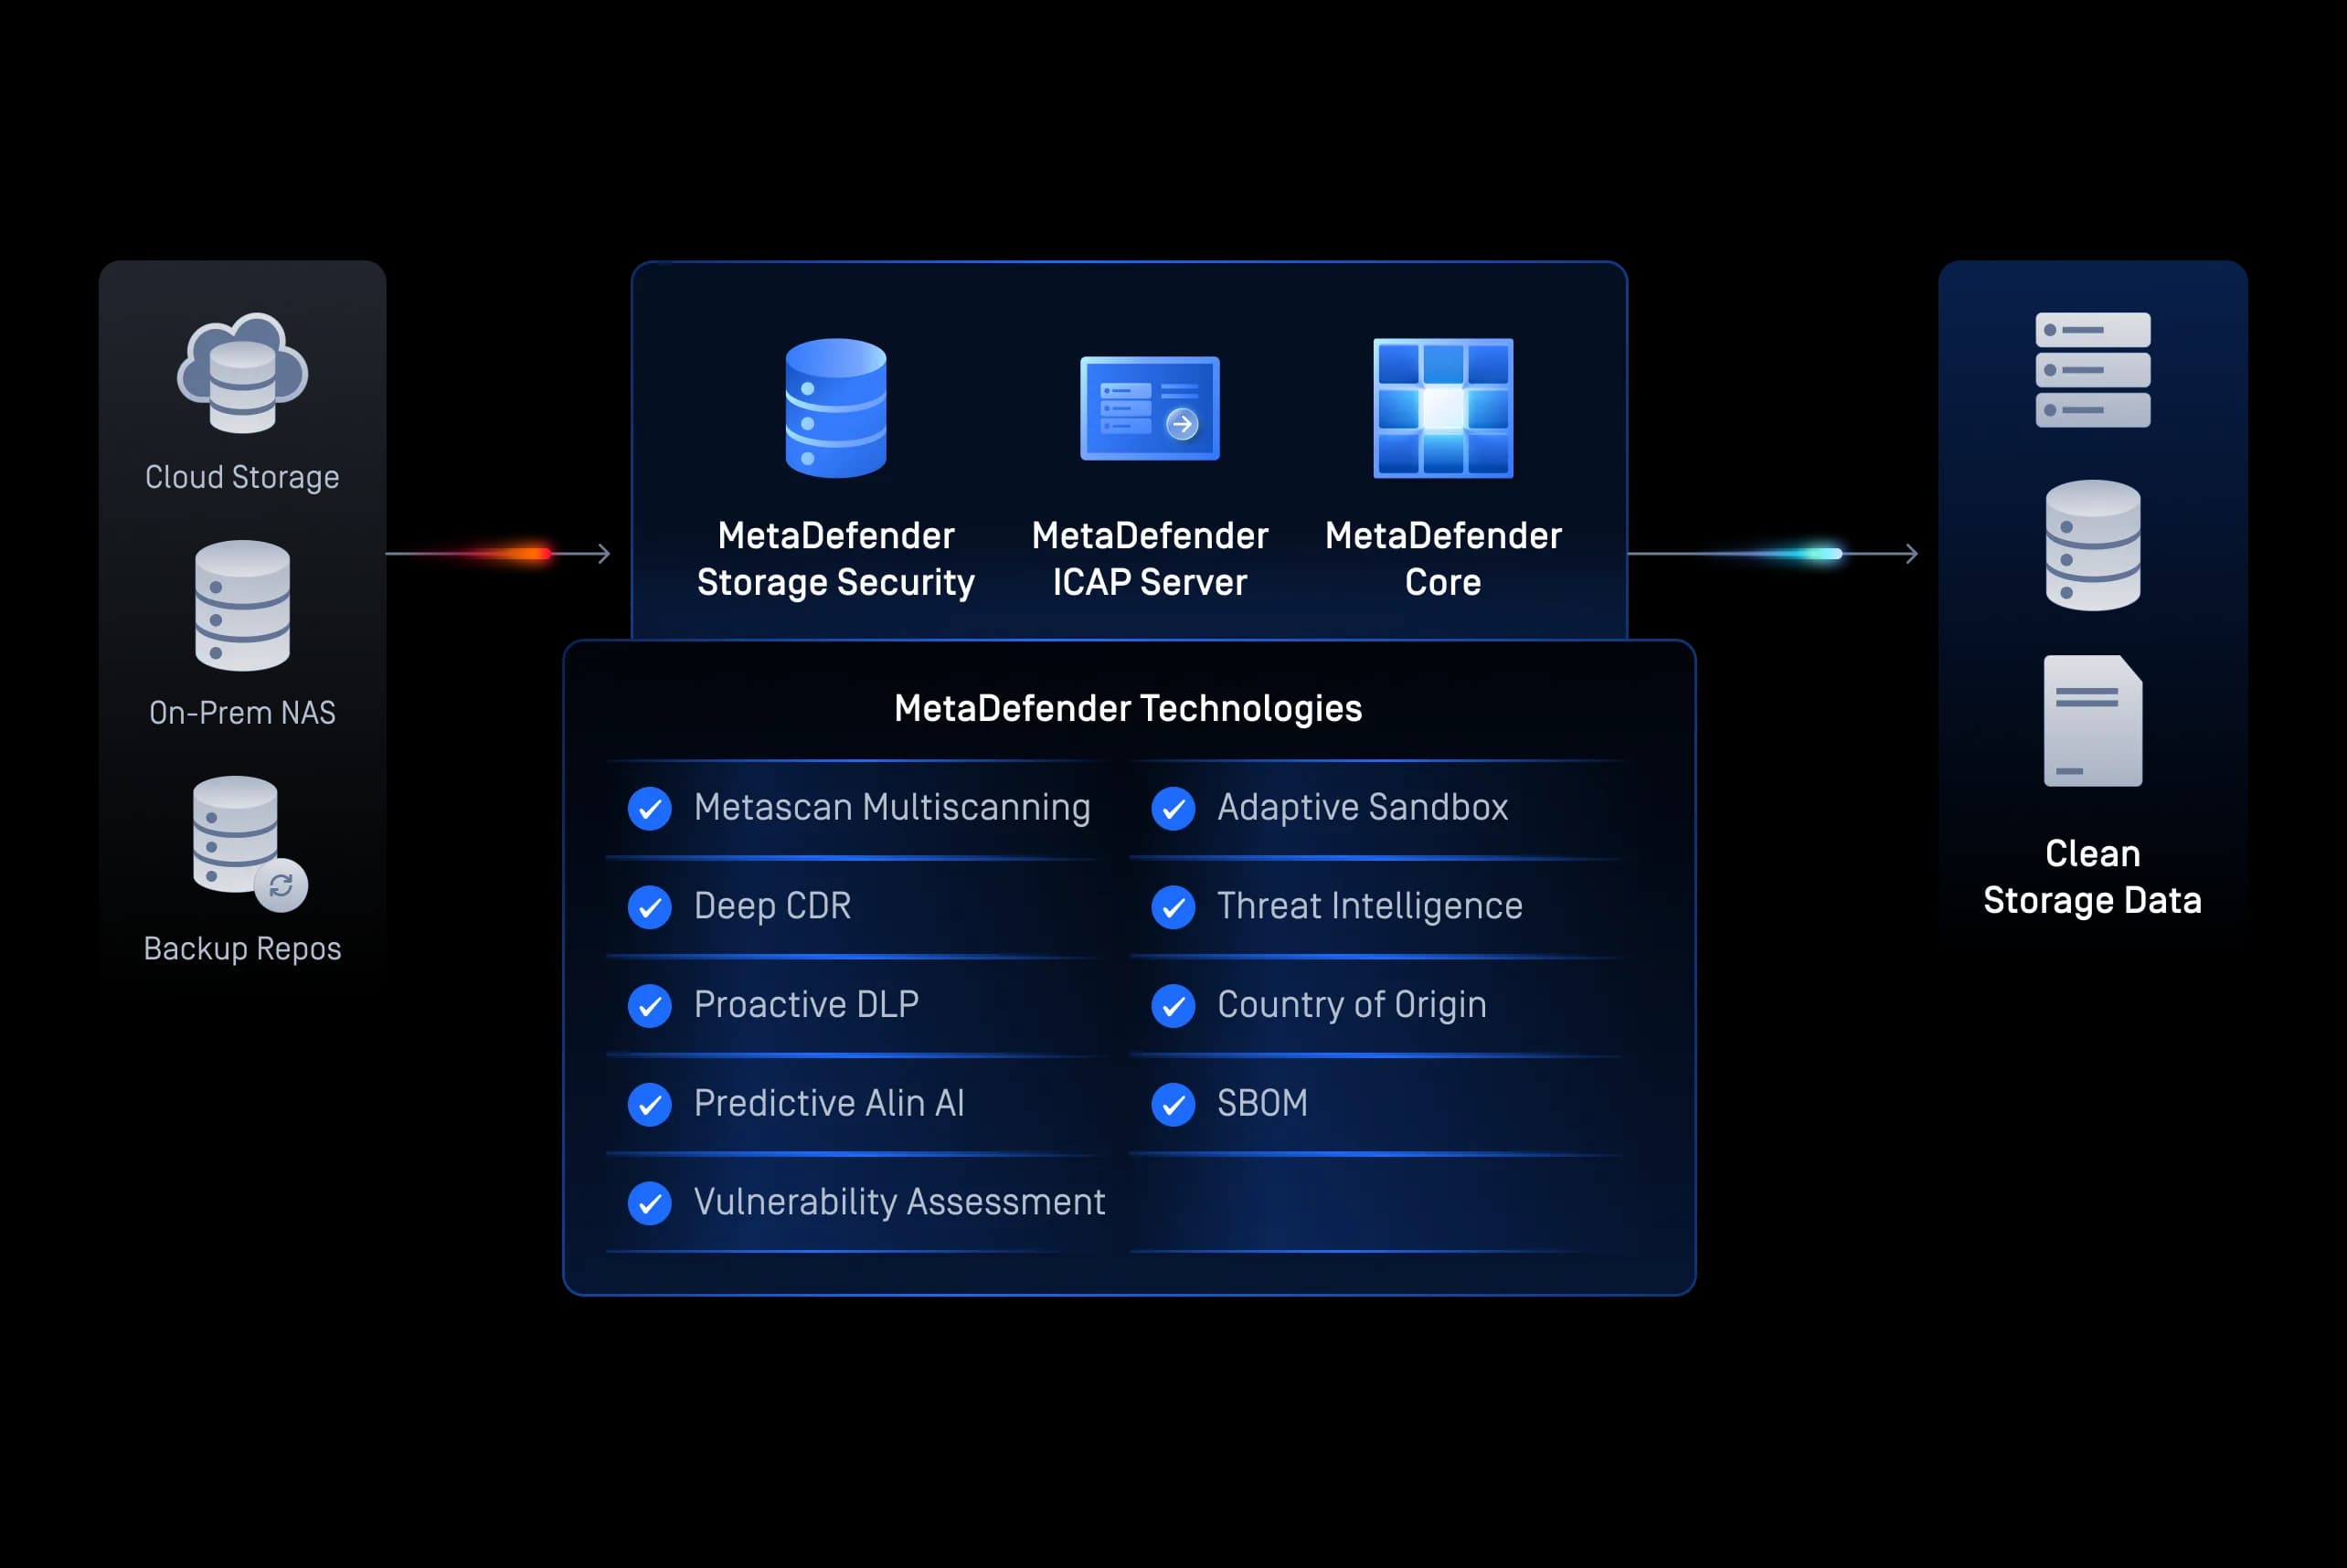
DevSecOps
Applicazioni Secure
Esamina gli artefatti di compilazione, le dipendenze open source, i container e i risultati delle pipeline CI/CD per impedire che le minacce penetrino nelle applicazioni bancarie cloud-native.
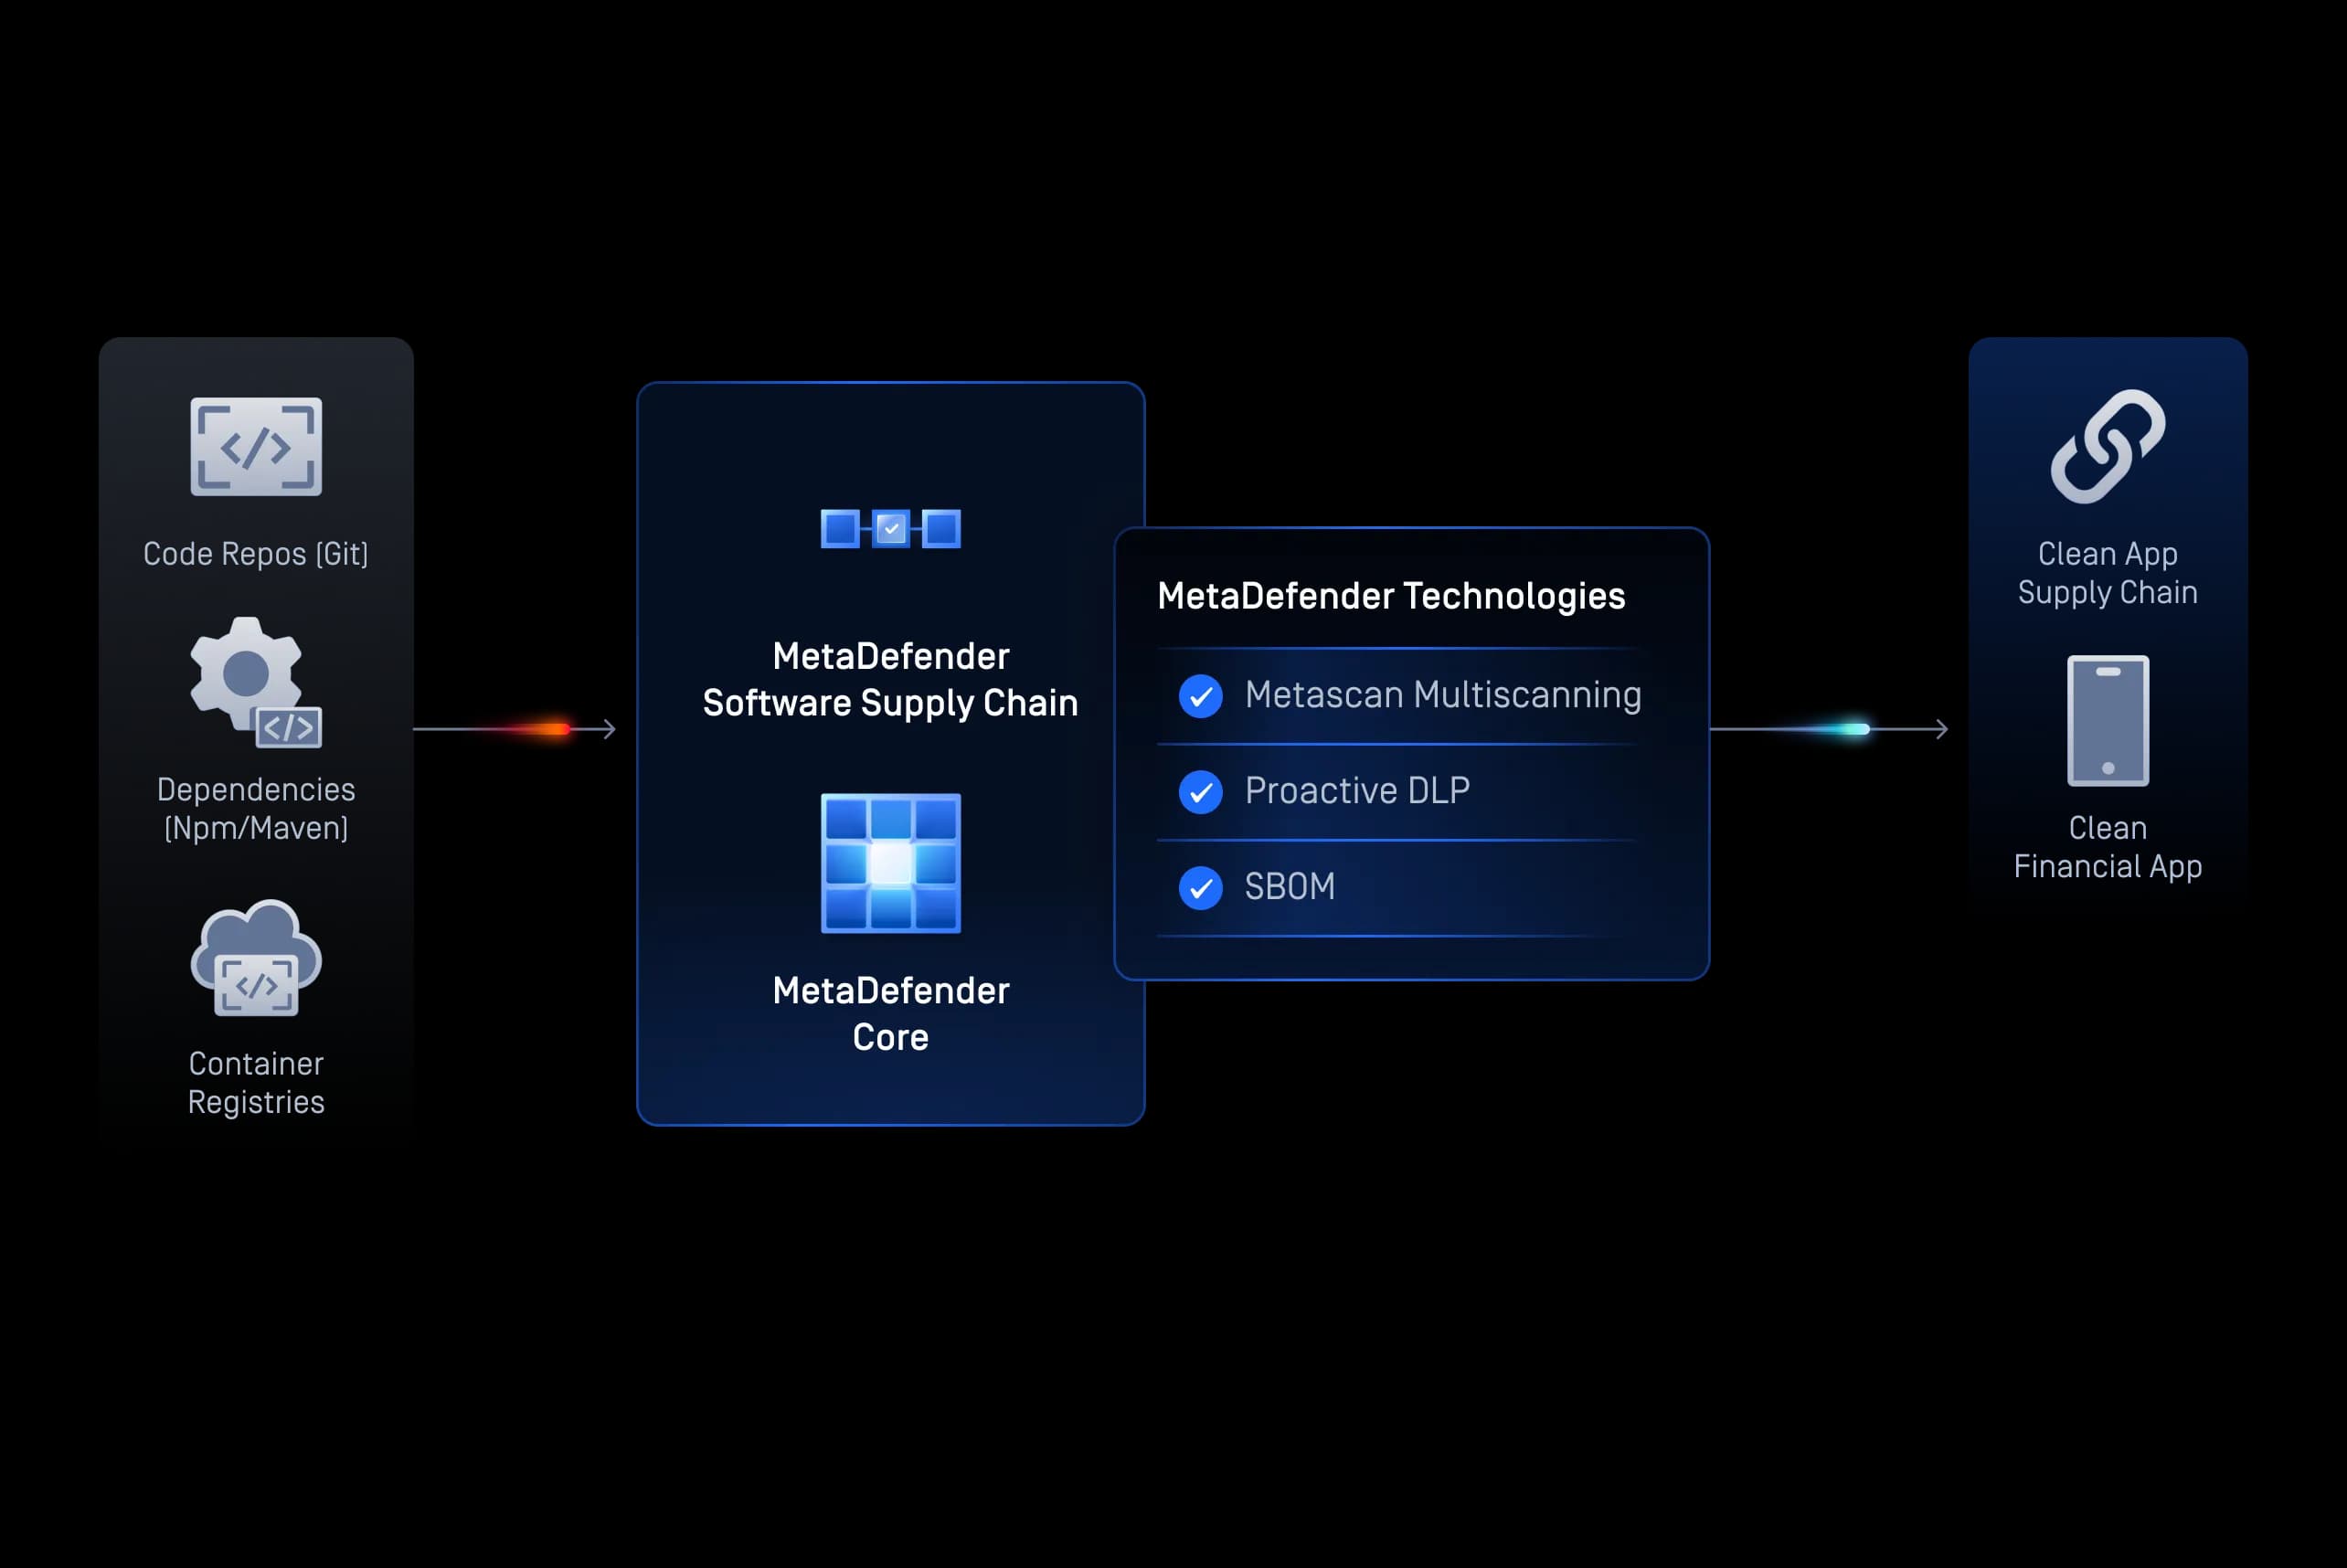
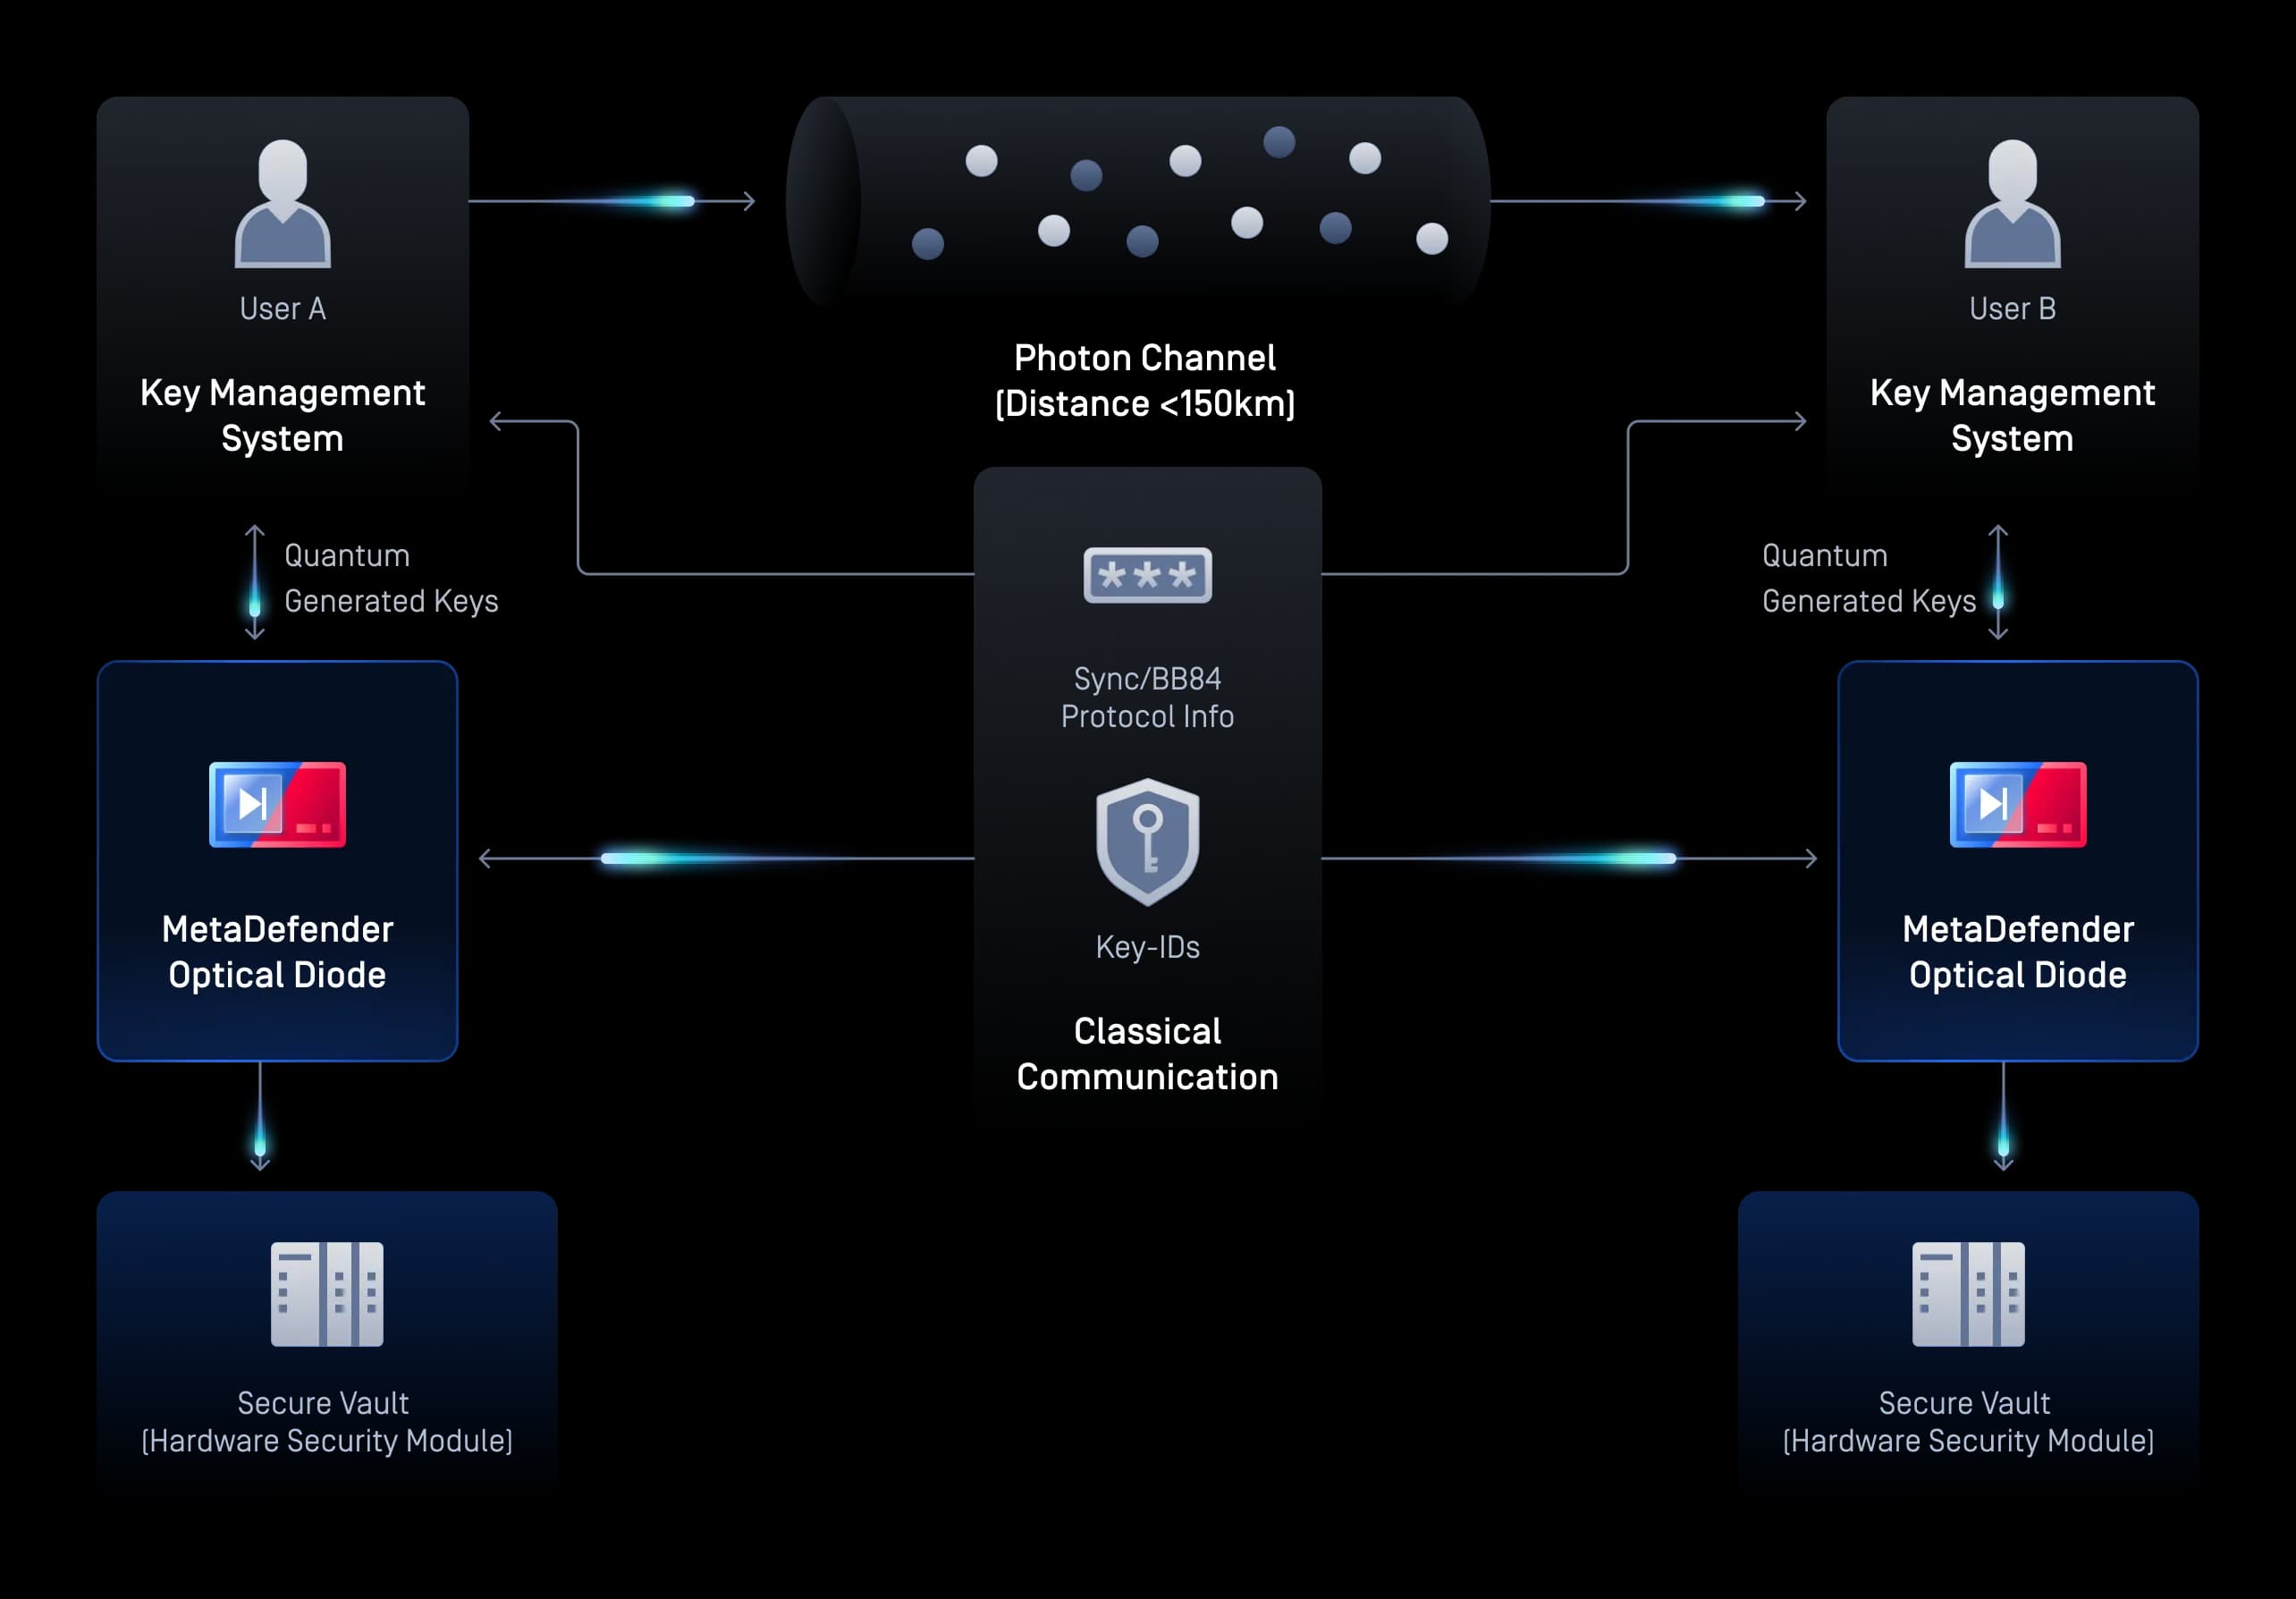
Post-quantistico
Secure transizione verso la crittografia post-quantistica
Fornisci chiavi resistenti alla crittografia quantistica, entropia e aggiornamenti del firmware nel tuo ambiente di fiducia tramite un gateway unidirezionale protetto a livello hardware. Proteggiti dagli attacchi del tipo “Harvest Now, Decrypt Later” (raccogli ora, decripta dopo), mentre una barriera fisica blocca qualsiasi fuga di dati in uscita o comunicazione tramite canale secondario.
Protezione periferica Media
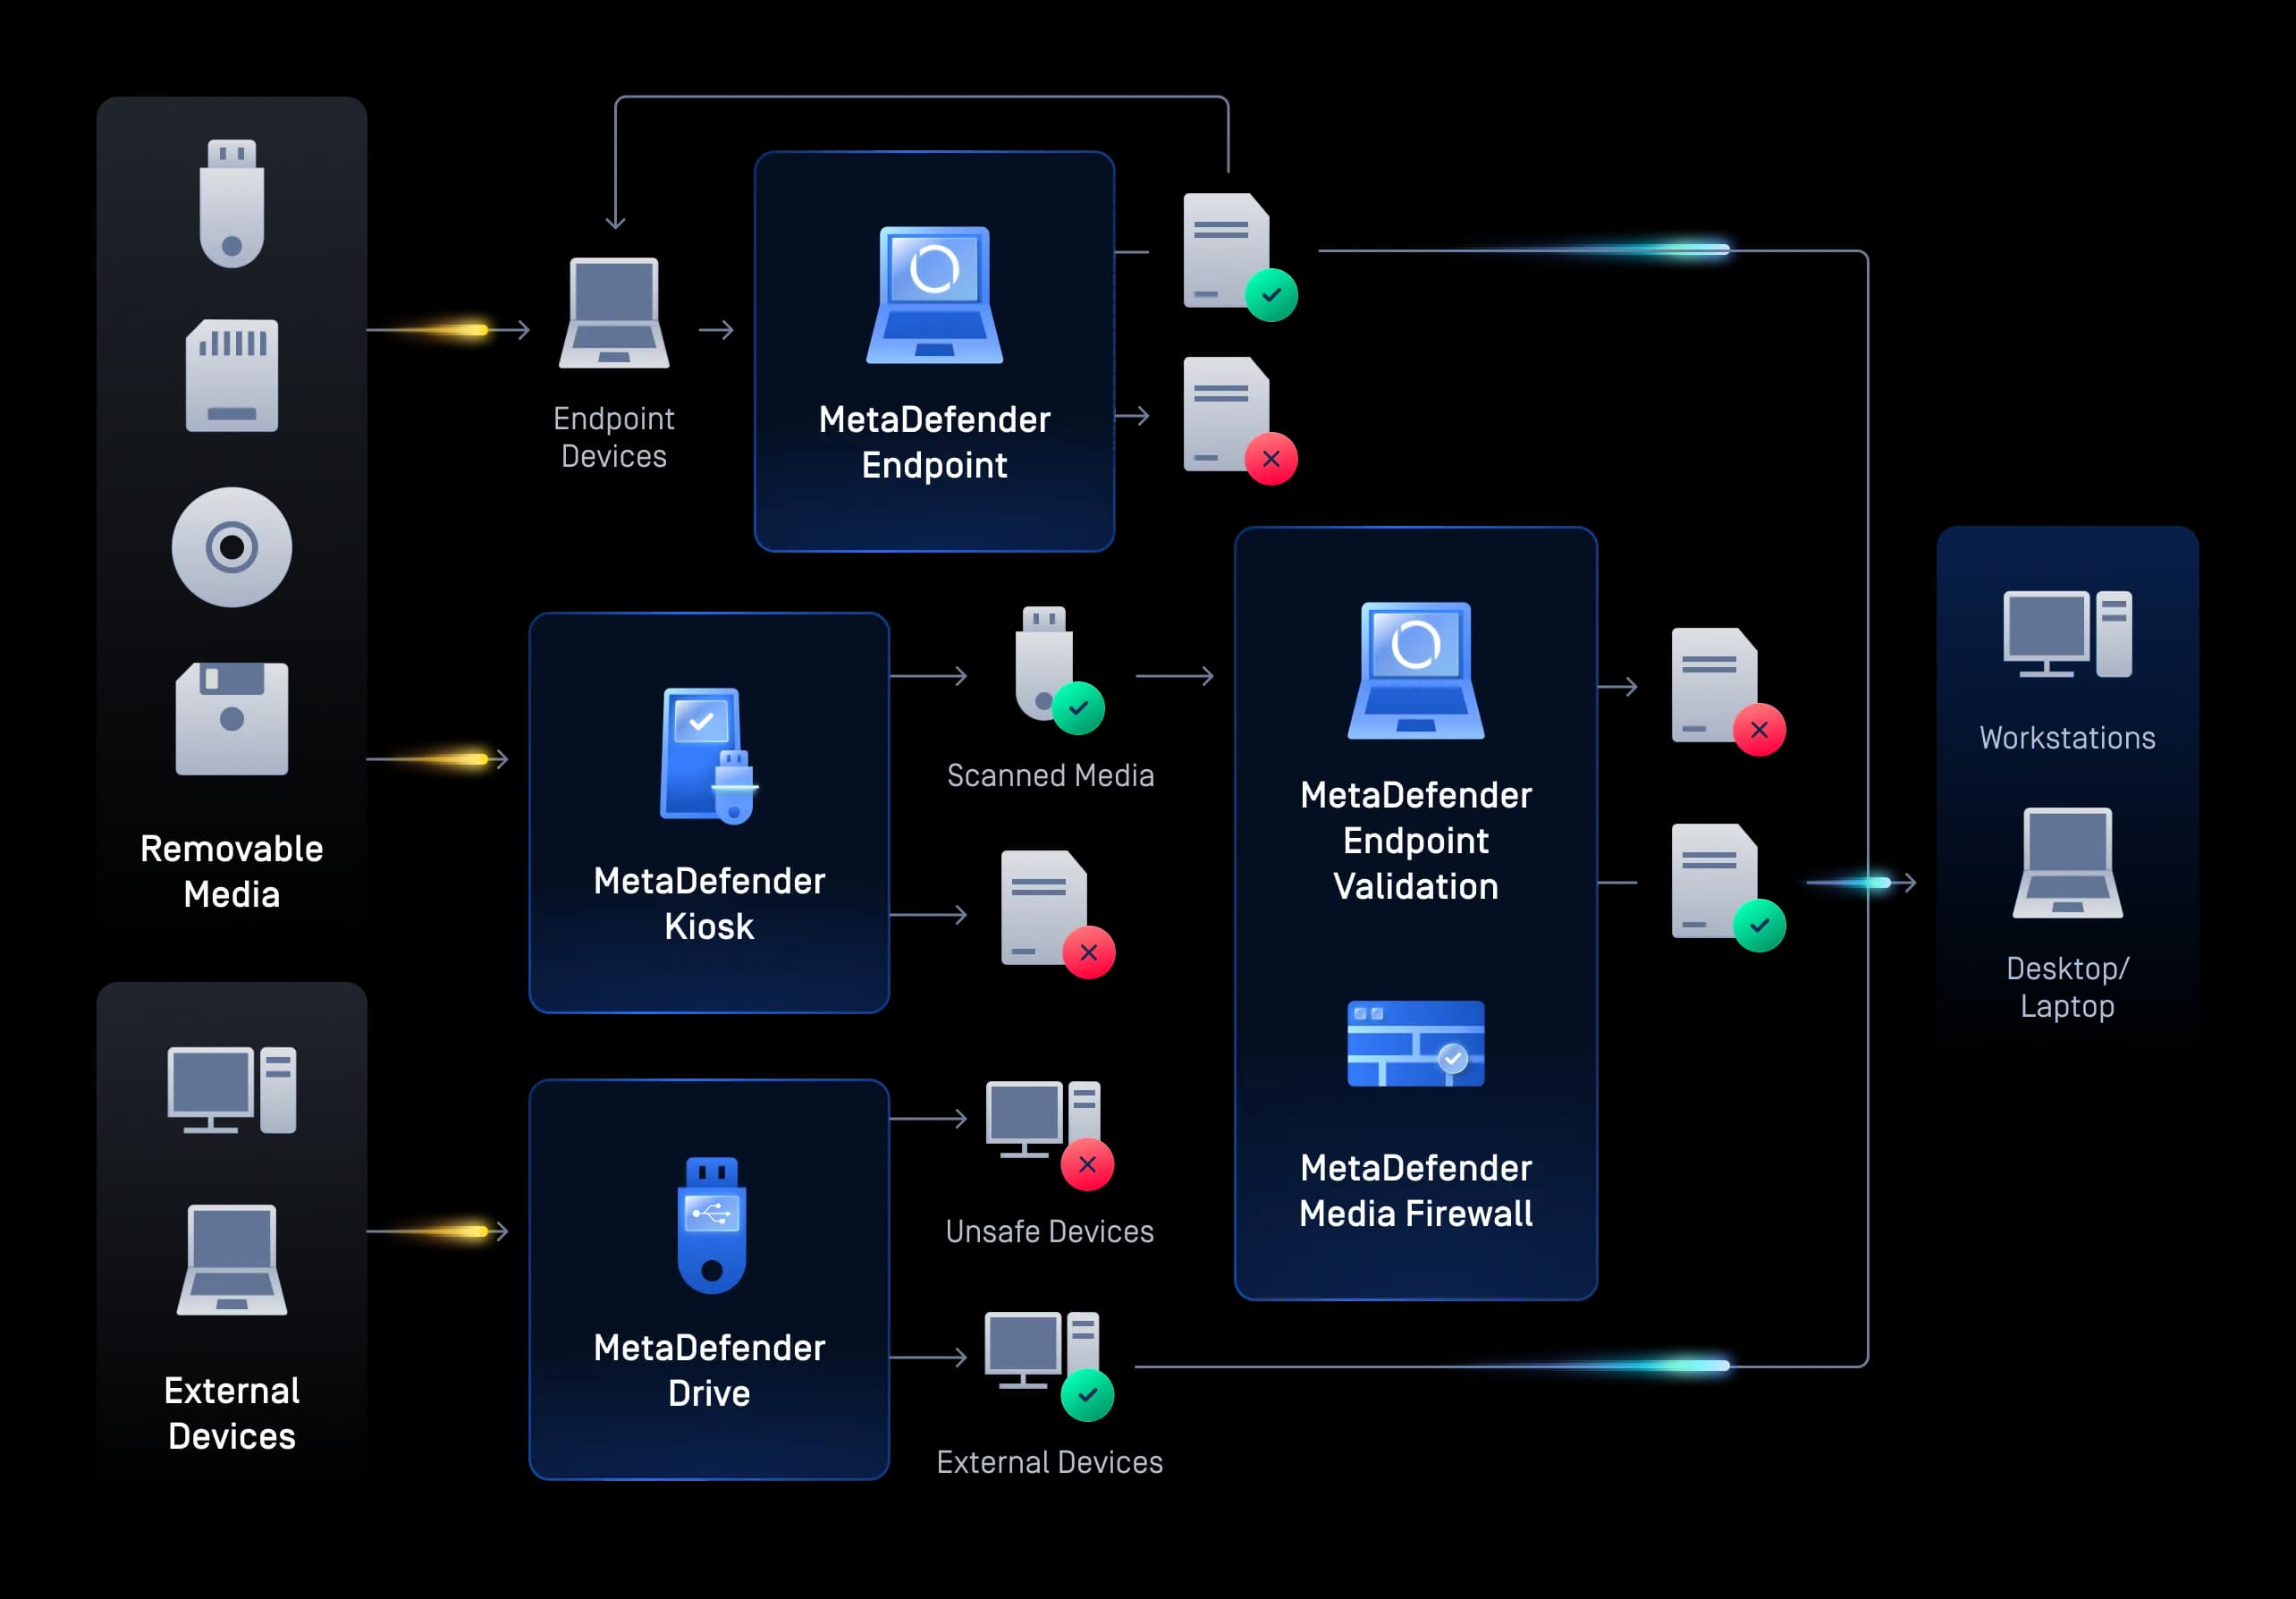
Media i rimovibili e dispositivi esterni
Ispezionare e controllare i file importati tramite unità USB e dispositivi esterni in tutte le filiali e nei data center, bloccando il malware e gli exploit zero-day prima che raggiungano i sistemi finanziari interni.
- Caricamento dei file
Caricamento dei file
Caricamento Secure di file Secure e del pubblico
Verificare e sanificare i documenti inviati dai clienti, inclusi i file KYC, le richieste di prestito, i moduli fiscali e i contratti, al fine di rimuovere malware, vulnerabilità zero-day e dati sensibili esposti al momento del caricamento, senza interrompere il processo di onboarding.
- Trasferimenti di file
Trasferimenti di file
Trasferimenti Secure e collaborazione via e-mail
Proteggi i trasferimenti e gli allegati e-mail da malware, attacchi di phishing e fughe di dati lungo l'intero flusso di lavoro dello scambio di dati finanziari.
- Archiviazione dei file
Archiviazione dei file
Archiviazione Secure e backup
Controllare costantemente i documenti finanziari archiviati, gli archivi cloud e i file di backup per prevenire minacce latenti e soddisfare i requisiti di revisione contabile e conservazione a lungo termine.
- DevSecOps
DevSecOps
Applicazioni Secure
Esamina gli artefatti di compilazione, le dipendenze open source, i container e i risultati delle pipeline CI/CD per impedire che le minacce penetrino nelle applicazioni bancarie cloud-native.
- Post-quantistico
Post-quantistico
Secure transizione verso la crittografia post-quantistica
Fornisci chiavi resistenti alla crittografia quantistica, entropia e aggiornamenti del firmware nel tuo ambiente di fiducia tramite un gateway unidirezionale protetto a livello hardware. Proteggiti dagli attacchi del tipo “Harvest Now, Decrypt Later” (raccogli ora, decripta dopo), mentre una barriera fisica blocca qualsiasi fuga di dati in uscita o comunicazione tramite canale secondario.
- Protezione periferica Media
Protezione periferica Media
Media i rimovibili e dispositivi esterni
Ispezionare e controllare i file importati tramite unità USB e dispositivi esterni in tutte le filiali e nei data center, bloccando il malware e gli exploit zero-day prima che raggiungano i sistemi finanziari interni.
Guida e lista di controllo per la conformità allo standard PCI DSS
Comprendere i requisiti. Colmare le lacune. Elaborare una strategia di conformità.
Progettato per la realtà della regolamentazione finanziaria
OPSWAT aiuta gli istituti finanziari a soddisfare i requisiti di conformità applicabili attraverso la prevenzione del malware, la protezione dei dati e la registrazione degli eventi di sicurezza a livello di file e dati. Queste funzionalità supportano il programma più ampio di sicurezza e conformità di un istituto.
DORA (Legge dell'Unione europea sulla resilienza operativa digitale)
Il DORA è un regolamento dell'Unione Europea che stabilisce un quadro vincolante e completo per la gestione dei rischi ICT e la resilienza operativa digitale per gli enti finanziari e i loro fornitori ICT terzi critici. OPSWAT aiutano gli istituti finanziari a soddisfare i requisiti del DORA in materia di sicurezza ICT, test di resilienza, segnalazione di incidenti e rischi di terze parti, proteggendo i flussi di dati, applicando controlli Zero Trust su file e dispositivi e supportando la segnalazione per le valutazioni di resilienza.
PCI-DSS
Il PCI DSS (Payment Card Industry Data Security Standard) è un insieme di standard di sicurezza progettati per garantire che tutte le aziende che accettano, elaborano, memorizzano o trasmettono informazioni sulle carte di credito mantengano un ambiente sicuro. Il PCI DSS mira a proteggere i dati dei titolari di carta di credito da furti e frodi. Le soluzioni OPSWAT svolgono un ruolo importante nella protezione dei numeri di carta di credito, dei codici di sicurezza e di altri dati dei titolari di carta, riducendo al minimo il rischio di violazione dei dati e di accesso non autorizzato, entrambi elementi fondamentali per mantenere la conformità agli standard PCI-DSS.
GLBA
Il GLBA è una legge statunitense che impone agli istituti finanziari di proteggere la privacy e la sicurezza delle informazioni personali non pubbliche dei clienti attraverso programmi scritti di sicurezza delle informazioni e misure di protezione. OPSWAT aiutano le entità interessate ad attuare misure tecniche di protezione per i dati in movimento e inattivi, a monitorare l'attività dei file e dei dispositivi e a supportare il monitoraggio continuo nell'ambito della conformità alla norma GLBA Safeguards Rule.
SOX
Il SOX è una legge statunitense che rafforza la governance aziendale richiedendo controlli interni rigorosi, rendiconti finanziari accurati e revisioni contabili indipendenti per le società quotate in borsa. OPSWAT aiutano le organizzazioni a migliorare l'integrità e la riservatezza dei sistemi e dei registri finanziari attraverso il trasferimento sicuro dei dati, la prevenzione dei malware, i controlli di integrità dei file e la registrazione degli audit, supportando gli obiettivi SOX ITGC e di controllo delle applicazioni.
NYDFS Parte 500
La normativa di New York in materia di sicurezza informatica per le società di servizi finanziari richiede controlli e misure di difesa documentati contro l'accesso non autorizzato a informazioni riservate. L'ispezione a livello di file e la prevenzione della perdita di dati garantiscono le protezioni necessarie, mentre i registri di sicurezza contribuiscono a documentare i controlli applicati.
GDPR
Il GDPR (General Data Protection Regulation) è un regolamento dell'Unione Europea che disciplina la protezione dei dati personali e i diritti alla privacy delle persone all'interno dell'UE e dello Spazio Economico Europeo, applicabile a tutte le organizzazioni che si rivolgono o raccolgono dati personali in queste regioni. OPSWAT aiuta le organizzazioni a raggiungere la conformità al GDPR garantendo la riservatezza, l'integrità e la disponibilità dei dati personali, riducendo il rischio di violazione dei dati e le sanzioni per la mancata conformità.
NIST CSF 2.0
Il NIST CSF 2.0 fornisce risultati non prescrittivi per la gestione dei rischi legati alla sicurezza informatica. L’ispezione dei file, la protezione dei dati e la registrazione degli eventi di sicurezza possono contribuire al raggiungimento di tali risultati, con mappature basate sull’implementazione dell’istituzione e sulle priorità selezionate.
Per contrastare le minacce occorre partire dalle tecnologie all'avanguardia di Market-
OPSWATLa tecnologia leader di mercato, comprovata, affidabile a livello mondiale e pluripremiata, impedisce alle minacce informatiche veicolate dai file di entrare e propagarsi negli ambienti critici.
Previsione dei vulnerabilità zero-day basata sull'intelligenza artificiale a livello di perimetro
- Rilevamento e deviazione prima dell'esecuzione
- Modello ML addestrato sui flussi di lavoro relativi ai file aziendali
Più motori sono meglio di uno
- Rileva quasi il 100% delle minacce informatiche
- Scansione simultanea con oltre 30 motori AV leader del settore
Fermare le minacce che gli altri non vedono
- Supporta oltre 200 formati di file
- Sanificazione ricorsiva di archivi annidati a più livelli
- Rigenerare file sicuri e utilizzabili
Rilevamento del vero tipo di file per i flussi di lavoro critici per la sicurezza
- AI potenziata
- Rileva i tipi di file falsificati in pochi millisecondi
- Applicazione in linea senza perdita di prestazioni
Prevenire la perdita di dati sensibili
- Utilizzate modelli basati sull'intelligenza artificiale per individuare e classificare il testo non strutturato in categorie predefinite.
- Occulta automaticamente le informazioni sensibili identificate, quali dati personali (PII), informazioni sanitarie protette (PHI) e dati relativi al settore dei pagamenti con carta (PCI), in oltre 125 tipi di file
- Supporto per il riconoscimento ottico dei caratteri (OCR) nelle immagini
Rilevamento di malware evasivo con Sandboxing avanzato basato sull'emulazione
- Analizzare i file ad alta velocità
- Il motore sandbox anti-evasione estrae le IOC
- Identificare le minacce zero-day
- Abilitate la classificazione profonda delle minacce informatiche tramite API o integrazione locale.
- Rilevamento del tipo di file
Rilevamento del vero tipo di file per i flussi di lavoro critici per la sicurezza
- AI potenziata
- Rileva i tipi di file falsificati in pochi millisecondi
- Applicazione in linea senza perdita di prestazioni
99%+ di precisioneSulle estensioni mascherate
Perfetta integrazione con i vostri ecosistemi
OPSWAT Si integra con gli ecosistemi finanziari esistenti: piattaforme di trasferimento file gestito, gateway di posta elettronica, file server, archiviazione cloud e applicazioni personalizzate. Supporta AWS, Azure, GCP e ambienti on-premise legacy.
Come i responsabili finanziari rafforzano l'
e della sicurezza con OPSWAT
- "Nell'ambito della nostra valutazione, cercavamo un fornitore che supportasse sia l'interfaccia REST che ICAP. Abbiamo quindi effettuato un POC e abbiamo scoperto che OPSWAT era la scelta giusta, nonché l'unico provider che lo supportava".Cihan BalIngegnere Software , LLB
- "La piattaforma MetaDefender offre a Swiss Re una soluzione completa, facile da implementare e da mantenere, che soddisfa i requisiti di conformità alle normative ed elimina il rischio di ingresso di malware nell'organizzazione."Raymond BucherDirettore/Architetto Cloud , Swiss Re
- OPSWAT diventato un pilastro fondamentale della nostra architettura di sicurezza cloud. Ci offre il controllo di cui abbiamo bisogno oggi e l'agilità di cui avremo bisogno domani.»Architetto Cloud senior
- MetaDefender Kiosk, supportato da MetaDefender Managed File Transfer MFT) e MetaDefender Endpoint , ha permesso ai nostri dipendenti di trasferire USB in tutta sicurezza. Siamo riusciti a eliminare questo punto di ingresso attraverso cui il malware veicolato dai file poteva penetrare nei nostri ambienti protetti.»Direttore delle operazioni IT
Inizia in 3 semplici passaggi
Domande frequenti
Il Digital Operational Resilience Act dell’UE impone agli enti finanziari soggetti alla normativa di gestire i rischi legati alle tecnologie dell’informazione e della comunicazione (TIC) in tutte le loro operazioni, compresi i rischi introdotti da terze parti e dai dati che entrano nei loro sistemi. Le norme tecniche di supporto previste dalla normativa riguardano la protezione contro i codici dannosi e la fuga di informazioni. Per quanto riguarda i flussi di lavoro relativi a file e dati, ciò significa ispezionare i contenuti in entrata, impedire che file dannosi raggiungano i sistemi critici e conservare le prove dell’esecuzione di tali controlli. OPSWAT supporta questi obblighi ispezionando, ripulendo e registrando ogni file che entra nei sistemi finanziari.
Lo standard PCI DSS definisce i requisiti di sicurezza relativi ai dati dei conti di pagamento e ai sistemi interessati, compresa la protezione contro il software dannoso e le misure di sicurezza per i dati dei conti archiviati. I file contenenti i dati dei titolari di carte possono rientrare nell’ambito di applicazione dello standard, a seconda di come e dove vengono archiviati, elaborati o trasmessi. Il rilevamento del malware basato su più motori e la sanificazione dei contenuti supportano i requisiti anti-malware, mentre la prevenzione della perdita di dati contribuisce a impedire che i dati dei titolari di carte vengano divulgati attraverso i canali di trasmissione dei file.
La “Safeguards Rule” (norma sulle misure di sicurezza) del Gramm-Leach-Bliley Act impone agli istituti finanziari statunitensi di proteggere le informazioni dei clienti, con obblighi specifici stabiliti dall’autorità di regolamentazione competente. Poiché i dati dei clienti circolano molto spesso sotto forma di file quali estratti conto, domande e documenti fiscali, l’ispezione e la pulizia di tali file, nonché la registrazione di ciascun risultato, contribuiscono a garantire le misure di sicurezza e gli elementi di controllo degli accessi previsti dalla norma.
Le banche possono ridurre il malware basato sui file ispezionando ogni file nei punti di ingresso configurati, anziché affidarsi al rilevamento dopo l’esecuzione. I controlli a più livelli aumentano i tassi di rilevamento. I controlli efficaci combinano la scansione multi-engine e l’apprendimento automatico per individuare malware noto e sconosciuto, la neutralizzazione e la ricostruzione dei contenuti per neutralizzare in modo ricorsivo gli exploit zero-day presenti nei documenti, e la verifica del tipo di file per individuare le estensioni contraffatte. OPSWAT applica questi controlli ai file caricati dai clienti, agli allegati e-mail, ai trasferimenti di file, all’archiviazione cloud e ai supporti rimovibili.
OPSWAT opera a un livello diverso rispetto alle soluzioni di rilevamento e risposta sugli endpoint (EDR). Le piattaforme EDR rilevano e rispondono alle minacce in esecuzione sui dispositivi, mentre la protezione dei file in entrata ( OPSWAT ) ispeziona e sanifica il contenuto dei file prima che questi raggiungano un dispositivo o un sistema bancario centrale. Un istituto finanziario utilizza in genere entrambe le soluzioni: l’EDR per monitorare il comportamento degli endpoint e la protezione dei file in entrata ( OPSWAT ) per i file e i dati che transitano nei propri flussi di lavoro.
Sì. OPSWAT può essere implementato in locale, in ambienti ibridi e nel cloud, con supporto per AWS, Azure e GCP. Gli istituti finanziari lo integrano utilizzando ICAP, API e connettori nativi con le piattaforme di trasferimento file gestito esistenti, i gateway di posta elettronica, i file server e lo storage cloud. Ciò include la scansione di file presenti in archivi cloud di tipo object storage su più account e regioni.
OPSWATLe funzionalità di sicurezza dei file di OPSWAT aiutano gli istituti finanziari a implementare controlli per la prevenzione del malware, la protezione dei dati e la registrazione degli eventi di sicurezza, in linea con i requisiti previsti da DORA, PCI DSS, GLBA, GDPR e NYDFS Parte 500, nonché con i risultati pertinenti del quadro di riferimento NIST. La conformità è sempre determinata dall’intero ambiente di controllo di un istituto, non da un singolo prodotto. Per scoprire in che modo può supportare gli sforzi di conformità della vostra organizzazione, contattate il nostro team per discutere delle vostre esigenze.
L'impatto sulle prestazioni varia da un'organizzazione all'altra, a seconda dell'infrastruttura, delle caratteristiche dei file e dei controlli di sicurezza abilitati. OPSWAT collabora con il vostro team per comprendere il vostro ambiente e consigliarvi le opzioni di implementazione e le politiche di scansione più adatte ai vostri flussi di lavoro, alle vostre esigenze di sicurezza e ai vostri requisiti di prestazioni.
Risorse consigliate
Impieghi comprovati nei servizi bancari e finanziari
Guida e lista di controllo per la conformità allo standard PCI DSS

OPSWAT i servizi finanziari: innovazioni Secure per il settore finanziario
OPSWAT il settore dei servizi finanziari: preparazione all'era post-quantistica
Sicurezza dei file: implementazioni comprovate nei servizi bancari e finanziari
Dalla conformità alla fiducia: come i fornitori di servizi finanziari europei Secure
Malware basato su file: un rischio nascosto per la conformità delle istituzioni finanziarie