Isolare una rete OT (Operational Technology) o ICS (Industrial ) da Internet è una delle misure di controllo più efficaci a disposizione. Tale isolamento rende difficile mantenere aggiornati i sistemi quando questi vengono deliberatamente scollegati dalle reti che distribuiscono le patch.
Nel 2025 è stato reso noto un numero record di nuove CVE (Common Vulnerabilities and Exposures), oltre 48.000, di cui circa il 40% classificato come critico o ad alto rischio. Di conseguenza, le ricerche di settore sugli ambienti OT e ICS hanno rilevato che la maggior parte delle organizzazioni non applica le patch a questi sistemi con regolarità, soprattutto per timore di tempi di inattività non pianificati.
Perché l'applicazione delle patch non funziona nelle reti isolate
Le reti “air-gapped” e isolate sono progettate in modo da non avere alcun collegamento diretto con Internet. Ciò significa che il metodo standard per l’applicazione delle patch, ovvero la connessione al servizio di aggiornamento del fornitore, non è disponibile. Le organizzazioni in genere aggirano questo ostacolo esportando i file di aggiornamento su supporti rimovibili e trasportandoli manualmente oltre il confine della rete.
Questo approccio manuale comporta dei rischi. Dipende infatti dal fatto che una persona esegua ogni fase correttamente e nei tempi previsti, e i supporti rimovibili rappresentano una via ben documentata attraverso cui il malware può penetrare in un ambiente protetto.
A causa delle continue pressioni operative, i sistemi critici spesso non possono permettersi tempi di inattività non pianificati e molti componenti OT funzionano su piattaforme obsolete e specifiche dei fornitori, per le quali le patch possono essere difficili da testare o non disponibili. Questo, unito al crescente numero di vulnerabilità rese note, spiega in parte perché, secondo quanto emerso da alcune ricerche, la maggior parte delle organizzazioni OT non applica le patch con regolarità.
Le crescenti aspettative normative in materia di patch nelle reti critiche
NERC (North American Electric Reliability Corporation) CIP-007 richiede un programma documentato di gestione delle patch per le risorse informatiche del sistema elettrico di grande potenza. IEC (Commissione Elettrotecnica Internazionale) 62443-2-3 e 62443-4-1 definiscono i requisiti relativi alla gestione delle patch e delle vulnerabilità per i sistemi di automazione e controllo industriale, mentre quadri di riferimento quali NIS2 (la seconda direttiva UE sulla sicurezza delle reti e dell’informazione) e il NIST (National Institute of Standards and Technology) SP 800-40 richiedono sempre più spesso alle organizzazioni di fornire prove che dimostrino come e quando sono state applicate le patch ai sistemi.
Hardware-Flusso di dati unidirezionale obbligatorio
Un diodo dati è un dispositivo di sicurezza basato su hardware che consente il trasferimento dei dati in un'unica direzione fisica tra due reti. MetaDefender Optical Diode È disponibile in versione appliance montabile su rack 1U, su guida DIN e compatta formati Fend (XE/SE/CE) . Utilizza un'architettura ottica per garantire questo flusso unidirezionale attraverso una vera e propria interruzione del protocollo. Non esiste alcuna connessione instradabile verso la rete di origine, indipendentemente dal comportamento del software su entrambi i lati. Supporta nativamente molti dei protocolli su cui si basa la distribuzione delle patch, tra cui il trasferimento di cartelle e file, SMB/CIFS e gli aggiornamenti delle patch e delle definizioni antivirus basati su WSUS.
Poiché la connessione supporta la trasmissione in una sola direzione, i protocolli di rete bidirezionali standard che si basano sui conferme di ricezione non possono attraversarla senza modifiche. In genere si ricorre a server proxy o alla conversione dei protocolli in-line per convertire i normali protocolli di trasferimento file e di distribuzione delle patch in un flusso di dati unidirezionale e viceversa, senza reintrodurre un percorso attraverso il confine.
Molti exploit non richiedono una sessione bidirezionale per causare danni. Può essere sufficiente un singolo trasferimento di file nella direzione consentita. Per affrontare questa sfida, OPSWAT offre MetaDefender Diode X, che combina lo stesso trasferimento hardware unidirezionale con l’ispezione dei contenuti, per casi quali la distribuzione di patch e aggiornamenti.
Aggiunta della convalida dei contenuti al Diode
L'infrastruttura di distribuzione degli aggiornamenti non è di per sé automaticamente affidabile. Ad esempio, WSUS, raccomandato da Microsoft per l’applicazione delle patch alle reti non connesse, per impostazione predefinita non appone la firma digitale ai metadati degli aggiornamenti che esporta. Solo i pacchetti di aggiornamento stessi sono firmati. I ricercatori di sicurezza hanno dimostrato questa lacuna con strumenti quali WSUSpect (2015) e WSUSpendu (2017), che hanno modificato i metadati di WSUS in modo che un client installasse un eseguibile scelto dall’autore dell’attacco e firmato da Microsoft sotto le spoglie di un aggiornamento di routine. Poiché l’eseguibile stesso recava una firma valida, il solo controllo della firma non è riuscito a individuarlo.
MetaDefender Diode X combina lo stesso trasferimento unidirezionale non instradabile e garantito a livello hardware con MetaDefender™ Core. Per la distribuzione delle patch, ciò significa che ogni file che attraversa il confine può essere:
- Analizzato con un massimo di dieci motori anti-malware tramite Metascan™ Multiscanning per potenziare il rilevamento del malware noto
- Verifica delle vulnerabilità presenti nei programmi di installazione, nei file binari e nelle applicazioni con File-Based Vulnerability Assessment
- Disinfettato con la tecnologia Deep CDR™, che rimuove le minacce nascoste all’interno dei file anziché limitarsi a segnalarle
- Confronto con le informazioni sulle minacce alla ricerca di indicatori di compromissione noti, per aiutare a individuare minacce zero-day e minacce mai rilevate prima
- Convalidato dal punto di vista strutturale, compresi i controlli sulla conformità del tipo di file e dello schema, per confermare che il pacchetto corrisponda a quanto previsto dal canale di aggiornamento
Un'architettura a più livelli per la somministrazione di cerotti a base di diodi
Per le organizzazioni che devono distribuire patch di Windows, Linux o dei fornitori OEM/ICS da un repository di aggiornamenti connesso a Internet a una rete protetta. MetaDefender Diode X è in grado di scansionare, valutare e sanificare ogni file di patch con MetaDefender Core , per poi trasferire solo il file convalidato attraverso la sua connessione ottica non instradabile e protetta a livello hardware. Per trasferimenti unidirezionali più semplici che non richiedono un’ispezione a livello di file, come la telemetria, le schermate e l’inoltro dei log, la stessa piattaforma hardware è disponibile separatamente come « MetaDefender »Optical Diode.
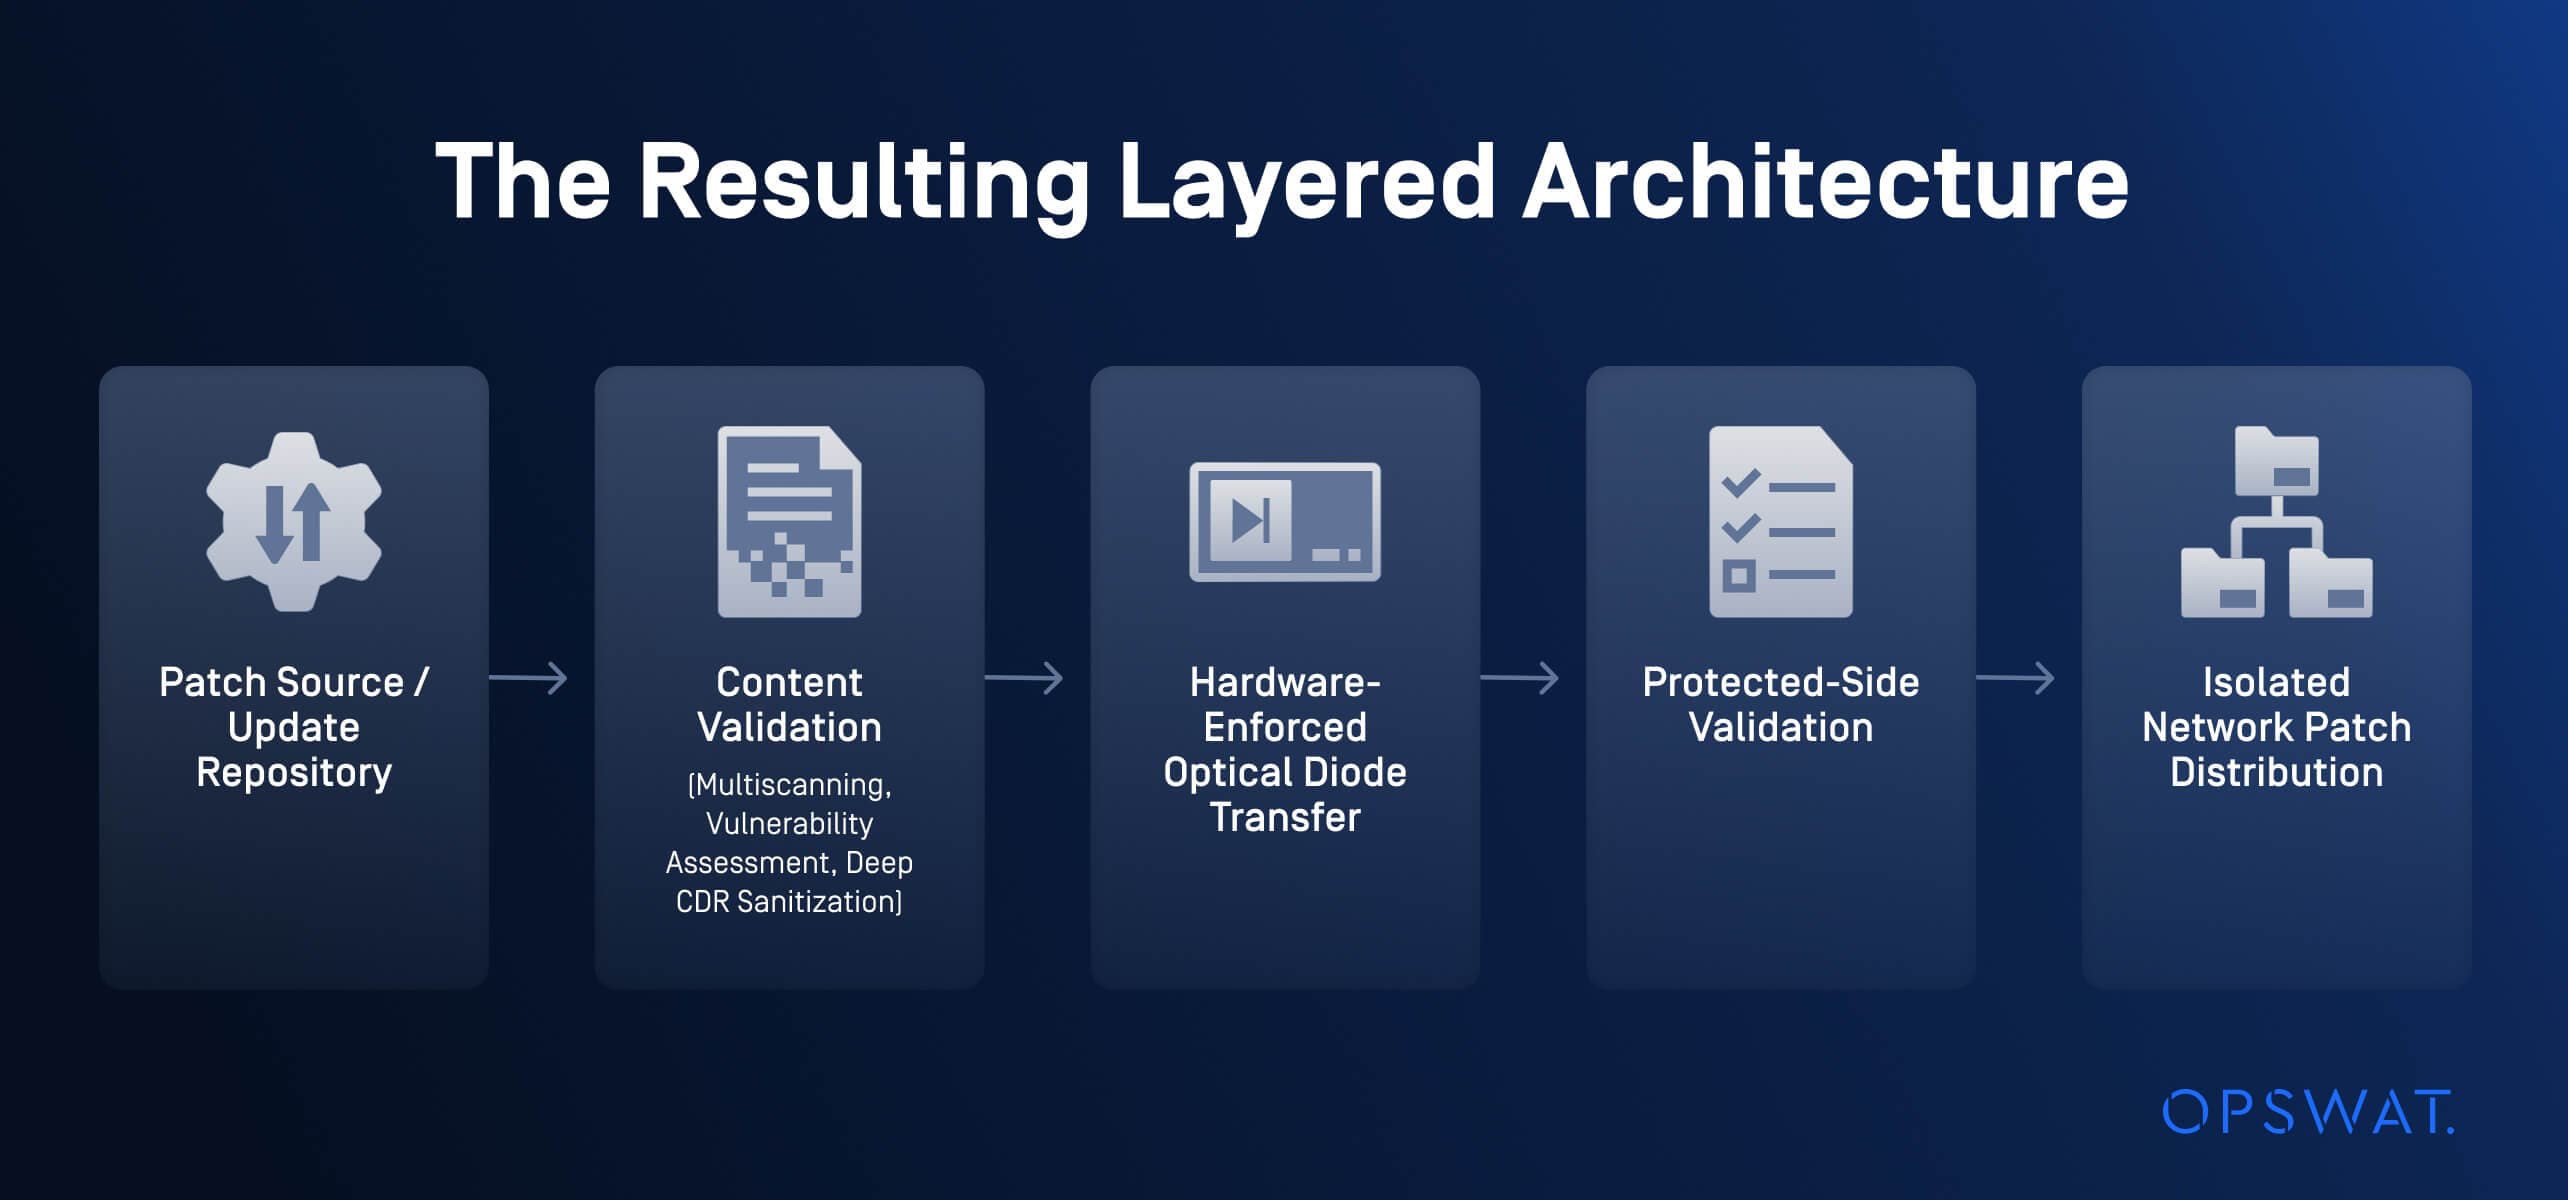
È importante effettuare la convalida su entrambi i lati del diodo. Il controllo sul lato basso impedisce che file palesemente difettosi raggiungano il confine, mentre quello sul lato alto verifica l’integrità di ciò che è effettivamente arrivato prima che venga immesso nel processo di distribuzione delle patch della rete protetta. La registrazione dell’esito di ogni fase su entrambi i lati fornisce all’ambiente una documentazione che copre sia il controllo della rete che il file stesso. Ciò risulta utile quando l’organizzazione deve dimostrare il processo a un revisore o a un ente di accreditamento.
Applicazioni nei settori delle infrastrutture critiche
Hardware- Il flusso di dati unidirezionale obbligatorio con convalida dei contenuti può supportare una serie di scenari di distribuzione sicura delle patch:
- Energia e servizi pubblici: distribuire patch verificate per Windows, Linux e fornitori OEM/ICS alle reti di controllo delle sottostazioni, degli impianti di generazione e dei sistemi idrici e fognari senza estendere la connettività Internet a tali reti, nell’ambito di una strategia più ampia di gestione delle patch
- OT nel settore manifatturiero e industriale: mantenere aggiornate le postazioni di lavoro dei tecnici e il software dei sistemi di controllo, come avviene negli ambienti di produzione farmaceutica e biotecnologica
- Settore pubblico e difesa: applicare gli aggiornamenti di sicurezza forniti dai produttori ai sistemi classificati o critici per la missione, preservando al contempo il confine unidirezionale richiesto per l'accreditamento
- Operatori di infrastrutture critiche soggette a regolamentazione: creare un processo di distribuzione delle patch ripetibile e verificabile che soddisfi i requisiti di documentazione previsti da standard quali NERC CIP, IEC 62443 e NIS2
- Rete isolata e con separazione fisica: sostituire i trasferimenti ad hoc di aggiornamenti tramite supporti rimovibili con un percorso controllato, registrato e garantito a livello hardware per le patch e i contenuti di aggiornamento
Contatta oggi stesso un esperto per scoprire come MetaDefender ,Optical Diode e MetaDefender Diode X siano in grado di garantire un trasferimento dati unidirezionale con controllo dei contenuti, implementato a livello hardware, per aiutarti a proteggere la gestione delle patch nelle tue reti “air-gapped” e OT.