Il 5 ottobre 2026, OPSWAT lancerà CBOM (Cryptographic Bill of Materials) e AIBOM (AI Bill of Materials) a affiancare le funzionalità SBOM (Software Bill of Materials) già esistenti. Entrambe le funzionalità sono disponibili per tutti gli utenti in MetaDefender Core™ V5.23 o versioni successive. Questa versione estende l’analisi dei componenti software per includere le risorse crittografiche, la provenienza dei modelli di intelligenza artificiale e le informazioni sulle licenze dichiarate.
CBOM: Individuare gli aspetti relativi alla crittografia e pianificare le modifiche necessarie
La migrazione post-quantistica parte da una domanda concreta: su quale sistema crittografico si basa il nostro software e cosa occorre sostituire? Per stabilirlo, i CISO, gli specialisti di crittografia e i team incaricati della migrazione hanno bisogno di un inventario delle risorse crittografiche presenti nel proprio software.
OPSWAT CBOM aiuta i team a:
- Effettuare un inventario delle risorse crittografiche. Identificare algoritmi, librerie crittografiche, certificati, protocolli e il materiale relativo alle chiavi nei file supportati
- Valutare separatamente il rischio classico e quello quantistico. Distinguere le vulnerabilità crittografiche negli standard attuali dall’esposizione agli attacchi quantistici, con classificazioni sconosciute laddove i dati di riferimento siano insufficienti
- Esaminare i consigli relativi alla sostituzione. Individuare, ove disponibili, alternative post-quantistiche, con raccomandazioni legate alla loro finalità, come ML-KEM per la generazione delle chiavi e ML-DSA per le firme
- Configurare il blocco dei rischi crittografici. Se lo si desidera, bloccare i file contenenti risorse crittografiche classificate come non sicure
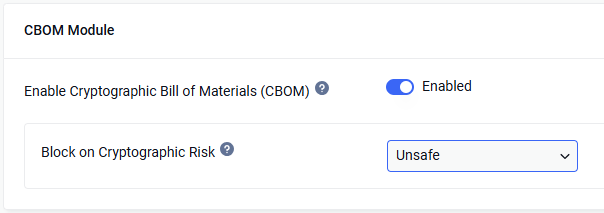
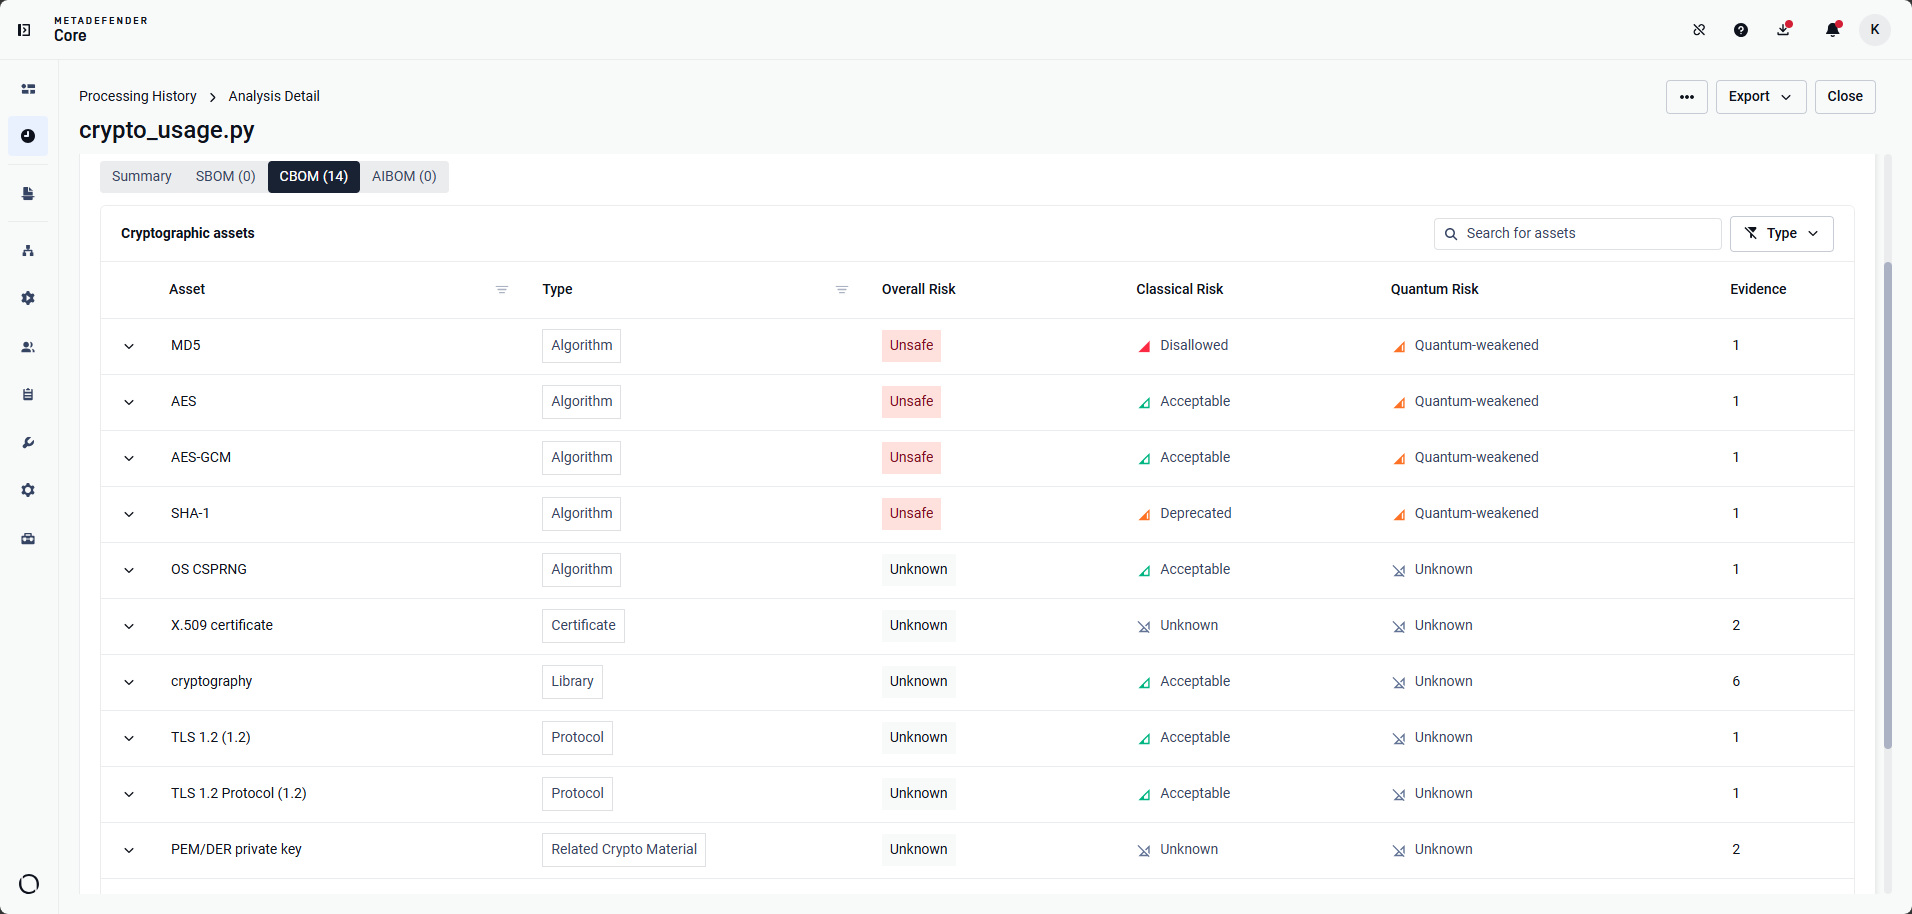
Il CBOM integra l'analisi dei pacchetti software e delle vulnerabilità effettuata dall'SBOM, fornendo i dettagli crittografici necessari per la pianificazione della migrazione post-quantistica. Si prega di consultare la documentazione ufficiale del CBOM all'indirizzo OPSWAT oppure di contattare il nostro team di assistenza.
AIBOM: Verifica della provenienza e delle licenze dei modelli di IA
Prima di adottare un modello, i team responsabili della governance dell’IA e quelli legali devono stabilire di quale file si tratti, quali archivi siano noti per pubblicarlo e quali informazioni sulla licenza siano disponibili. OPSWAT AIBOM fornisce le prove necessarie per tali verifiche senza richiedere una ricerca su reti esterne.
OPSWAT AIBOM aiuta i team a:
- Identificare gli artefatti dei modelli. Riconoscere i file dei modelli di IA supportati e leggere i metadati disponibili dal loro contenuto
- Abbinare i repository di pubblicazione in modalità offline. Utilizzare un catalogo locale per identificare i repository noti che pubblicano esattamente gli stessi byte del modello, senza ricorrere a servizi esterni
- Informazioni sulle licenze dichiarate da Surface. Rapporto sulle licenze disponibili dichiarate dai registri dei modelli a supporto della governance e delle revisioni relative alle licenze
- Applicare le restrizioni relative alle licenze dei modelli. Facoltativamente, bloccare i file quando la licenza risolta di un modello corrisponde a una restrizione selezionata, indipendentemente dalle regole di licenza del pacchetto software
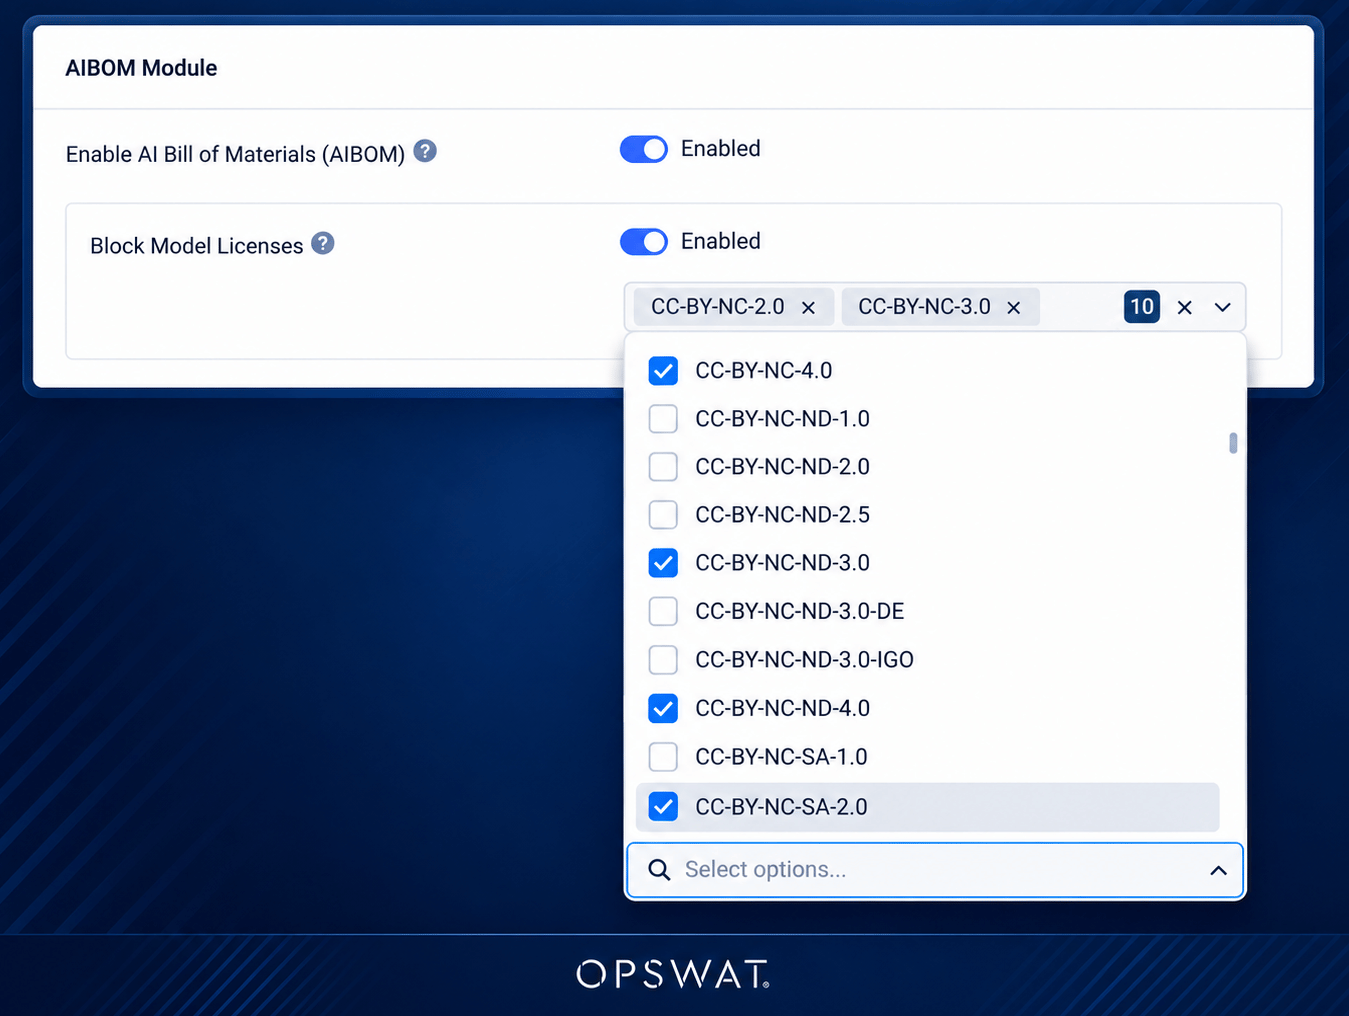
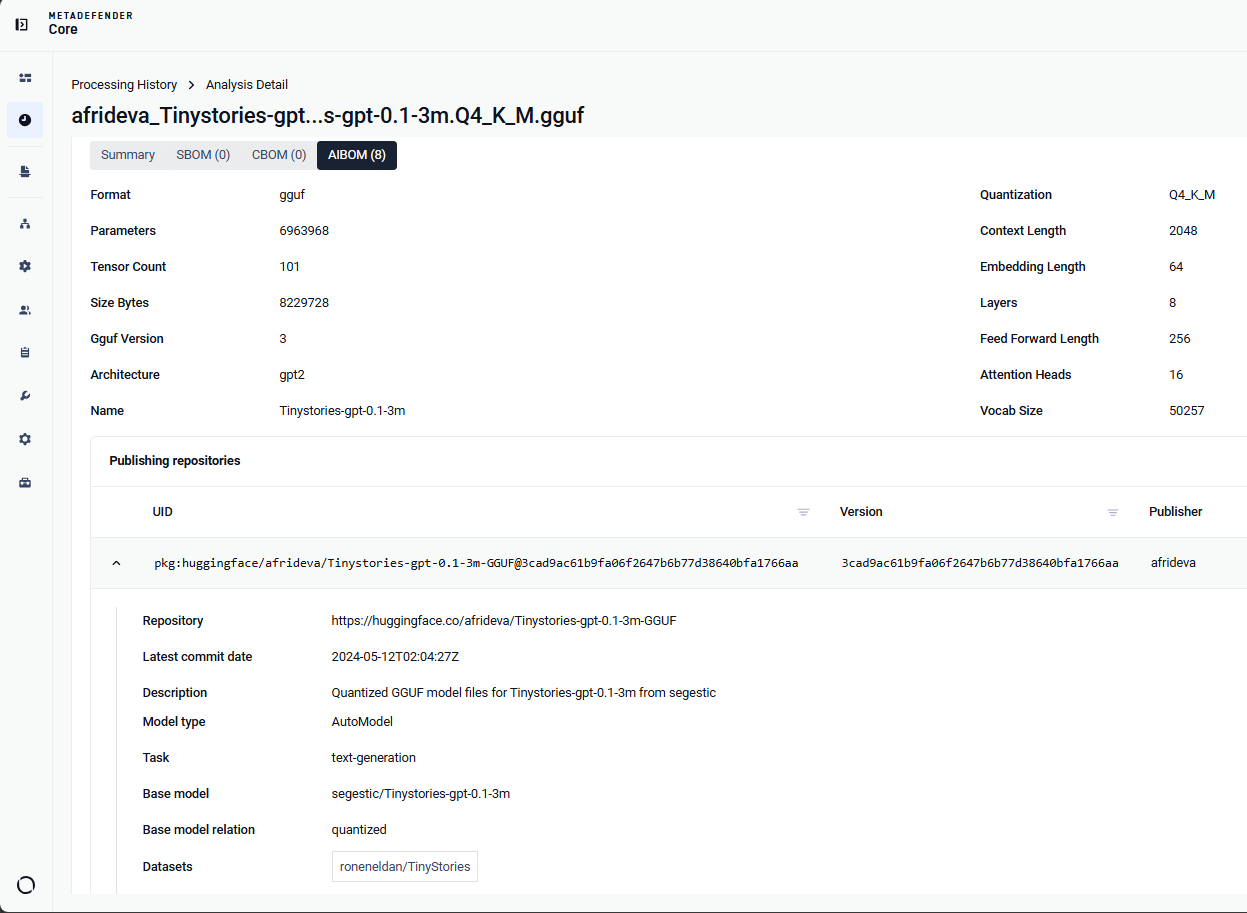
Per l'abbinamento dei repository è necessario il pacchetto del motore più recente. Consultare la documentazione ufficiale di AIBOM all'indirizzo OPSWAT oppure contattare il nostro team di assistenza.
Un unico flusso di lavoro, il report giusto per ogni team
CBOM e AIBOM sono abilitati per impostazione predefinita, mentre i relativi controlli di blocco sono attivabili su richiesta. I team possono raccogliere i risultati prima di decidere quali restrizioni applicare.
CycloneDX e SPDX continuano a concentrarsi sui flussi di lavoro relativi all’esportazione e all’arricchimento degli SBOM. Per ottenere risultati unificati che includano SBOM, CBOM e AIBOM, è possibile esportare il risultato completo in formato JSON o PDF, oppure esportare separatamente ciascun inventario. Che si tratti di analizzare un pacchetto vulnerabile, definire l’ambito di una migrazione crittografica o esaminare un modello di intelligenza artificiale, i team possono utilizzare un unico flusso di lavoro di analisi e condividere i risultati rilevanti per ciascuna decisione.
- SBOM ,
- Annunci di prodotti