Ogni aggiornamento di MetaDefender Endpoint aiuta i team di sicurezza a proteggere le infrastrutture critiche e consente operazioni più efficienti. Questa versione include le piattaforme Windows (v7.6.2609), macOS (v10.4.2609) e Linux (v15.6.2609). Offre agli amministratori un maggiore controllo sul modo in cui Peripheral Media Protection risponde sul campo, fornisce aggiornamenti integrati delle definizioni del motore anti-malware in ambienti completamente isolati (air-gapped) e migliora la visibilità sulla tracciabilità dei file.
Cosa c'è di nuovo in MetaDefender Endpoint
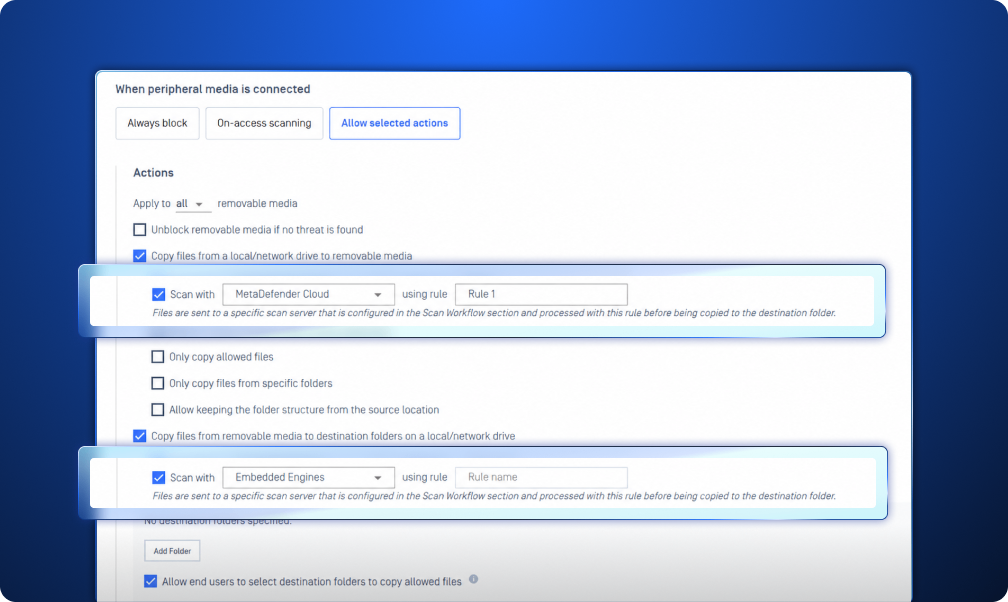
Regole configurabili specifiche per direzione per la protezione delle periferiche Media
I supporti periferici comportano rischi in entrambe le direzioni. I dati possono entrare in un endpoint da supporti rimovibili e i file sensibili possono essere trasferiti dall’endpoint a supporti esterni. Questa versione consente agli amministratori di MetaDefender Endpoint di configurare flussi di lavoro di scansione specifici per ciascuna direzione in Peripheral Media Protection, proteggendo gli endpoint critici da file potenzialmente dannosi e fornendo al contempo un ulteriore livello di controllo sui dati che si spostano da e verso i supporti rimovibili.
Aggiornamento delle definizioni del motore anti-malware integrato in ambienti air-gapped
I team di sicurezza che operano in ambienti completamente isolati (air-gapped) possono ora configurare e aggiornare le definizioni dei motori anti-malware integrati senza bisogno di una connessione a Internet, consentendo alle organizzazioni di mantenere la propria protezione pur tenendo gli endpoint critici separati dalle reti esterne. Ciò offre inoltre agli amministratori un maggiore controllo e una maggiore flessibilità all’interno del proprio ambiente controllato, contribuendo a garantire la protezione senza compromettere l’isolamento richiesto dai sistemi sensibili o critici.
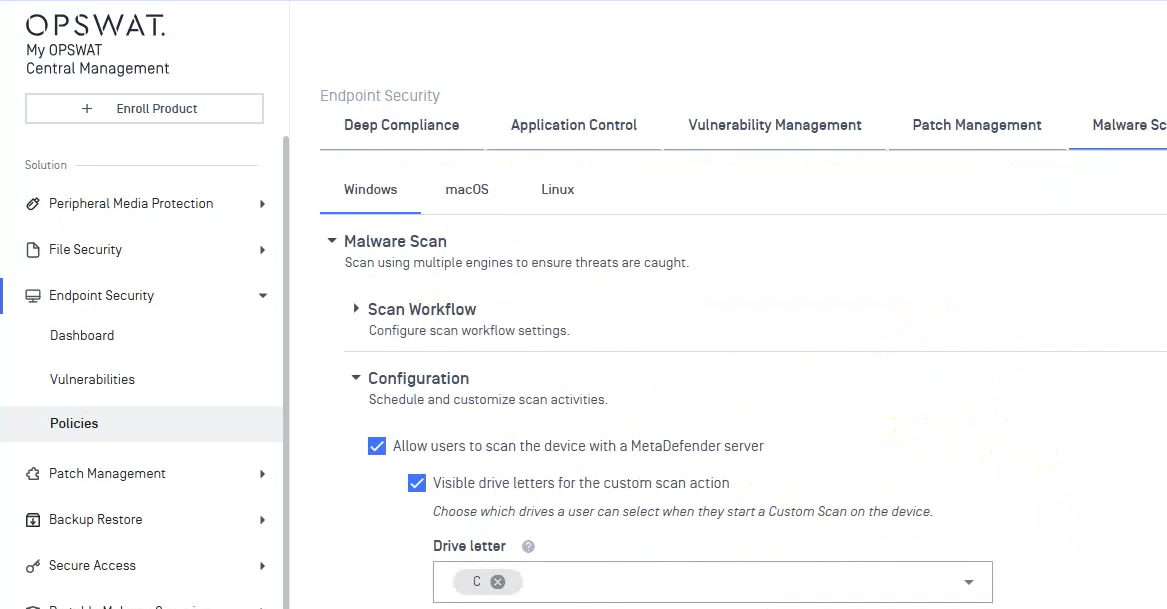
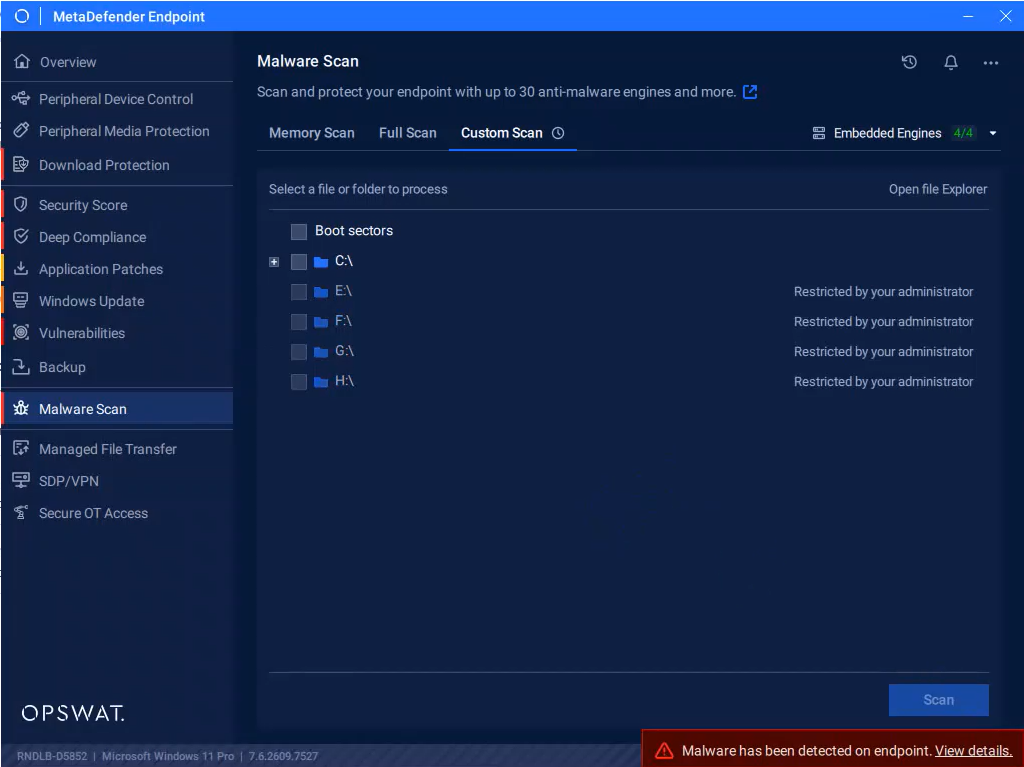
Maggiore controllo sulla scansione personalizzata per gli amministratori
Gli amministratori possono ora controllare quali unità locali gli utenti possono visualizzare e selezionare quando eseguono una scansione personalizzata tramite Malware Scan. Ciò garantisce un controllo più granulare sull'esperienza di scansione e aiuta le organizzazioni ad allineare le posizioni di scansione accessibili agli utenti alle proprie politiche di sicurezza. Limitare la visibilità alle unità appropriate consente agli amministratori di semplificare l'esperienza utente, riducendo al contempo il rischio che gli utenti accedano o eseguano la scansione in posizioni al di fuori dell'ambito previsto.
Estendere le tracce di audit dei file all’intero ecosistema dell’ OPSWAT
MetaDefender Endpoint ora supporta le tracce di audit dei file analizzati dal prodotto per la prima volta, contribuendo a fornire una visione più completa del percorso di un file all’interno dei prodotti dell’ OPSWAT .
Anziché considerare ogni scansione come un evento di sicurezza isolato, questa funzionalità contribuisce a garantire una maggiore visibilità sul percorso dei file all’interno dell’ecosistema OPSWAT . I team di sicurezza possono utilizzare queste informazioni per comprendere meglio dove un file è stato sottoposto a scansione e come si è mosso attraverso i diversi controlli di sicurezza, contribuendo a fornire un contesto più ampio durante le indagini sui file e sugli eventi di sicurezza.
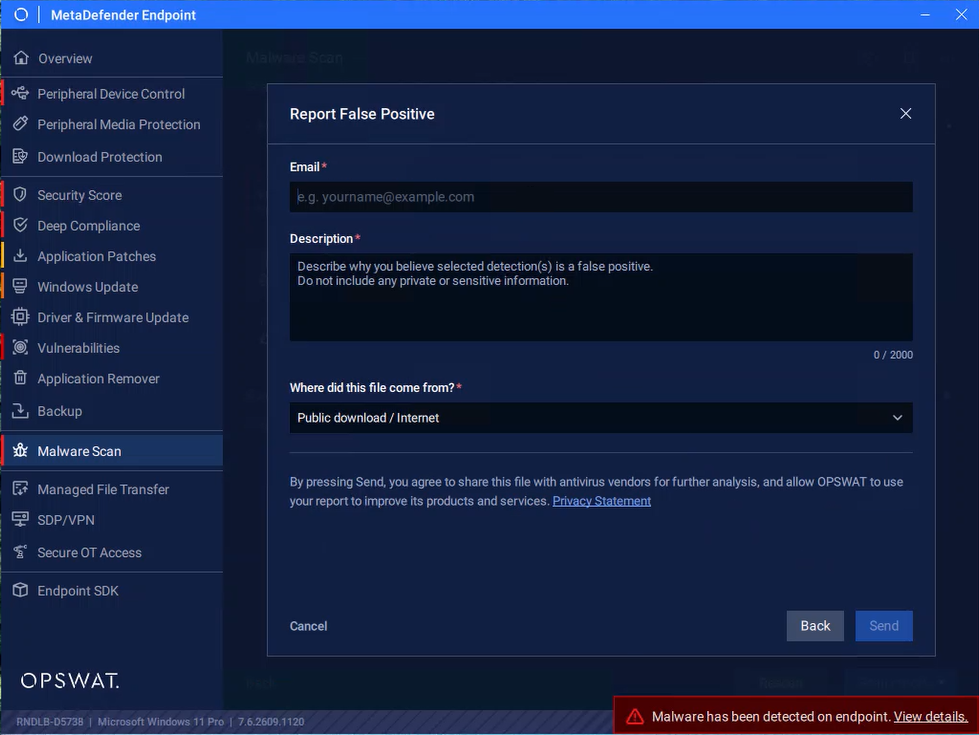
Segnalare i presunti falsi positivi direttamente dalla scansione antimalware
Quando un file legittimo viene erroneamente identificato come dannoso, fornire rapidamente il contesto contribuisce ad accelerare il processo di revisione. Gli utenti possono ora segnalare i presunti falsi positivi direttamente dall'interfaccia di Malware Scan, includendo una motivazione e l'origine del file.
Catturando questo contesto al momento del rilevamento, i team di sicurezza possono ottenere informazioni più rilevanti per le indagini senza dover ricorrere a un flusso di lavoro separato. Ciò semplifica la segnalazione dei presunti falsi positivi, mantenendo al contempo il processo strettamente collegato all'evento di scansione originale.
Novità di MetaDefender Endpoint Validation
Aggiungere dispositivi periferici attendibili all'elenco delle periferiche consentite di Linux
Grazie al nuovo miglioramento apportato alla funzione di convalida di MetaDefender Endpoint per Linux, gli utenti possono ora aggiungere specifici dispositivi periferici in base al produttore, all’ID prodotto o al percorso dell’istanza all’elenco delle eccezioni, escludendoli così dal processo di convalida. Ogni modifica è protetta da un codice di verifica o dalla conferma tramite password dell’amministratore, garantendo così che solo gli utenti autorizzati possano modificare l’elenco
Gli amministratori possono inoltre reimpostare l'elenco dei dispositivi autorizzati ogni volta che lo ritengano necessario. Una volta approvati, i dispositivi presenti nell'elenco non vengono sottoposti a blocchi né a verifiche, garantendo così un metodo controllato per consentire l'utilizzo di periferiche affidabili senza interrompere i flussi di lavoro consolidati.
Una soluzione Endpoint di nuova generazione
Scoprite perché organizzazioni, istituzioni ed enti di tutto il mondo si affidano a MetaDefender Endpoint per proteggere gli endpoint critici. Parlate con un esperto oggi stesso per saperne di più.

