L'ultima versione di MetaDefender Software Supply Chain si concentra su due aspetti contemporaneamente: rendere il prodotto più facile da utilizzare in un ambiente aziendale e rafforzare la protezione dei repository a cui si collega. Questo aggiornamento introduce il Single Sign-On, un ruolo utente in sola lettura e una copertura ampliata dei container JFrog. Oltre a ciò, firma i trasferimenti tra domini (Cross Domain Transfers) con un segreto di accoppiamento, rafforza la politica relativa alle password e riduce il livello di dettaglio dei messaggi di errore. Ecco cosa è cambiato e perché è importante.
Per ulteriori informazioni sulla sicurezza del trasferimento degli artefatti tra ambienti, consultare MetaDefender Software Supply Chain v3.3.0: Trasferimento tra domini.
Cross Domain Transfer ora appone la firma su ogni trasferimento
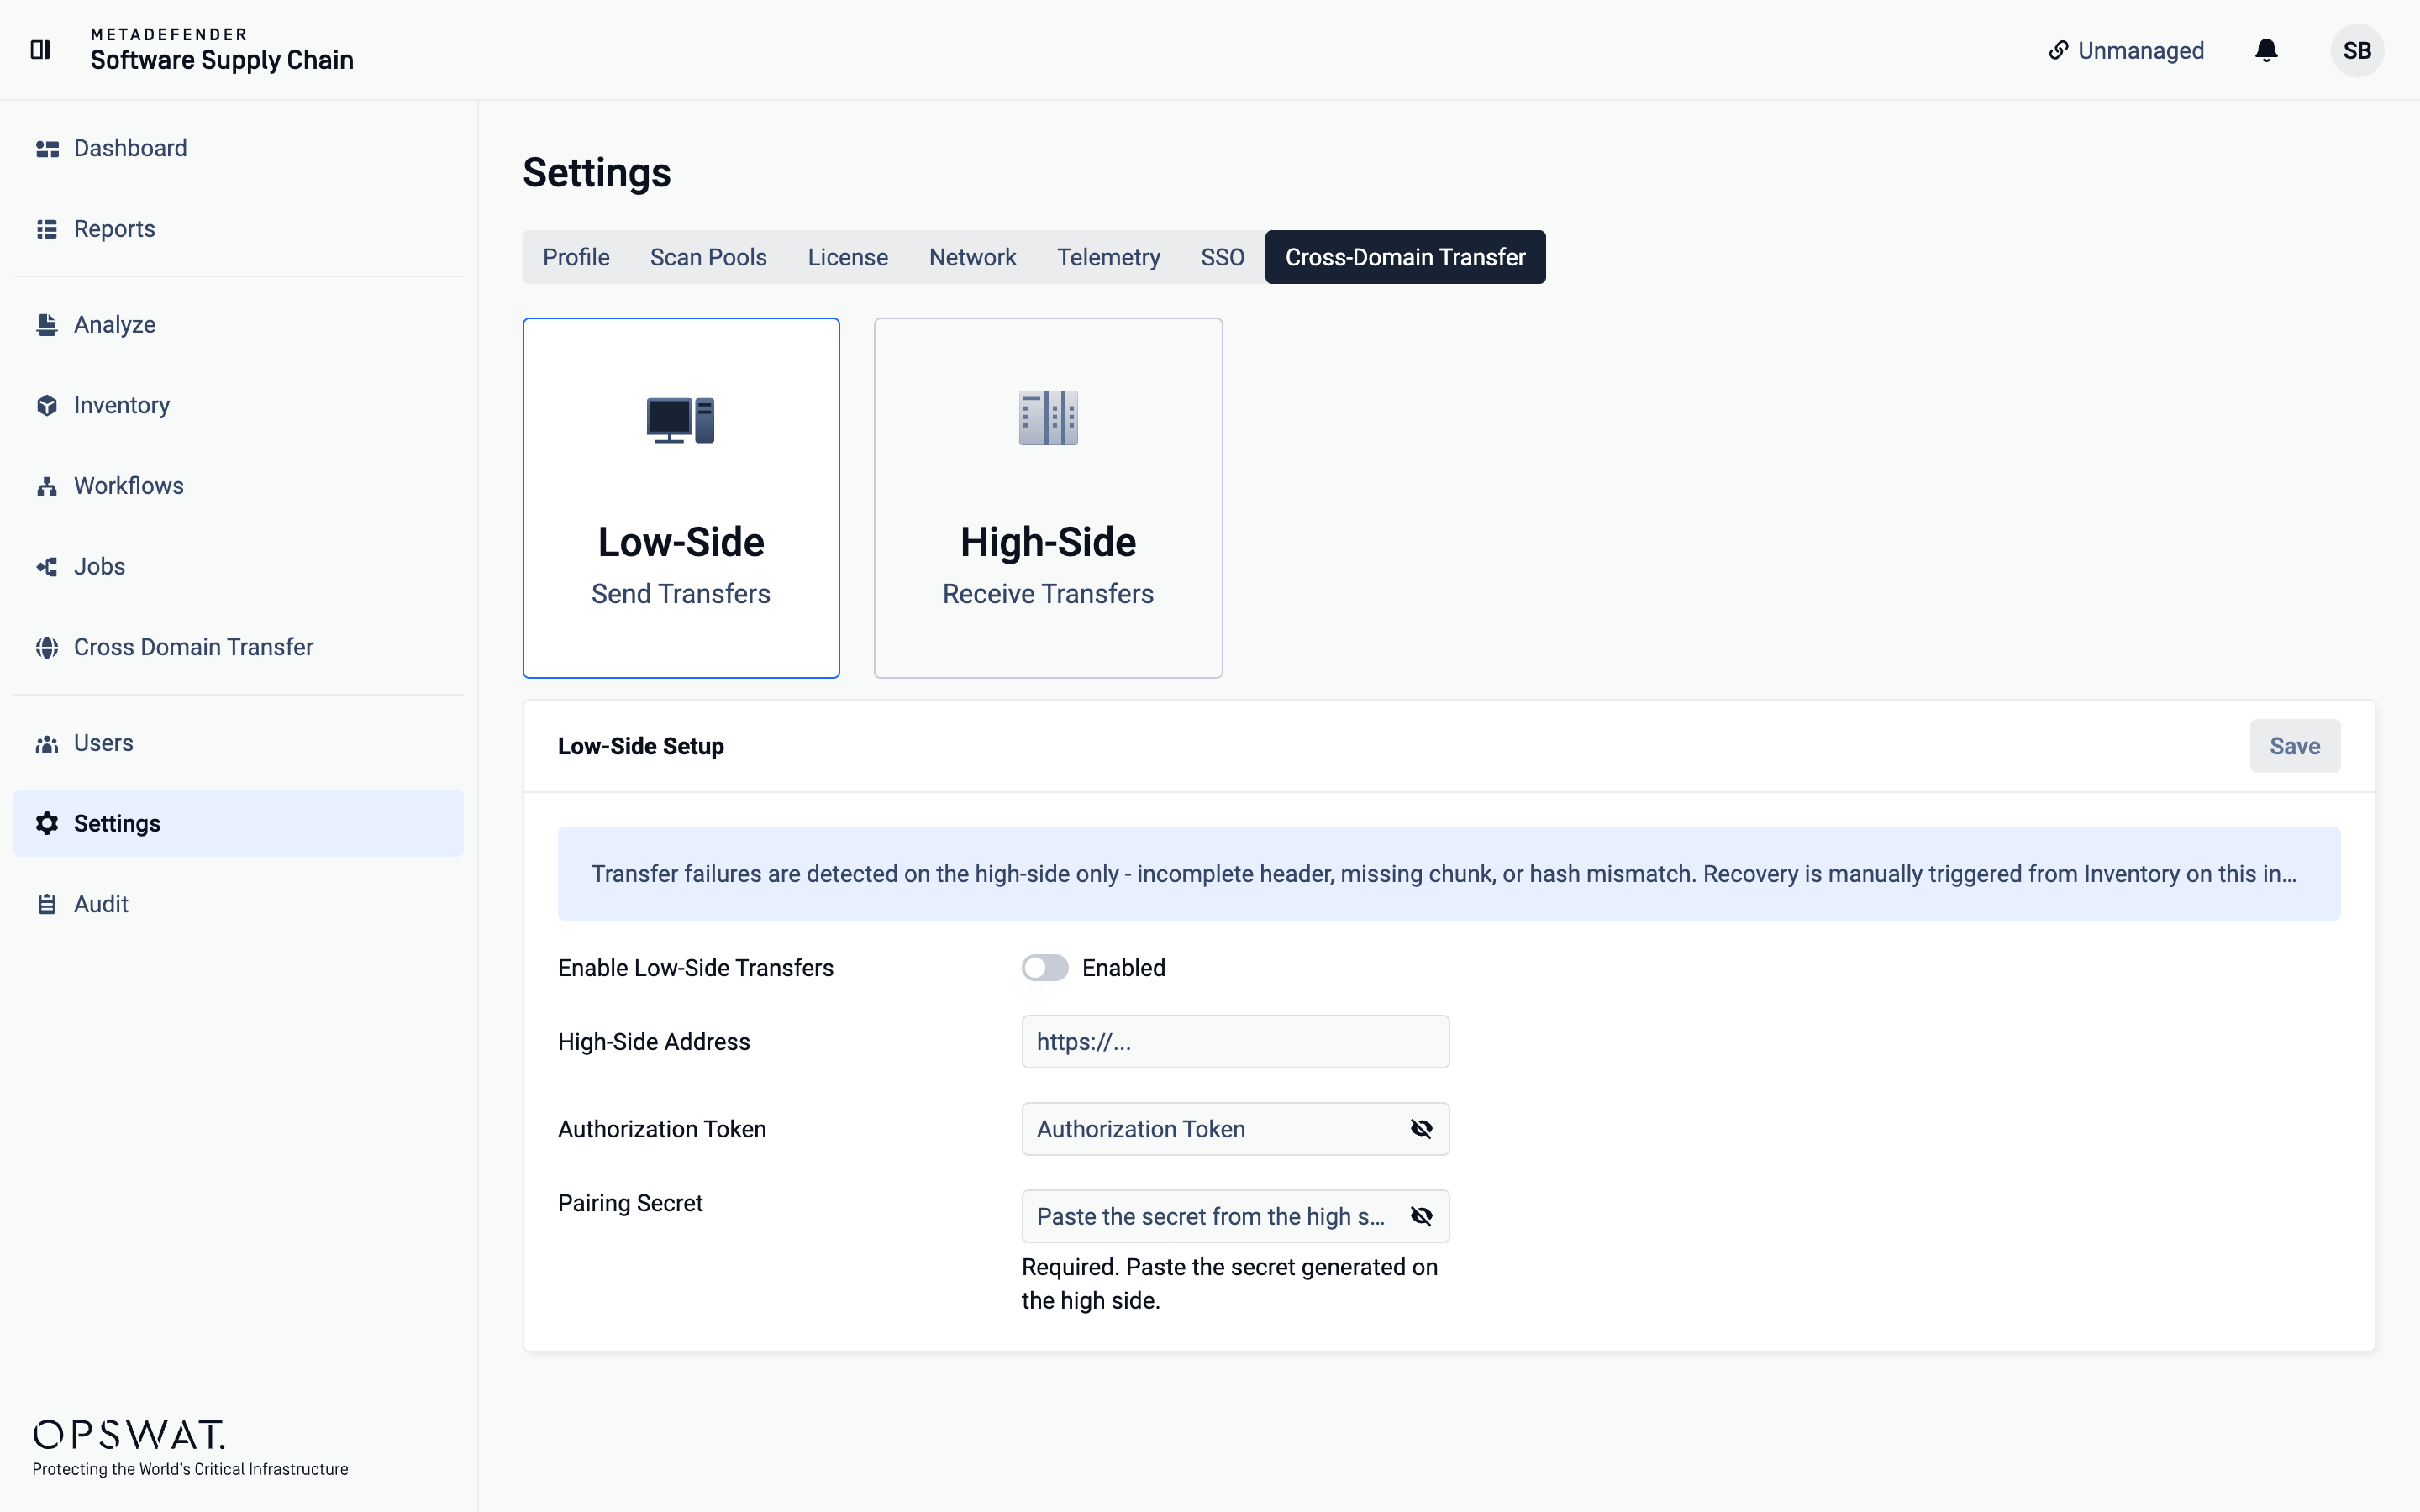
Il trasferimento di codice tra ambienti isolati è una delle operazioni più delicate eseguite da MetaDefender Software Supply Chain ; pertanto, la versione 4.1.0 aggiunge un ulteriore livello di protezione. Oltre al token di autenticazione già utilizzato da Cross Domain Transfer, ogni trasferimento viene ora firmato anche con un segreto di accoppiamento: due segreti anziché uno.
Il punto è la difesa a più livelli: un token può essere compromesso di per sé, ma un token rubato da solo non è più in grado di scrivere in un repository collegato. Deve inoltre dimostrare di possedere il segreto di accoppiamento relativo a quella specifica configurazione. La configurazione richiede due campi segreti, uno per ciascuna parte.
Se si eseguono flussi di lavoro tra domini diversi, verificare la configurazione degli abbinamenti nell'ambito dell'aggiornamento.
Accesso adatto alle aziende: SSO e ruolo in sola lettura
Due modifiche rendono MetaDefender Software Supply Chain più facili da gestire all’interno di un’organizzazione di grandi dimensioni.
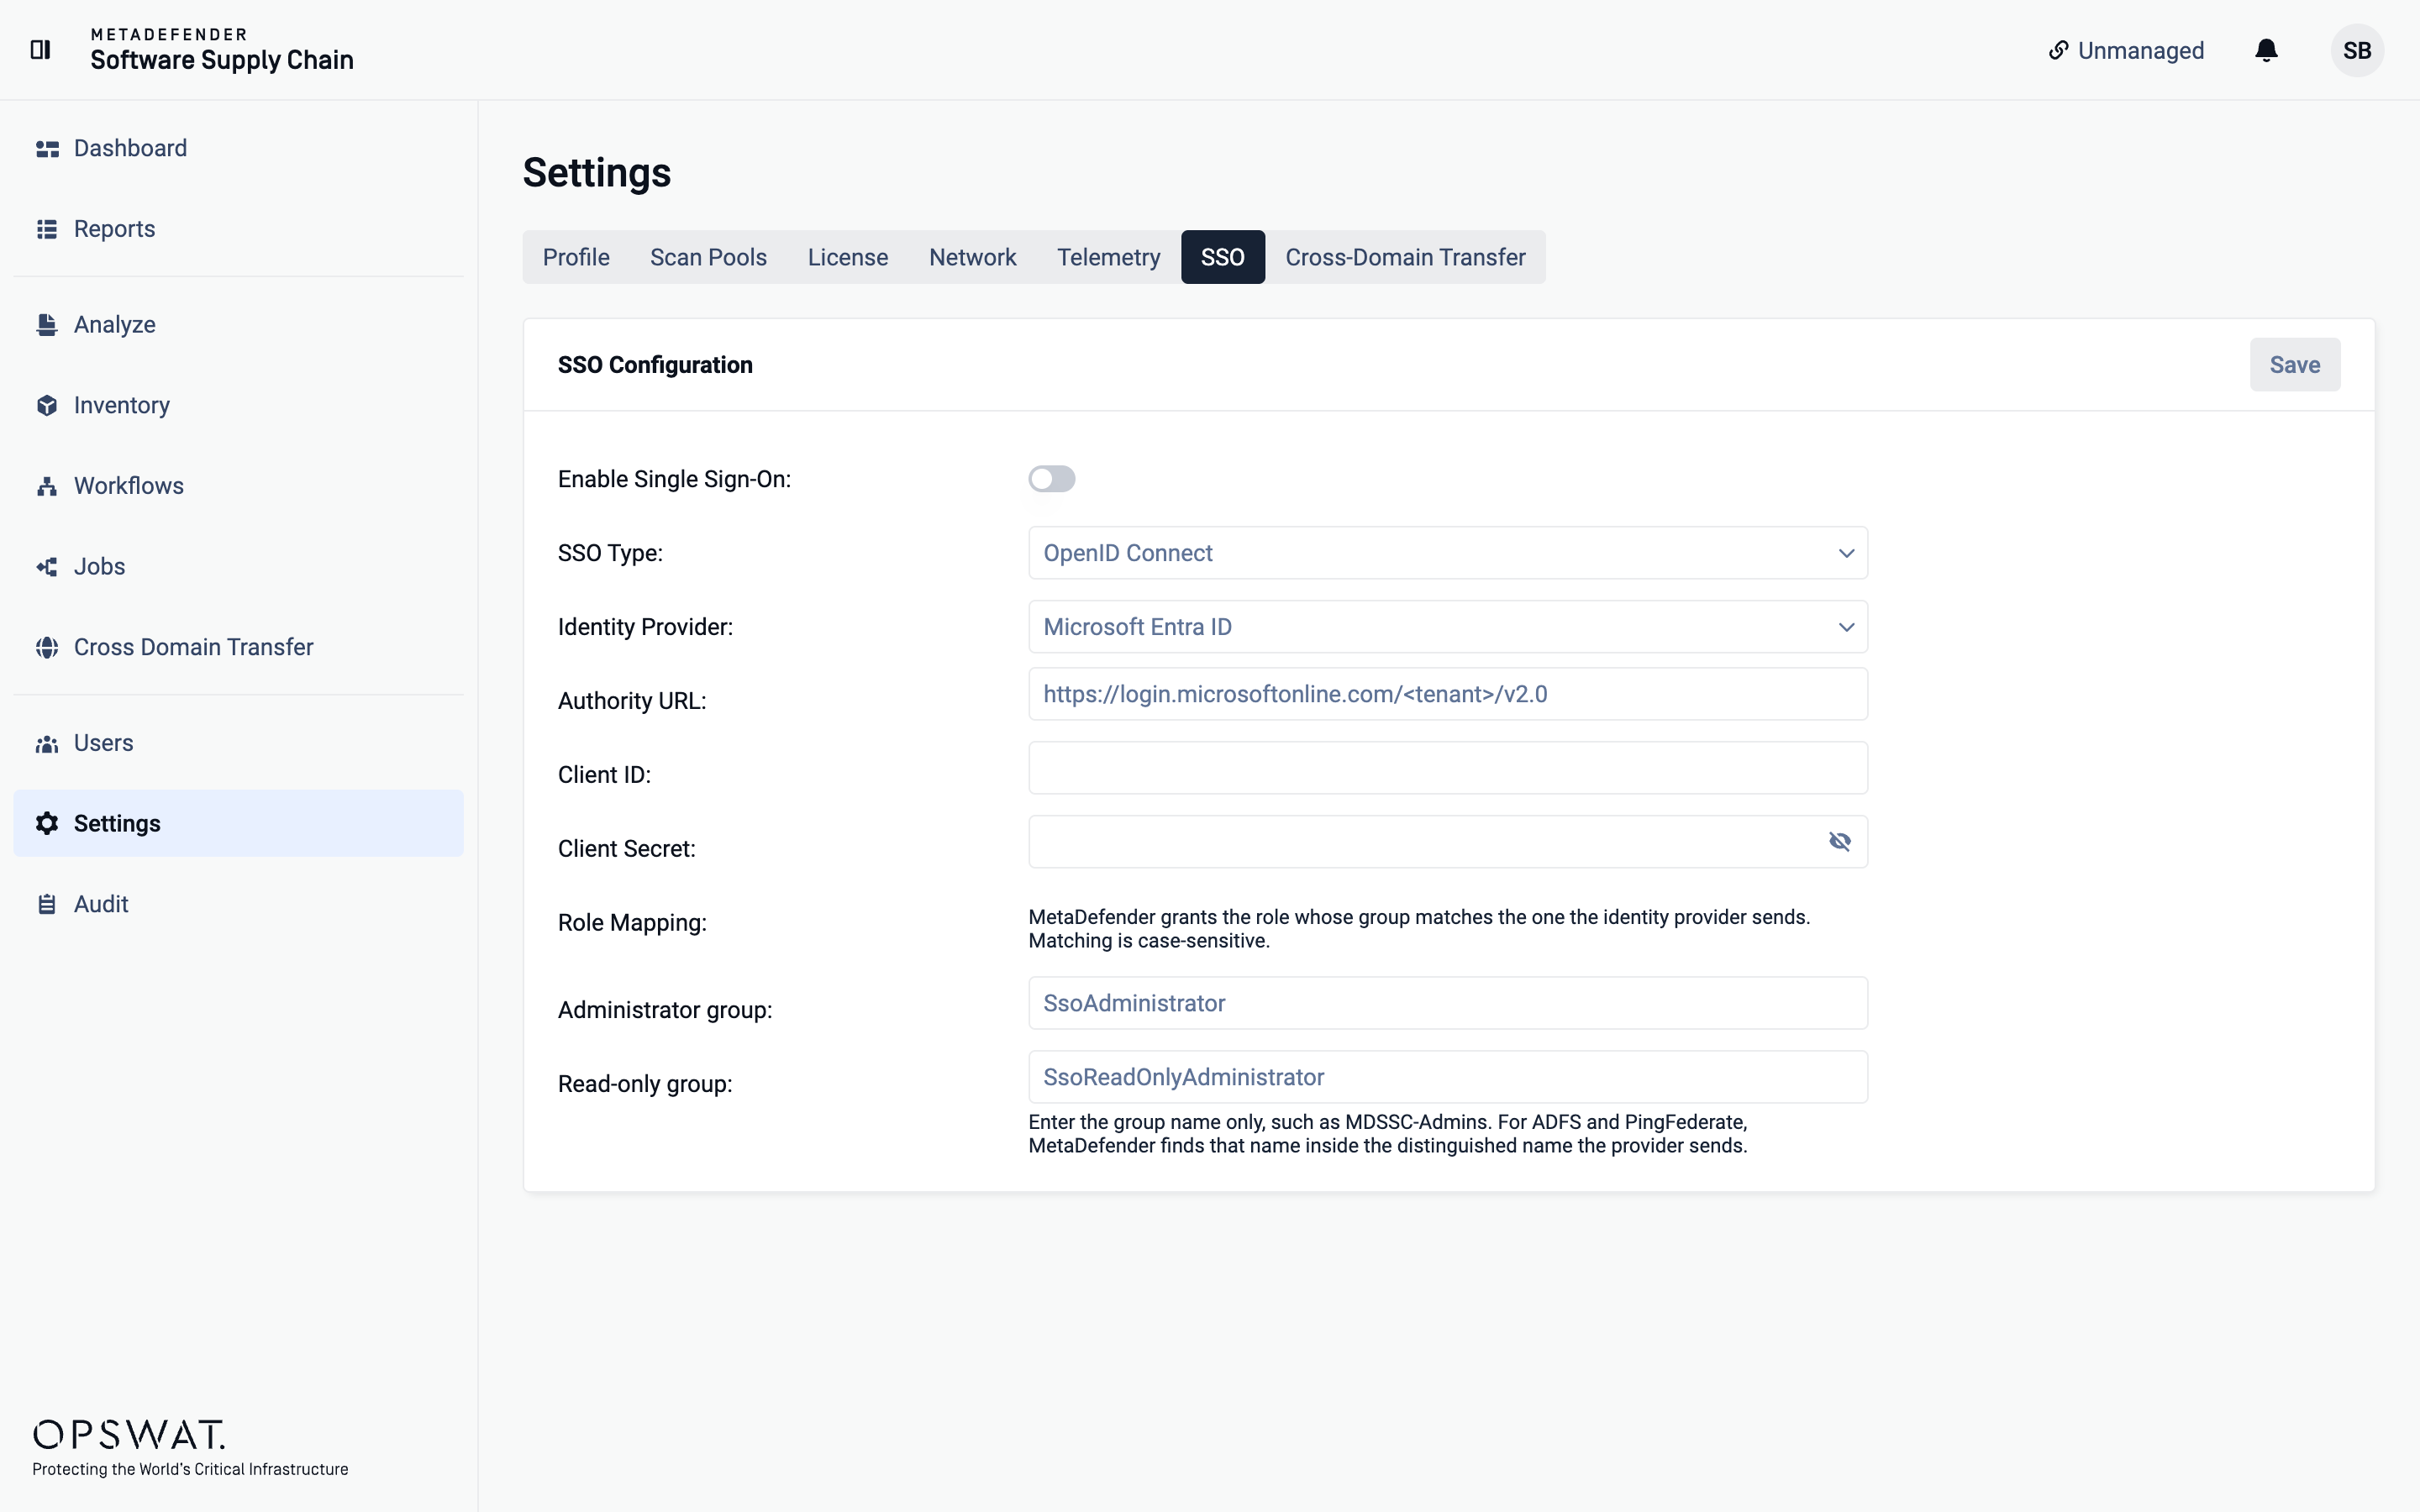
- SSO (Single Sign-On) — Gli utenti possono ora effettuare l'accesso tramite il vostro provider di identità esistente, pertanto l'accesso segue lo stesso processo di autenticazione e disattivazione degli account del resto della vostra infrastruttura.
- Ruolo utente "sola lettura" — Un nuovo ruolo consente di visualizzare le scansioni e i risultati senza diritti di configurazione, in modo che revisori, analisti e parti interessate possano vedere ciò di cui hanno bisogno senza poter modificare le impostazioni.
Insieme, consentono agli amministratori di gestire con maggiore precisione chi può accedere al sistema e quali azioni può compiere una volta entrato.
Ulteriori informazioni su " Container ": Repository JFrog OCI
Il supporto dei container di JFrog si estende ora ai repository di tipo "package" dell'OCI (Open Container Initiative). Ciò include le immagini remote memorizzate nella cache solo tramite digest, senza tag: si tratta di un punto cieco comune, poiché le immagini senza tag, memorizzate solo tramite digest, sono facili da trascurare in un inventario ma continuano comunque a essere eseguite in produzione. Ora è possibile elencarle e analizzarle insieme al resto del proprio registro.
Rafforzamento della sicurezza a tutti i livelli
Oltre alle funzionalità principali, questa versione risolve una serie di vulnerabilità di sicurezza e rafforza la sicurezza complessiva del prodotto:
- Politica sulle password più rigorosa — Le password deboli non sono più accettate.
- Reimpostazione della password con limite di frequenza — L'endpoint per la reimpostazione della password non può più essere utilizzato per inviare un numero illimitato di e-mail.
- Reindirizzamento aperto risolto — I PDF esportati e le e-mail non considerano più attendibile un URL di base controllato da un malintenzionato; l'indirizzo del prodotto è ora un'impostazione di rete.
- Convalida più rigorosa dei ruoli — I ruoli utente non possono più essere impostati su valori non disponibili nell'interfaccia.
- Convalida dei dati in ingresso più rigorosa ed errori meno evidenti — I messaggi di errore ora forniscono meno dettagli, riducendo così le informazioni accessibili a chiunque tenti di sondare il sistema, mentre i limiti di decompressione degli archivi impediscono l’apertura di archivi di dimensioni eccessive o mal formati.
Nessuna di queste è una funzionalità visibile nell'interfaccia, ma ciascuna di esse affronta un modo in cui il prodotto avrebbe potuto essere utilizzato in modo improprio.
Miglioramenti della qualità della vita
Due piccole novità completano questa edizione:
- Le Impostazioni ora generano e salvano automaticamente una chiave " API ", quindi non è più necessario crearla manualmente.
- Un nuovo endpoint pubblico GET /api/version restituisce la versione attualmente in esecuzione per i controlli di integrità e il monitoraggio.
Passa alla versione più recente oggi stesso
Questa versione è stata progettata per rendere MetaDefender Software Supply Chain più sicuri da collegare e più facili da gestire: trasferimenti firmati, accesso tramite provider di identità, un ruolo di sola lettura e una copertura più ampia dei container, oltre a una serie di misure di rafforzamento della sicurezza. Verificate la configurazione dell’accoppiamento per i trasferimenti tra domini nell’ambito dell’aggiornamento, quindi sfruttate il SSO e il nuovo ruolo per allineare l’accesso al resto del vostro ambiente.
Disponibile su My e sul portale OPSWAT™.