Sanità | Storie di clienti
OPSWAT Blog
Sicurezza dei file
Disarmamento e ricostruzione dei contenuti (CDR): i 8 migliori fornitori nel 2026
Le minacce basate sui file continuano a rappresentare uno dei rischi più persistenti e difficili da individuare per le aziende, dagli exploit zero-day nei documenti alle minacce APT nascoste in file apparentemente innocui. Mentre le organizzazioni si impegnano a proteggere ogni file che entra nel loro ambiente, la tecnologia CDR (Content Disarm and Reconstruction) è diventata un livello di difesa fondamentale.
Articoli in evidenza
Iscriviti alla newsletter di OPSWAT
Rimani aggiornato sulle ultime novità relative all’ OPSWAT , insieme alle informazioni sugli eventi e alle notizie che stanno dando impulso al settore.
Scopri la protezione delle infrastrutture critiche in uno dei Global Experience Labs di OPSWAT
Approfondimenti sul settore
Leggete le storie di tendenza che stanno guidando il mondo della cybersecurity.
20 novembre 2026 | Email Security
Email Security Per il settore dell'energia e dei servizi pubblici: cosa verificare prima dell'acquisto
Verificate la sicurezza delle e-mail nel settore energetico e dei servizi pubblici prima dell’acquisto: controllate i file prima della consegna, definite i criteri di accettazione e rafforzate la difesa a più livelli tra IT e OT.
12 novembre 2026 | Notizie dal settore
L'indagine SANS 2026 sullo stato degli ICS/OT Security s registra il più grande aumento in un solo anno degli incidenti relativi agli ICS/OT
Il sondaggio SANS 2026 "State of ICS/OT Security " rivela un forte aumento degli incidenti che hanno interessato i sistemi ICS e OT. Un intervistato su tre ha segnalato un incidente relativo a sistemi ICS/OT quest'anno.
22 ottobre 2026 | Sicurezza di Cloud
Come aggiungere la scansione antimalware ai caricamenti di file su AWS
Ogni applicazione che accetta il caricamento di file su AWS, che si tratti di un portale clienti basato su S3, di un flusso di lavoro interno per i documenti o di un’ API e che acquisisce allegati, necessita di un punto di controllo per la scansione, al fine di garantire che i file siano privi di malware prima di essere archiviati o elaborati.
18 novembre 2026 | Marchio
Cosa può insegnarci la progettazione degli aerei in merito alla prossima interruzione delle infrastrutture critiche
Sulla scia delle recenti interruzioni di servizio che hanno colpito Microsoft, la FAA, United Airlines, Amtrak e Chase, Benny Czarny, fondatore e CEO di OPSWAT , attinge alla sua esperienza di pilota con abilitazione al volo strumentale per sostenere che le infrastrutture critiche dovrebbero adottare gli stessi principi di ridondanza, resilienza e preparazione ai guasti utilizzati nel settore dell’aviazione. Sottolinea che i backup tradizionali presentano spesso le stesse vulnerabilità dei sistemi primari, lasciando le organizzazioni esposte a interruzioni su vasta scala. Man mano che l’intelligenza artificiale viene sempre più integrata nelle operazioni critiche, questi rischi diventano più complessi, richiedendo architetture di backup realmente indipendenti, in grado di mantenere le funzioni essenziali in caso di guasto dei sistemi primari. Czarny esorta i leader aziendali e tecnologici a testare rigorosamente le proprie strategie di ripristino, eliminare i singoli punti di guasto e garantire la continuità operativa prima che la prossima interruzione metta alla prova i loro sistemi — e le persone che da essi dipendono.
20 novembre 2026 | Email Security
Email Security Per il settore dell'energia e dei servizi pubblici: cosa verificare prima dell'acquisto
Verificate la sicurezza delle e-mail nel settore energetico e dei servizi pubblici prima dell’acquisto: controllate i file prima della consegna, definite i criteri di accettazione e rafforzate la difesa a più livelli tra IT e OT.
23 settembre 2026 | Direzione di Endpoint
OT Patch Management e per ambienti isolati: il flusso di lavoro completo per l'applicazione delle patch offline
La gestione delle patch OT è il processo che consiste nell’identificare, classificare per priorità, convalidare e distribuire aggiornamenti software e firmware nei sistemi di tecnologia operativa e di controllo industriale, senza esporre i processi produttivi a tempi di inattività non pianificati o a rischi per la sicurezza.
20 novembre 2026 | Sicurezza di Supply Chain
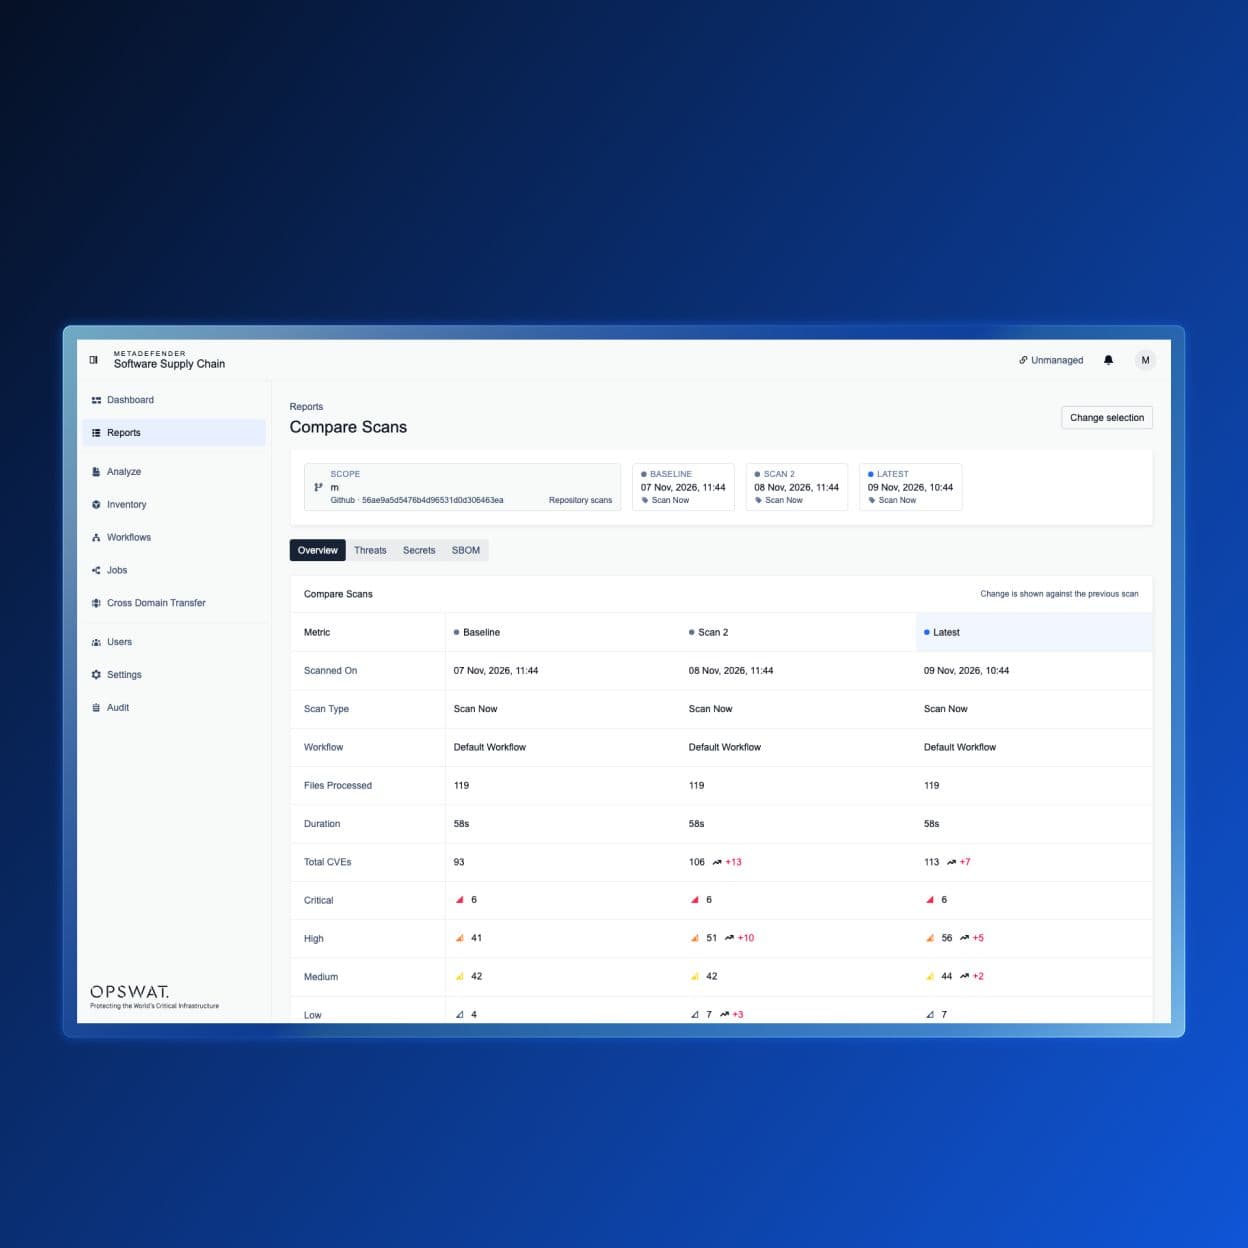
MetaDefender Software Supply Chain™ v4.3.0: Ristrutturazione della piattaforma, aggiornamenti con un solo clic e confronto delle vulnerabilità
MetaDefender Software Supply Chain La versione 4.3.0 offre ai team di sicurezza un modo diretto per ottenere queste informazioni, grazie a nuovi stati di scansione e a una scheda “Cronologia” che mostra ogni fase di una scansione, la sua durata e l’eventuale motivo di errore.
19 novembre 2026 | Analisi del malware
CVE-2026-111760: Esecuzione di codice da remoto tramite repository Git dannosi
OPSWAT L'Unità 515 analizza la vulnerabilità CVE-2026-111760, un difetto di troncamento dei numeri interi in Git che consente l'esecuzione di codice da remoto tramite repository dannosi. Scopri come mitigarla.
20 novembre 2026 | OEM
Vi presentiamo la nuova esperienza OESIS OK
Oggi lanciamo una versione rinnovata del programma di certificazione OESIS OK: un nuovo sito web che illustra il programma in pochi minuti e una nuova procedura di invio tramite il portale OEM che consente di presentare e gestire la propria certificazione da un'unica piattaforma.
20 novembre 2026 | Sicurezza di Supply Chain
MetaDefender Software Supply Chain™ v4.3.0: Ristrutturazione della piattaforma, aggiornamenti con un solo clic e confronto delle vulnerabilità
MetaDefender Software Supply Chain La versione 4.3.0 offre ai team di sicurezza un modo diretto per ottenere queste informazioni, grazie a nuovi stati di scansione e a una scheda “Cronologia” che mostra ogni fase di una scansione, la sua durata e l’eventuale motivo di errore.
21 aprile 2026 | Threat Intelligence
Il malware evasivo ha superato i limiti dei tradizionali sistemi di rilevamento basati su macchine virtuali
Il malware evasivo è sempre più spesso progettato per individuare e aggirare gli ambienti sandbox tradizionali, lasciando i team di sicurezza con valutazioni di cui non possono fidarsi completamente.
19 novembre 2026 | Rilevamento delle vulnerabilità zero-day
Il 42,5% del tempo dei team IT e di sicurezza è dedicato ad attività di sicurezza relative ai file
La maggior parte delle organizzazioni non è in grado di avere una visione completa del ciclo di vita dei propri file, il che comporta una perdita di tempo per gli analisti e induce i CISO a fornire rapporti sulla maturità che non trovano riscontro nei dati. Una valutazione per singolo file, abbinata a controlli incentrati sulla prevenzione, offre a entrambi i team una base misurabile.
19 novembre 2026 | Sicurezza dell'IA
Gli script di exploit generati dall'intelligenza artificiale prendono di mira i controller dei sistemi idrici ed elettrici
La velocità di rilevamento e la capacità di adattamento determinano il risultato. MetaDefender La pipeline a cinque livelli di Aether è progettata per individuare il codice di exploit che varia ad ogni esecuzione.
Categorie
Scopri la protezione delle infrastrutture critiche in uno dei Global Experience Labs di OPSWAT
Seguiteci sui social Media
Seguite OPSWAT su LinkedIn, Facebook, Twitter e YouTube per saperne di più!
Ti presentiamo i nostri esperti
Approfondimenti dei leader che stanno definendo l'approccio dell'OPSWATalla protezione delle infrastrutture critiche.
OPSWAT Notizie
Scoprite le ultime novità e i successi di OPSWAT , compresi i rilasci dei prodotti, gli eventi e gli aggiornamenti culturali.
Rimanete aggiornati con OPSWAT!
Iscriviti oggi stesso per ricevere gli ultimi aggiornamenti sull'azienda, le notizie, le informazioni sugli eventi e molto altro ancora.