- Punti di forza
- Microsoft Defender per Office 365 è sufficiente per la tua organizzazione?
- Cosa protegge Microsoft Defender per Office 365?
- In che modo i piani di sicurezza di Microsoft 365 modificano la tua protezione?
- Quali sono i limiti degli allegati sicuri e i rischi residui legati ai file?
- In che modo la sanificazione dei file si differenzia dal rilevamento e dal blocco?
- Quali ulteriori controlli di sicurezza dei file di Microsoft 365 dovresti valutare?
- Come si dovrebbero confrontare le opzioni di sicurezza dei file di Microsoft 365?
- In che modo " MetaDefender " per Microsoft 365 amplia la protezione nativa
- Quale strategia di protezione dei file di Microsoft 365 è più adatta al tuo livello di rischio?
- Domande frequenti (FAQ)
Punti di forza
- Il volume delle minacce rende l'esposizione residua una questione di competenza del consiglio di amministrazione. Microsoft riferisce di elaborare ogni giorno 100 trilioni di segnali di sicurezza; agli autori degli attacchi basta un solo file, link o percorso di credenziali che vada a buon fine per causare un impatto sull’azienda.
- La sufficienza è una scelta basata sul rischio, non un giudizio universale. Il fatto che Defender per Office 365 sia sufficiente per la vostra organizzazione dipende dal livello di licenza, dalla maturità della configurazione, dall’estensione delle attività di collaborazione e dalle conseguenze di un attacco riuscito veicolato tramite file.
- La copertura varia a seconda del piano. Exchange Online Protection, il Piano 1 e il Piano 2 offrono funzionalità di prevenzione, indagine e automazione sempre più avanzate; tuttavia, la sottoscrizione di un piano non garantisce che ogni politica sia configurata correttamente.
- Il rischio residuo si concentra in determinate condizioni dei file. I file protetti da password , gli archivi annidati, i documenti con formato non corretto e le minacce “zero-day” elusive hanno maggiori probabilità di sfuggire ai sistemi di rilevamento nativi.
- Il rilevamento e il blocco sono due operazioni diverse dalla sanificazione dei file. Il Content Disarm and Reconstruction (CDR) rimuove i componenti rischiosi e ricostruisce un file utilizzabile, anziché limitarsi a consentirne l'accesso o a bloccarlo completamente.
- Un approccio a più livelli può ridurre l'esposizione residua senza interrompere il flusso della posta. MetaDefender™ per Microsoft 365 aggiunge al tenant Microsoft 365 la scansione multipla, la tecnologia Deep CDR™, il sandboxing basato su emulazione fast-pass e il rilevamento del malware prima dell'esecuzione basato sull'intelligenza artificiale, senza necessità di modificare i record MX né di installare nuovo hardware.
Microsoft Defender per Office 365 è sufficiente per la tua organizzazione?
Microsoft Defender per Office 365 è la principale soluzione di sicurezza per la posta elettronica e la collaborazione offerta da Microsoft per Microsoft 365, che fornisce protezione anti-phishing, anti-malware, Safe Links e Safe Attachments su Exchange Online, Teams, SharePoint Online e OneDrive. Il livello di copertura dipende dal livello di licenza, dalla configurazione delle politiche e dal tipo di file, lasciando alcune organizzazioni esposte a minacce zero-day e a minacce evasive veicolate dai file.
Microsoft 365 è il punto di convergenza tra comunicazione aziendale, collaborazione e scambio di file, il che lo rende un bersaglio di grande valore per gli hacker. Microsoft riporta:
- analizzando in media 5 miliardi di e-mail al giorno per proteggere gli utenti da malware e phishing,
- bloccando ogni giorno 4,5 milioni di nuovi file di malware,
- e elaborando 100 trilioni di segnali di sicurezza ogni giorno.
Per i responsabili della sicurezza, la domanda è se i controlli nativi forniscano una protezione dei file sufficientemente convalidata per il modo in cui la loro organizzazione scambia effettivamente i file tramite e-mail, Teams, SharePoint Online e OneDrive. In pratica, l’adeguatezza di Microsoft Defender per Office 365 dipende dalla tolleranza al rischio, dal livello di licenza e dal tipo di file che transitano quotidianamente nel proprio tenant. La protezione nativa offre ai clienti di Microsoft 365 una solida base di sicurezza, ma una base non equivale a una strategia completa di affidabilità dei file che copra i flussi di lavoro della posta elettronica e della collaborazione. Possono insorgere rischi residui quando un file non può essere ispezionato completamente, quando un comportamento dannoso non viene identificato durante l’analisi iniziale o quando una minaccia viene scoperta solo dopo che gli utenti potrebbero avervi già avuto accesso.
Fattori che dovrebbero guidare la decisione:
- Maturità delle licenze e della configurazione: verifica che le funzionalità del Piano 1 o del Piano 2 siano abilitate, ottimizzate e convalidate.
- Impatto della collaborazione: quanta attività relativa ai file si svolge su Microsoft Teams, SharePoint Online e OneDrive rispetto alla sola posta elettronica.
- Complessità dei file: presenza di file protetti da password, archivi annidati e strutture di documenti non convenzionali.
- Requisiti di conformità: se le autorità di regolamentazione richiedono prove documentate e verificabili relative alla gestione dei file.
- Conseguenze di un errore: quanto costerebbe alla vostra organizzazione, dal punto di vista operativo e finanziario, un attacco tramite file andato a buon fine.
Quando la protezione nativa può essere sufficiente
Le organizzazioni con profili di rischio standard, una gestione matura della sicurezza Microsoft, politiche ben definite e uno scambio limitato di file ad alto rischio spesso ottengono una protezione adeguata da un’implementazione di Defender per Office 365 correttamente configurata. In questo contesto, per “adeguata” si intende una configurazione convalidata, processi attivi di indagine e risposta, oltre alla licenza abilitata.
Quando la protezione dei nativi potrebbe richiedere un ulteriore livello di protezione
Le condizioni di rischio elevato modificano la valutazione di adeguatezza: dati soggetti a regolamentazione, operazioni critiche, proprietà intellettuale di alto valore, frequente scambio di file con soggetti esterni e bassa tolleranza all’esposizione post-consegna. Le organizzazioni che si trovano in tali condizioni necessitano spesso di un’ispezione più approfondita dei file, di una sanificazione proattiva e di prove di audit più dettagliate rispetto a quelle fornite dai soli controlli nativi.
Cosa protegge Microsoft Defender per Office 365?
Microsoft Defender per Office 365 protegge la posta elettronica, i collegamenti, gli allegati e i flussi di lavoro di collaborazione supportati, fornendo inoltre segnalazioni relative all’anti-impersonificazione e agli utenti compromessi nei piani applicabili. La disponibilità e il funzionamento di ciascuna funzionalità dipendono dalla licenza, dal supporto del carico di lavoro e dalla configurazione dei criteri; pertanto, è necessario verificare questi aspetti singolarmente, anziché dare per scontato che funzionino come un unico pacchetto.
- Allegati sicuri: valuta i file supportati ricorrendo alla tecnica di "detonazione" e ad azioni basate sul verdetto, quali il blocco, il monitoraggio o la consegna dinamica.
- Collegamenti sicuri: valutazione dell'URL al momento del clic e riscrittura dei collegamenti, operazioni distinte dall'ispezione degli allegati o del contenuto dei file.
- Protezione contro il phishing e l'usurpazione d'identità: analisi delle informazioni relative allo spoofing, analisi delle informazioni relative alle caselle di posta elettronica e rilevamento dell'usurpazione d'identità in scenari di ingegneria sociale e di compromissione delle e-mail aziendali (BEC).
- Indagini e risposta: segnalazione, indagini e risposta automatizzate e ricerca delle minacce, con un livello di approfondimento che varia a seconda del piano e del personale disponibile nel SOC.
- Copertura di Teams, SharePoint Online e OneDrive: Microsoft protegge i file supportati in questi ambienti, ma il comportamento esatto varia a seconda della licenza, dei criteri e dello stato del file. I file di Teams vengono solitamente archiviati in SharePoint Online o OneDrive, pertanto gli amministratori dovrebbero verificare il percorso di archiviazione effettivo e l'ambito dei criteri, anziché dare per scontato che Teams offra una copertura separata e uniforme.
In che modo i piani di sicurezza di Microsoft 365 modificano la tua protezione?
Exchange Online Protection, Microsoft Defender per Office 365 - Piano 1 e Piano 2 rappresentano livelli di sicurezza distinti, piuttosto che impostazioni incrementali all'interno di un unico prodotto. Verificate sempre i dettagli aggiornati relativi alle funzionalità e alle licenze consultando la documentazione Microsoft, poiché la composizione dei pacchetti e i prerequisiti possono subire modifiche.
Piano | Cosa offre |
Funzionalità di base per la protezione da malware, spam e phishing, protezione contro lo spoofing e controlli sul flusso di posta e sulla quarantena | |
Aggiunge "Allegati sicuri", "Link sicuri", rilevamenti in tempo reale e funzionalità anti-phishing avanzate, come la protezione dall'usurpazione dell'identità di utenti e domini, oltre alle funzionalità di sicurezza integrate per tutte le caselle di posta cloud | |
Aggiunge attività di indagine e ricerca delle minacce, analisi delle campagne, indagine e risposta automatizzate e formazione tramite simulazione di attacchi, oltre a quanto previsto dal Piano 1 |
Il semplice possesso di un piano non garantisce una protezione uniforme. Confrontate le licenze assegnate, le politiche abilitate, i destinatari protetti e le impostazioni dei carichi di lavoro con il vostro ambiente effettivo attraverso una revisione della configurazione e test controllati. Anche la sicurezza integrata richiede comunque la verifica che le protezioni corrette siano attive proprio dove servono.
Quali sono i limiti degli allegati sicuri e i rischi residui legati ai file?
Il rischio residuo dopo l'implementazione di Safe Attachments si concentra su una serie specifica di condizioni relative ai file e su lacune nei tempi di consegna.
- Malware sconosciuto e zero-day: il sandboxing, la valutazione della reputazione e l’apprendimento automatico consentono di identificare molte minacce sconosciute, ma nessun sistema di rilevamento garantisce l’individuazione di ogni file mai visto prima, e il malware evasivo può ritardare o impedire il raggiungimento di un verdetto definitivo.
- Documenti utilizzati come armi e con formato non corretto: contenuti attivi, macro, oggetti incorporati e strutture di file deliberatamente alterate complicano l'analisi, creando una sfida diversa che consiste nel rimuovere i componenti superflui del file prima che gli utenti interagiscano con esso.
- File annidati e archivi complessi: archivi all’interno di altri archivi, documenti incorporati e strutture di dimensioni eccessive o insolite possono superare i limiti di profondità di ispezione o di elaborazione.
- File protetti da password e crittografati: gli strumenti di sicurezza standard non sono in grado di ispezionare completamente i contenuti crittografati senza la password, costringendo a scegliere tra il blocco, la messa in quarantena, la revisione manuale o un flusso di lavoro sicuro per l'invio della password.
- La finestra di esposizione post-consegna: il rilevamento retroattivo e la correzione automatica riducono il tempo di permanenza, ma differiscono dalla prevenzione dell'accesso a contenuti rischiosi prima della consegna.
- Lacune di configurazione: l’ambito di applicazione delle politiche, le eccezioni, le regole relative ai mittenti attendibili e le impostazioni incoerenti tra utenti o domini spesso spiegano una parte maggiore del rischio residuo rispetto alla tecnologia di rilevamento sottostante.
“La sicurezza della posta elettronica basata sul rilevamento funziona in modo eccellente contro le minacce note. Tuttavia, da sola, non è più sufficiente per i modelli di minaccia documentati da Microsoft nel primo trimestre del 2026.»
In che modo la sanificazione dei file si differenzia dal rilevamento e dal blocco?
Cosa fanno i sistemi di rilevamento e blocco dopo un verdetto di malintenzionalità
I controlli basati sul verdetto classificano i contenuti e poi li autorizzano, li ritardano, li mettono in quarantena, li sostituiscono o li bloccano in base alle politiche aziendali. Questo approccio comporta un compromesso tra falsi positivi, ritardi nei verdetti, accesso degli utenti e interruzioni dell'attività aziendale, poiché ogni azione dipende dal raggiungimento di un verdetto attendibile.
Cosa comporta l'operazione di "Content Disarm and Reconstruction" su un file
Il processo di "Content Disarm and Reconstruction" (CDR) smonta un file supportato, rimuove o neutralizza i componenti potenzialmente rischiosi in base alla politica di configurazione e ricostruisce il contenuto utilizzabile. Ciò riduce la necessità di identificare una specifica famiglia di malware, senza tuttavia garantire che ogni minaccia venga prevenuta. La sanificazione è spesso più pratica del blocco per fatture, contratti e documenti inviati dai partner a cui gli utenti devono comunque poter accedere. I team di sicurezza, legali o di conformità potrebbero comunque richiedere la conservazione controllata dei file originali a fini di tracciabilità e di audit.
Quali ulteriori controlli di sicurezza dei file di Microsoft 365 dovresti valutare?
Una valutazione indipendente dal fornitore dovrebbe dare priorità alla profondità misurabile delle ispezioni, ai risultati in termini di prevenzione, alla copertura degli inquilini, alla verificabilità e all’impatto operativo, piuttosto che al confronto tra il numero di funzionalità.
- Scansione antimalware multi-engine: amplia la copertura delle minacce note oltre le firme e gli algoritmi euristici di un singolo motore. Chiedete ai fornitori informazioni sul numero di motori, sulla frequenza degli aggiornamenti e sulla gestione dei falsi positivi.
- IA predittiva e analisi approfondita delle minacce evasive: apprendimento automatico e analisi comportamentale dei file sospetti o evasivi, con visibilità sui formati supportati e sui tempi di elaborazione.
- Tecnologia Deep CDR™: scompone, pulisce e ricostruisce i file nei formati effettivamente utilizzati dalla vostra organizzazione, con l'obiettivo di preservarne la funzionalità aziendale.
- Politica coerente a livello trasversale dei carichi di lavoro: un unico modello di politica valido per Exchange Online, Teams, SharePoint Online e OneDrive, anziché controlli frammentati e specifici per ciascun carico di lavoro.
- Flussi di lavoro relativi ai file protetti da password: invio sicuro e autonomo delle password, affinché i contenuti autorizzati vengano controllati e ripuliti rapidamente senza l’intervento sistematico dell’amministratore.
- Prove di audit e conformità: registrazioni con data e ora relative alla ricezione dei file, ai verdetti e alle azioni di pulizia dei dati, con integrazione SIEM e supporto alla residenza dei dati.
Per capire meglio come questi livelli interagiscono nella pratica, dai un’occhiata a “OPSWAT ” su Academy Pulse.
Come si dovrebbero confrontare le opzioni di sicurezza dei file di Microsoft 365?
Utilizzare test su file rappresentativi e criteri di successo misurabili per confrontare le opzioni di sicurezza dei file di Microsoft 365. Gli acquirenti dovrebbero verificare in che modo ciascun controllo gestisce i file scambiati dai propri utenti, inclusi i file protetti da password, gli archivi annidati, i documenti con formato non corretto, i file di grandi dimensioni e i file condivisi tramite flussi di lavoro collaborativi.
Criteri di valutazione | Cosa controllare |
Rilevamento e falsi positivi | Verificate i risultati confrontandoli con file aziendali rappresentativi e richiedete prove che vadano oltre le semplici affermazioni del fornitore |
Latenza di elaborazione | Misurare la latenza nei percentili più elevati in base al tipo e alle dimensioni dei file, includendo i valori anomali che potrebbero non emergere dalle medie |
Solo via e-mail vs. a livello di inquilino | Verificare se la protezione si estende a Teams, SharePoint Online e OneDrive oppure solo alla posta elettronica |
Modello di implementazione | Verificare se l'opzione richiede modifiche ai record MX, nuovo hardware o il reindirizzamento della posta |
Adeguamento alle norme | Verifica l'applicazione delle politiche, la verificabilità e la residenza dei dati rispetto al tuo specifico quadro normativo |
In che modo " MetaDefender " per Microsoft 365 amplia la protezione nativa
Prima di aggiungere un ulteriore livello di sicurezza, gli acquirenti dovrebbero valutare attentamente tre aspetti:
- In quale punto i file entrano nell'organizzazione?
- Quando gli utenti possono accedervi?
- Quali prove dimostrano che il file sia stato esaminato o ripulito?
Se tali risposte differiscono tra la posta elettronica di Microsoft, Teams, SharePoint Online e OneDrive, l'organizzazione potrebbe presentare una lacuna nella fiducia nei file.
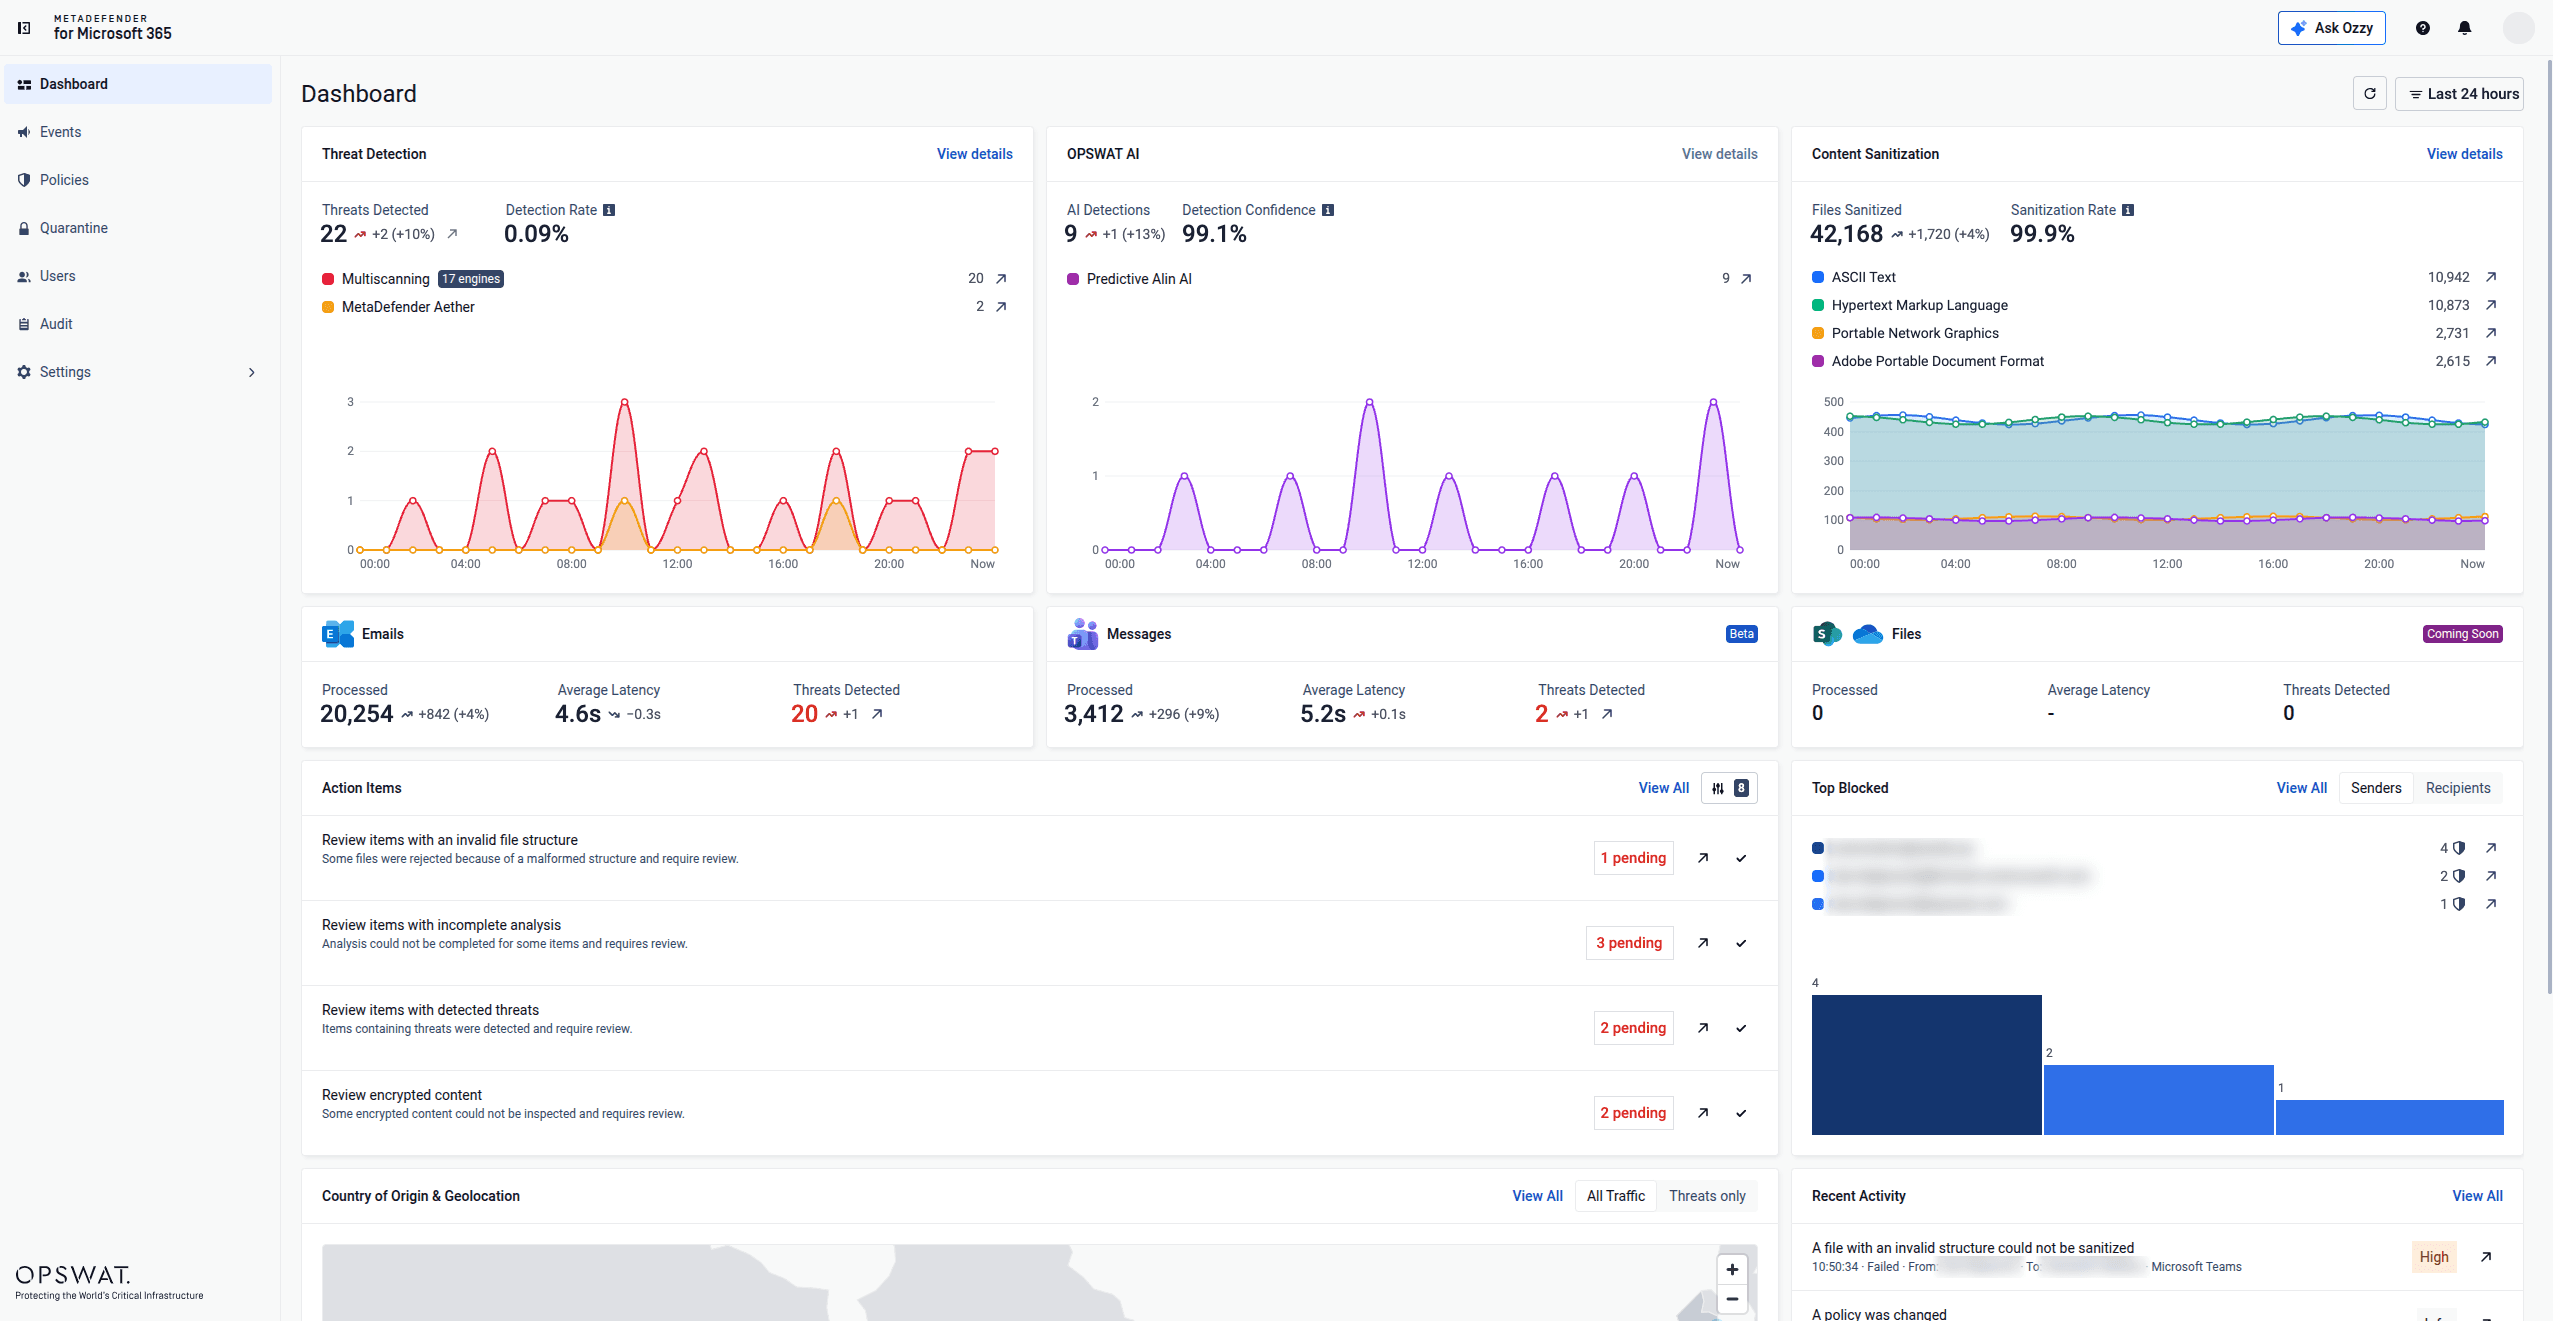
MetaDefender™ per Microsoft 365 è la soluzione di prevenzione delle minacce ai file di OPSWAT, progettata per ispezionare e sanificare i file su Exchange Online e Teams; la copertura di SharePoint Online e OneDrive è prevista per metà ottobre 2026. Viene presentata qui come un livello di protezione incentrato sulla prevenzione che integra la base di riferimento nativa di Microsoft, aggiungendo ispezioni più approfondite dei file, sanificazione e prove di audit laddove le organizzazioni necessitano di un controllo più rigoroso sui file che entrano nei flussi di lavoro di collaborazione.
- Copertura a livello di tenant di Microsoft 365: applica un’ispezione e una sanificazione coerenti dei file su Exchange Online e Teams; la copertura per SharePoint Online e OneDrive sarà implementata a metà ottobre 2026, anziché limitare la protezione alla posta in arrivo.
- Metascan™ Multiscanning: esegue la scansione dei file in parallelo utilizzando fino a 17 motori anti-malware, combinando il rilevamento basato su firme, l'analisi euristica e i modelli basati sull'intelligenza artificiale in un unico verdetto normalizzato.
- Tecnologia Deep CDR™: considera i file come non affidabili, ne verifica il tipo e la struttura, rimuove i contenuti attivi potenzialmente rischiosi quali script, macro, oggetti incorporati ed elementi non conformi alle politiche aziendali, per poi rigenerare contenuti puliti e utilizzabili in oltre 200 tipi di file.
- Predictive Alin AI e MetaDefender Aether™: Predictive Alin AI fornisce in pochi millisecondi valutazioni predittive sul malware prima dell’esecuzione, basate sull’intelligenza artificiale, sulla struttura dei file e su indicatori legati al comportamento, mentre MetaDefender Aether offre un’analisi più approfondita basata sull’emulazione per minacce evasive, zero-day e multistadio.
- Elaborazione dei file in modalità self-service protetta da password: i destinatari inseriscono in modo sicuro una password affinché MetaDefender for Microsoft possa eseguire automaticamente la scansione, la pulizia e l'esecuzione in ambiente sandbox del file. Se non viene rilevata alcuna minaccia, il destinatario riceve un file funzionante, senza necessità di una verifica di routine da parte dell'amministratore.
- Nessuna modifica ai record MX, nessun hardware: aggiunge una protezione approfondita contro le minacce ai file al tenant di Microsoft 365 senza reindirizzamento della posta, nuovo hardware o inutili interruzioni del flusso di posta.
Quale strategia di protezione dei file di Microsoft 365 è più adatta al tuo livello di rischio?
Livello di rischio | Azione consigliata |
Rischio standard | Verificare le licenze, applicare i criteri di base di Microsoft, ridurre le esclusioni, testare le funzionalità “Allegati sicuri” e “Collegamenti sicuri” e assegnare chiaramente la responsabilità delle risposte |
Rischio elevato | Aggiungere una copertura più ampia per la collaborazione, la scansione su più motori, la sanificazione proattiva e una gestione più rigorosa dei file protetti da password |
Regolamentato | Richiedere un’ispezione basata su criteri definiti, prove relative alla catena di custodia e reportistica conforme ai requisiti di conformità prima dell’implementazione |
Infrastrutture critiche | Dare priorità a un approccio incentrato sulla prevenzione, all’applicazione rigorosa delle politiche e alla documentazione dettagliata per i file che entrano in flussi di lavoro sensibili |
Una valutazione pratica della protezione dei file in Microsoft 365 prevede l’individuazione delle licenze, la revisione delle politiche, la mappatura dei carichi di lavoro e il test su file rappresentativi, prima di stabilire se i controlli nativi siano sufficienti o se sia necessario un ulteriore livello di protezione. Le organizzazioni dovrebbero testare i livelli di archiviazione, gli oggetti incorporati, i formati dei documenti e le dimensioni dei file che scambiano più frequentemente, per comprendere come si comporta ciascun controllo in condizioni reali.
Argomenti correlati
- Come cinque quadri normativi stanno ridefinendo Email Security
- Come valutare Email Security attraverso 7 domande
- Il malware diffuso tramite SVG sta invadendo le caselle di posta elettronica. Ecco cosa permette di bloccarlo davvero.
MetaDefender per Microsoft 365 aggiunge al vostro ambiente Microsoft 365 esistente un sistema di ispezione e sanificazione dei file incentrato sulla prevenzione, integrando scansioni multiple, la tecnologia Deep CDR™ e analisi basate sull’intelligenza artificiale alla copertura nativa di Defender. Grazie a questo approccio, i team di sicurezza possono ridurre il rischio residuo legato ai file nei flussi di lavoro relativi alla posta elettronica e alla collaborazione senza dover modificare i record MX né acquistare nuovo hardware.
Inizia con " OPSWAT " per valutare " MetaDefender " per Microsoft 365 nel tuo ambiente.
Domande frequenti (FAQ)
Microsoft Defender per Office 365 è sufficiente a bloccare attacchi di phishing avanzati, malware zero-day, ransomware e attacchi di tipo "business email compromise"?
Dipende dal livello di licenza, dalla maturità della configurazione e dalla vostra tolleranza al rischio. Defender per Office 365 offre una solida base nativa, ma il malware zero-day, le minacce evasive e determinate condizioni dei file possono comunque creare un rischio residuo che alcune organizzazioni scelgono di affrontare con un ulteriore livello di ispezione e sanificazione.
Quali sono le differenze in termini di sicurezza e licenze tra Exchange Online Protection, Defender per Office 365 - Piano 1 e Piano 2?
Exchange Online Protection offre funzionalità di base per la protezione da malware, spam e phishing, protezione contro lo spoofing e controlli sul flusso di posta e sulla quarantena. Il piano 1 di Defender per Office 365 aggiunge le funzionalità “Allegati sicuri” e “Collegamenti sicuri”, il rilevamento in tempo reale e funzionalità avanzate anti-phishing, come la protezione dall’usurpazione di identità di utenti e domini. Il Piano 2 aggiunge al Piano 1 l’indagine e la ricerca delle minacce, l’analisi delle campagne, l’indagine e la risposta automatizzate e la formazione sulla simulazione degli attacchi.
Microsoft Defender per Office 365 esegue la scansione dei file condivisi tramite Teams, SharePoint Online e OneDrive?
Microsoft protegge i file supportati in questi ambienti, ma le funzionalità esatte variano a seconda della licenza, dei criteri e dello stato del file. Poiché i file di Teams vengono solitamente archiviati in SharePoint Online o OneDrive, gli amministratori devono verificare dove si trova il file, quali criteri lo regolano e se l'ispezione avviene prima o dopo l'accesso da parte dell'utente.
Quali lacune nella protezione dalle minacce provenienti dai file permangono dopo l'implementazione di Microsoft Defender per Office 365?
Le vulnerabilità più comuni riguardano file protetti da password e crittografati, archivi con struttura profondamente annidata, documenti malformati o utilizzati a fini malevoli, nonché il periodo di esposizione che precede la definizione di un verdetto definitivo su una minaccia zero-day.
In che modo una soluzione di sicurezza e-mail di terze parti può integrare Microsoft Defender per Office 365 senza modificare i record MX?
Con " MetaDefender " per Microsoft 365, la protezione della posta elettronica viene applicata in linea, in modo che i file possano essere controllati prima della consegna nella posta in arrivo e che i contenuti dannosi possano essere bloccati prima che l'utente vi sia esposto. La protezione di Microsoft Teams utilizza un'integrazione basata su " API" per controllare e sanificare i file man mano che entrano nei flussi di lavoro di collaborazione.
