Sanità | Storie di clienti
OPSWAT Blog
Sicurezza dei file
Disarmamento e ricostruzione dei contenuti (CDR): i 8 migliori fornitori nel 2026
Le minacce basate sui file continuano a rappresentare uno dei rischi più persistenti e difficili da individuare per le aziende, dagli exploit zero-day nei documenti alle minacce APT nascoste in file apparentemente innocui. Mentre le organizzazioni si impegnano a proteggere ogni file che entra nel loro ambiente, la tecnologia CDR (Content Disarm and Reconstruction) è diventata un livello di difesa fondamentale.
Articoli in evidenza
Iscriviti alla newsletter di OPSWAT
Rimani aggiornato sulle ultime novità relative all’ OPSWAT , insieme alle informazioni sugli eventi e alle notizie che stanno dando impulso al settore.
Scopri la protezione delle infrastrutture critiche in uno dei Global Experience Labs di OPSWAT
Approfondimenti sul settore
Leggete le storie di tendenza che stanno guidando il mondo della cybersecurity.
13 novembre 2026 | Sicurezza dei file
Leggi una volta, proteggi tutto: come Deep CDR™ raddoppia la velocità di elaborazione dei file di grandi dimensioni in ambito aziendale
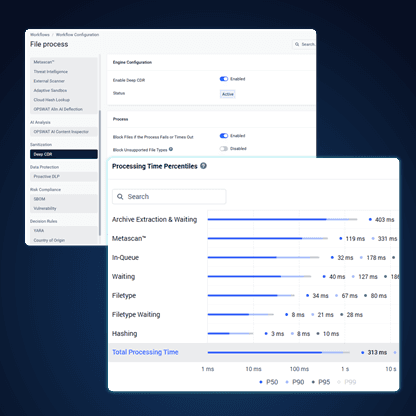
Deep CDR™ legge ogni documento una sola volta ed esegue tutti i trattamenti durante quell’unico passaggio. Questo metodo dimezza i tempi di elaborazione dei file Office di grandi dimensioni, garantendo al contempo risultati di sanificazione identici.
12 novembre 2026 | Notizie dal settore
L'indagine SANS 2026 sullo stato degli ICS/OT Security s registra il più grande aumento in un solo anno degli incidenti relativi agli ICS/OT
Il sondaggio SANS 2026 "State of ICS/OT Security " rivela un forte aumento degli incidenti che hanno interessato i sistemi ICS e OT. Un intervistato su tre ha segnalato un incidente relativo a sistemi ICS/OT quest'anno.
22 ottobre 2026 | Sicurezza di Cloud
Come aggiungere la scansione antimalware ai caricamenti di file su AWS
Ogni applicazione che accetta il caricamento di file su AWS, che si tratti di un portale clienti basato su S3, di un flusso di lavoro interno per i documenti o di un’ API e che acquisisce allegati, necessita di un punto di controllo per la scansione, al fine di garantire che i file siano privi di malware prima di essere archiviati o elaborati.
12 novembre 2026 | Sicurezza delle reti critiche
Linee guida CI Fortify: Isolamento dei sistemi OT critici
CI Fortify è ora in linea con le linee guida dei Five Eyes. Scopri il percorso in sei fasi per isolare i sistemi OT critici e come OPSWAT supporti la preparazione all’isolamento e la ricostruzione affidabile.
9 novembre 2026 | Email Security
L'e-mail che blocca la produzione: come evitare settimane di interruzioni nella produzione
Una semplice e-mail di routine inviata da un fornitore può bloccare la produzione per settimane. Scopri come una strategia di sicurezza e-mail incentrata sulla prevenzione protegga i file tecnici, gli scambi con i fornitori e la proprietà intellettuale relativa alla progettazione, garantendo il funzionamento delle operazioni di produzione basate sull’intelligenza artificiale.
23 settembre 2026 | Direzione di Endpoint
OT Patch Management e per ambienti isolati: il flusso di lavoro completo per l'applicazione delle patch offline
La gestione delle patch OT è il processo che consiste nell’identificare, classificare per priorità, convalidare e distribuire aggiornamenti software e firmware nei sistemi di tecnologia operativa e di controllo industriale, senza esporre i processi produttivi a tempi di inattività non pianificati o a rischi per la sicurezza.
13 novembre 2026 | Sicurezza dei file
Leggi una volta, proteggi tutto: come Deep CDR™ raddoppia la velocità di elaborazione dei file di grandi dimensioni in ambito aziendale
Deep CDR™ legge ogni documento una sola volta ed esegue tutti i trattamenti durante quell’unico passaggio. Questo metodo dimezza i tempi di elaborazione dei file Office di grandi dimensioni, garantendo al contempo risultati di sanificazione identici.
12 agosto 2026 | Analisi del malware
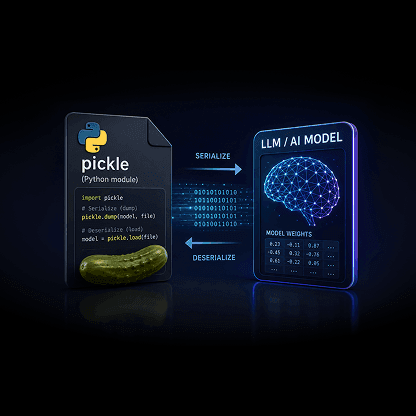
I rischi nascosti per la sicurezza dei modelli di IA pre-addestrati
I modelli di IA pre-addestrati disponibili su Hugging Face e PyPI possono eseguire codice al momento del caricamento. Scopri come i payload in formato pickle eludono gli scanner e come MetaDefender Aether li blocca.
12 novembre 2026 | OEM
Patch Tuesday di Microsoft di novembre 2026: una vulnerabilità su 1.095 ha ottenuto un punteggio di 6,5 ed è sotto attacco
L'unica vulnerabilità di Microsoft sfruttata questo mese è classificata come "Moderata" e presenta il livello più alto di maturità di exploit assegnato da Microsoft. È stata individuata da un ricercatore che ha utilizzato l'intelligenza artificiale ed era già stata sfruttata in ambiente reale. Nel frattempo, il bug che questo mese ha effettivamente compromesso i firewall non era affatto di Microsoft.
3 novembre 2026 | Sicurezza dei file
Dove si nasconde il PHP vulnerabile: valutazione dell’esposizione a PHP2Shell
Il 21 ottobre 2026, il progetto PHP ha rilasciato correzioni per due vulnerabilità critiche di tipo RCE, CVE-2026-109618 e CVE-2026-109619. Gli avvisi di sicurezza di PHP attribuiscono a ciascuna di esse un punteggio di 9,2 sulla scala CVSS; inoltre, un malintenzionato non necessita di credenziali di accesso per sfruttarle. Questo articolo illustra cosa rilevano due moduli di MetaDefender™ Core : File-Based Vulnerability Assessment e Software Bill of Materials.
21 aprile 2026 | Threat Intelligence
Il malware evasivo ha superato i limiti dei tradizionali sistemi di rilevamento basati su macchine virtuali
Il malware evasivo è sempre più spesso progettato per individuare e aggirare gli ambienti sandbox tradizionali, lasciando i team di sicurezza con valutazioni di cui non possono fidarsi completamente.
9 novembre 2026 | Rilevamento delle vulnerabilità zero-day
MetaDefender Aether™ analizza i modelli di intelligenza artificiale alla ricerca di minacce nascoste secondo il nuovo standard di test dell'IA definito da AMTSO
MetaDefender La pipeline di Aether™, convalidata da AMTSO, si estende ora ai modelli di intelligenza artificiale, combinando analisi statiche e dinamiche secondo i criteri di test per l'intelligenza artificiale recentemente approvati da AMTSO.
11 novembre 2026 | Sicurezza dell'IA
OPSWAT Rilascio di AI Content Inspector v2.4.0: supporto esteso ai file e convalida C2PA
OPSWAT AI Content Inspector v2.4.0 introduce la verifica di file HTML, Office ed e-mail, oltre alla convalida offline delle credenziali di contenuto C2PA, per individuare le frodi basate sull'intelligenza artificiale prima del pagamento.
Categorie
Scopri la protezione delle infrastrutture critiche in uno dei Global Experience Labs di OPSWAT
Seguiteci sui social Media
Seguite OPSWAT su LinkedIn, Facebook, Twitter e YouTube per saperne di più!
Ti presentiamo i nostri esperti
Approfondimenti dei leader che stanno definendo l'approccio dell'OPSWATalla protezione delle infrastrutture critiche.
OPSWAT Notizie
Scoprite le ultime novità e i successi di OPSWAT , compresi i rilasci dei prodotti, gli eventi e gli aggiornamenti culturali.
Rimanete aggiornati con OPSWAT!
Iscriviti oggi stesso per ricevere gli ultimi aggiornamenti sull'azienda, le notizie, le informazioni sugli eventi e molto altro ancora.